TAOM Protection de l’information
Pas seulement qui peut se connecter. Mais ce que quelqu’un peut faire d’un processus.
Votre savoir d’entreprise le plus précieux réside dans vos processus. TAOM le protège – jusqu’à l’étape de processus individuelle.
Le fonctionnement détaillé d’un remplissage stérile, d’un accès à une zone réglementée ou d’une validation est un savoir-faire – et parfois un risque de sécurité. TAOM classifie les modèles et les étapes individuelles, transmet le niveau à tout ce qui en découle et impose sur le serveur qui – et quel agent IA – peut les voir, les modifier et les diffuser.
Disponible à partir de Webuser Pro · Matrice des fonctions
Ce que TAOM fait différemment
Une logique de gouvernance au lieu de multiples interrupteurs
De nombreuses plateformes d’entreprise disposent de rôles et de droits. TAOM relie quatre éléments habituellement gérés séparément – et les contrôle à un seul endroit sur le serveur.
Quatre niveaux, deux couches
Le modèle fixe le niveau minimum, l’étape peut être plus élevée
La classification d’un modèle s’applique à chacune de ses étapes. Certaines étapes peuvent être classées plus haut – directement ou via une exigence de conformité. Le niveau le plus élevé s’applique toujours.
Exemple
Pourquoi un modèle de processus a lui-même besoin de protection
Un modèle de référence issu de la défense (fictif, transposable à une salle blanche ou à un laboratoire de haute sécurité) : accès aux zones de sécurité. Le modèle montre quelles zones existent, qui contrôle quoi, où se trouvent les validations à quatre yeux – et donc aussi où se trouvent les points faibles. C’est précisément pour cela qu’il est « Strictement confidentiel ».
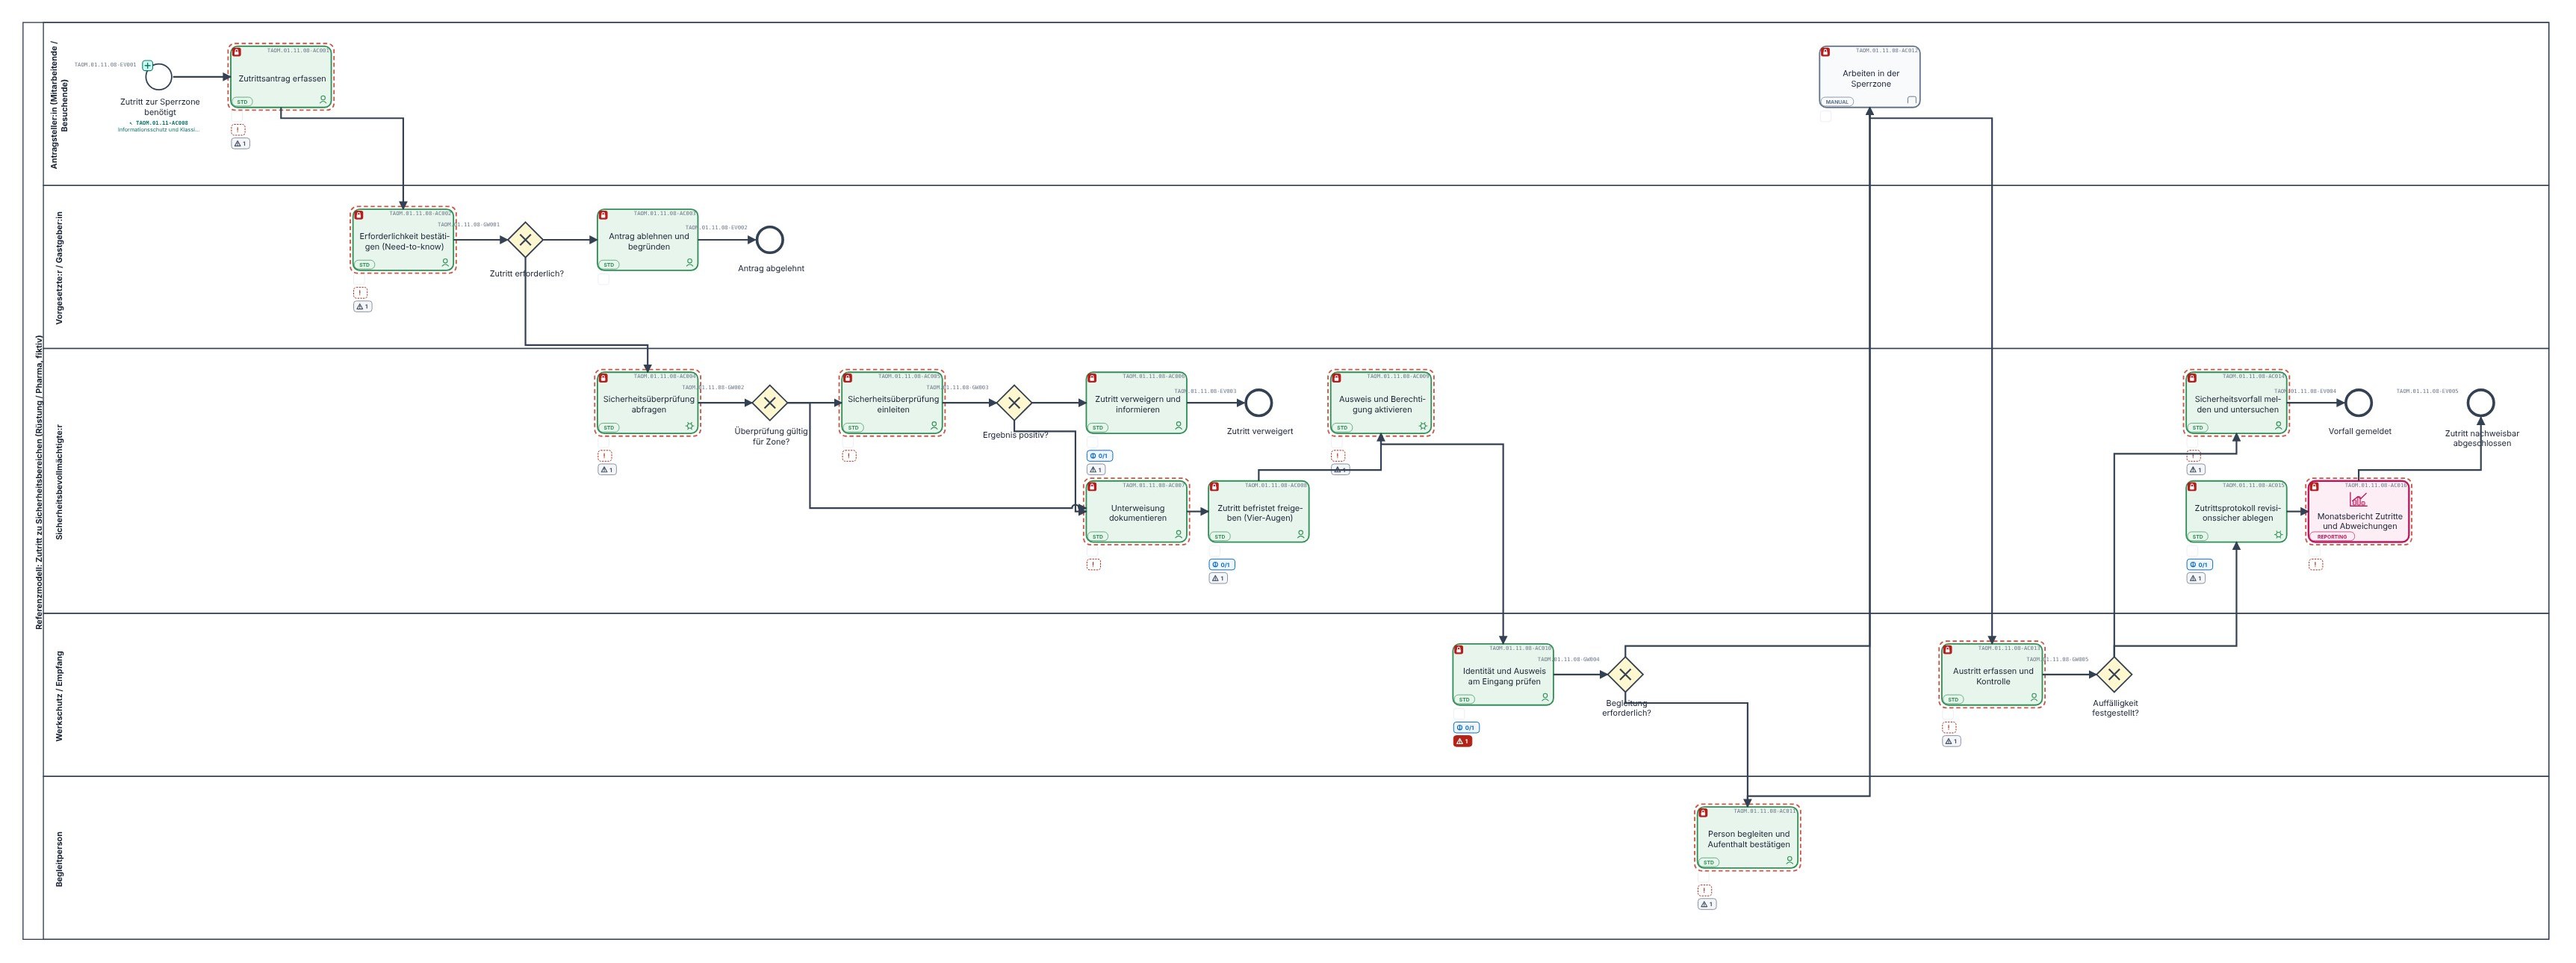
Visible à l’étape
Le cadenas indique le niveau effectif de chaque étape – hérité du modèle, relevé à l’étape ou via une exigence de conformité.
Les risques là où ils naissent
Gravité, probabilité, détectabilité et contrôles sont rattachés à l’étape – et héritent de la même classification.
Sans habilitation, seulement le numéro
Qui n’a pas le niveau ne voit dans le modèle d’entreprise que « Modèle (Strictement confidentiel) » – structure et numéro, aucun contenu.
Modèle de sécurité
Huit couches, une règle continue
Pour l’architecture d’entreprise et la sécurité de l’information : où chaque fonction de protection agit – et qui la définit.
Héritage
Tout ce qui découle d’un modèle hérite de sa classification
Sinon, on pourrait simplement lire un modèle confidentiel via la preuve de test ou le reporting. C’est pourquoi TAOM contrôle à un endroit central – et chaque fonction qui accède à un modèle passe par ce contrôle.
Gestion des tests
Cas de test, exécutions, anomalies, preuves de test et plans de test – les modèles au-dessus du niveau d’habilitation n’apparaissent pas. Vérification et test
Documents
Le manuel utilisateur et la preuve de test portent classification et mention sur la page de garde ou l’en-tête.
Reporting
Les analyses transversales omettent ces modèles et indiquent combien sont masqués. Reporting
Process mining
Les temps à l’étape appartiennent à l’étape – et donc à son niveau. Process mining
Temps de projet
Les efforts par étape suivent la même règle.
Modèle d’entreprise
La structure et le numéro restent visibles afin que les lacunes de la cartographie soient identifiables – pas le contenu.
Sorties
Chaque sortie est réglementée – et porte une mention
Par niveau et type de sortie, le client décide : autorisé, uniquement avec un droit, ou bloqué. C’est le serveur qui décide – un bouton dans le navigateur n’ouvre rien à lui seul.
| Type de sortie | Ce qu’elle porte |
|---|---|
| Fichier BPMN | Classification et mention d’export signées dans le sceau d’origine, événement « export » dans l’historique du fichier |
| PDF, HTML, présentation | Classification dans l’en-tête, mention dans le pied de page |
| Manuel utilisateur, preuve de test | Classification et mention sur la page de garde ou au-dessus du titre |
| Lien de visionneuse et intégration | Bandeau avec classification ; si « bloqué », aucun affichage, même via une adresse signée |
| Jira, Confluence, SAP Cloud ALM | Contrôle avant chaque transfert ; étiquette et première ligne dans le ticket, encadré d’avertissement en haut de la page |
| Canaux Teams et Slack | Contenu réduit selon la classification ; si « bloqué », aucun message |
Classification : Confidentiel · exporté par m.muster le 04.11.2026 13:41 en PDF · EX-261104-7F3A2C
Chaque tentative figure dans le journal d’export du modèle – y compris les refusées, avec leur motif. La classification est signée dans le fichier : quiconque transmet un modèle voit immédiatement qu’il est confidentiel, et la vérification du sceau montre si quelqu’un l’a altéré.
Personnes, invités et agents IA
C’est l’administrateur du client qui décide – pas TAOM
Celui qui achète la licence en est l’administrateur et la gère. Il fixe le niveau d’habilitation et les droits par personne, la règle par défaut pour les invités d’autres entreprises et ce que les agents IA peuvent voir. TAOM fournit des modèles et impose la décision sur le serveur.
Niveau d’habilitation et droits
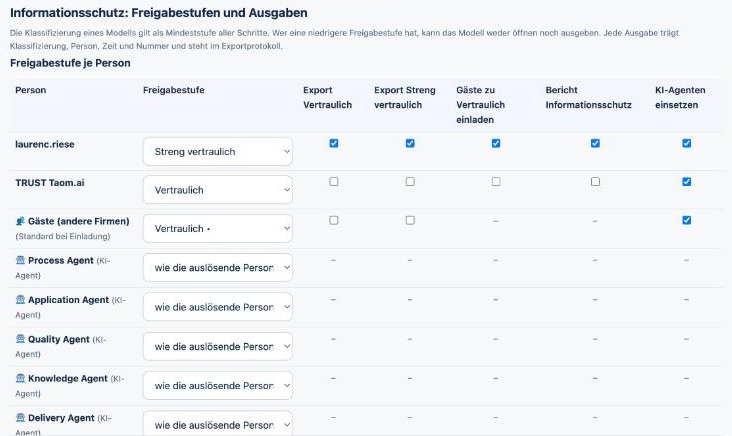
Par personne, le niveau le plus élevé auquel elle peut travailler, et des droits distincts : sortie Confidentiel, sortie Strictement confidentiel, inviter des invités, rapport Protection de l’information, utiliser des agents IA. En dessous, on ne peut ni ouvrir ni diffuser un modèle – ni abaisser la classification.
Invités d’autres entreprises
Une entrée par défaut fixe jusqu’à quel niveau les invités peuvent accéder sur invitation et quels droits ils ont. Modèle : au plus Confidentiel, et seulement si la personne qui invite en a le droit. Si un modèle est classé plus haut, l’accès est supprimé.
Les agents IA comme des personnes
Chaque agent figure dans la liste avec son propre niveau d’habilitation – créé automatiquement pour ne pas être oublié. Un agent ne voit jamais plus que la personne qui le lance. Le client décide si des contenus classifiés vont à l’IA ; la classification seule ne bloque aucun agent.
Reporting & temps
La protection de l’information a sa place dans le rapport – pas dans une note de bas de page
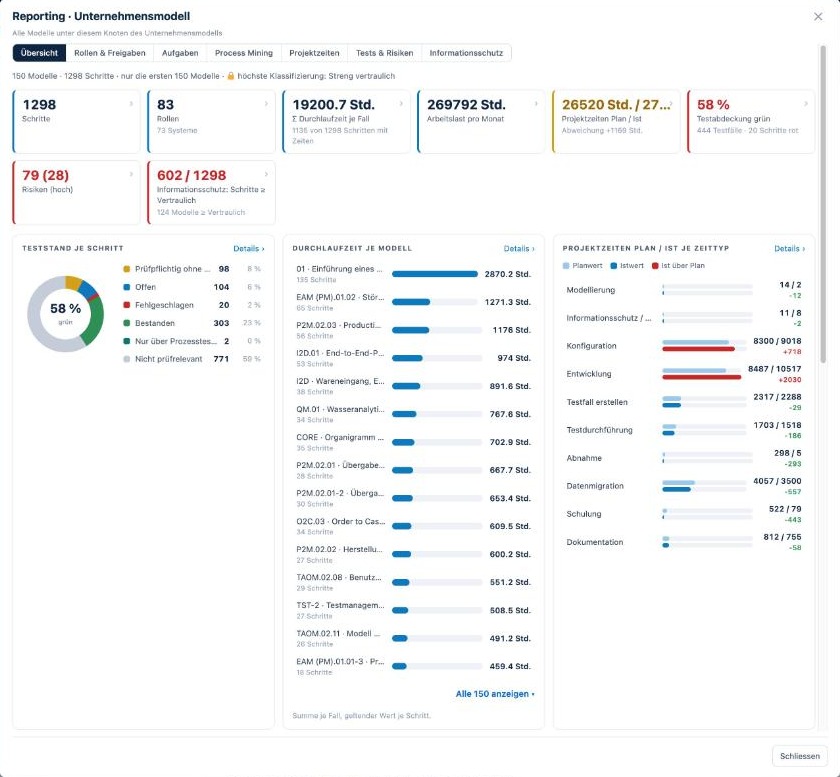
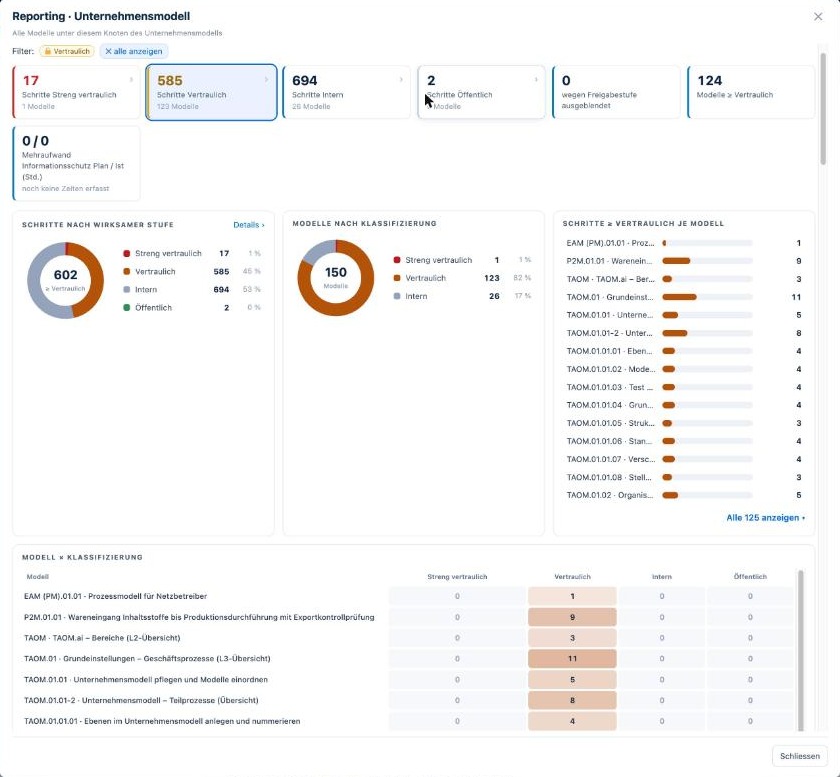
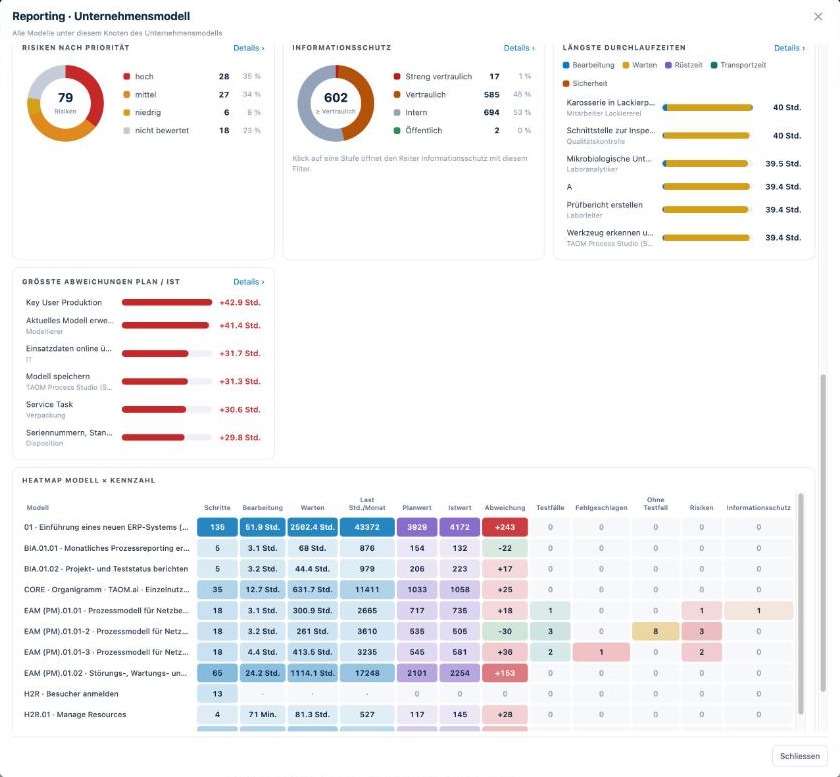
Dans le reporting, la classification figure à égalité avec les temps, les tests et les risques : en tuile, en camembert, en colonne de la carte de chaleur et en rapport dédié. Un clic sur un niveau filtre toutes les vues – et mène jusqu’au modèle.
Temps de projet
Type de temps propre « Protection de l’information / sécurité » : l’effort supplémentaire pour classifier, valider et contrôler est saisi en prévu et en réel – visible au lieu d’être caché.
Process mining
Type de temps propre « Temps de sécurité et de validation » par cas – dans les parts de temps, le délai et la carte de chaleur. On mesure ainsi ce que la protection coûte dans le processus.
Uniquement avec un droit
Le rapport Protection de l’information exige un droit propre. Qui ne l’a pas voit un cadenas – et les modèles au-dessus de sa propre habilitation manquent dans toutes les analyses, avec un compteur.
La protection de l’information comme processus mesurable
Garantir la sécurité – et montrer ce qu’elle coûte
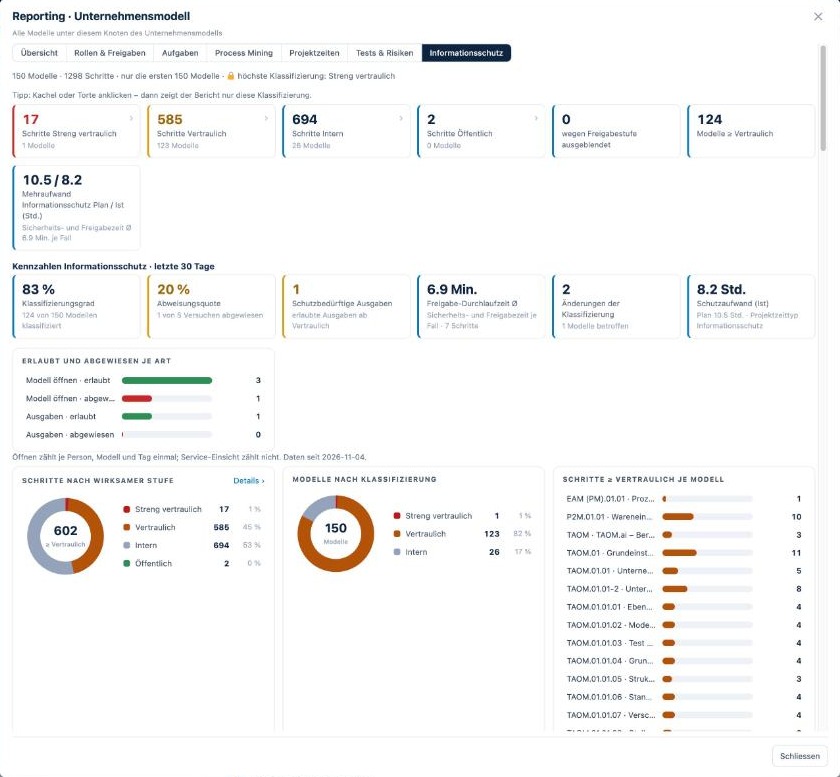
Parce que classification, temps et journal sont rattachés à la même étape de processus, la protection de l’information devient un indicateur : quelle part est protégée, où les contenus quittent l’entreprise et quel effort la protection génère dans le processus.
Part des modèles et étapes classifiés par niveau.
Sorties autorisées à partir de Confidentiel – et par modèle dans le journal d’export avec type, personne et numéro.
Part des accès et sorties refusés sur l’ensemble des tentatives.
Type de temps « Sécurité et validation » par cas – moyenne, médiane, pics.
Fréquence des changements de niveau – indice de règles peu claires.
Type de temps de projet « Protection de l’information » en prévu et réel, plus le temps de sécurité dans le processus.
Preuve
La logique d’autorisation est elle-même vérifiée
Les règles sont décrites comme processus dans le modèle d’entreprise de TAOM et étayées par des cas de test – y compris des cas négatifs : ouverture sans habilitation, sortie sans droit, invité sur un modèle strictement confidentiel, enregistrement avec étapes masquées, agent IA sans droit. Les tests ont été exécutés en direct sur taom.ai ; les lacunes trouvées ont été corrigées et retestées. Chaque refus figure dans le journal sous « Important ».
Rapport Protection de l’information
Dans le reporting : classification par étape avec motif, sorties par niveau, journal d’export et invités – uniquement avec un droit propre.
Journal
Modifications des niveaux d’habilitation et de la classification, chaque sortie et chaque refus – avec personne et heure.
Sceau
La classification et la mention d’export font partie de la signature du fichier du modèle et sont visibles sur la page de vérification.
Partie d’un tout
Une modification d’une étape – toutes les conséquences en vue
La force ne réside pas dans la fonction isolée, mais dans le fait que tout est rattaché à la même étape : exigences, tests, validations, risques – et protection de l’information.
Si une étape change, TAOM montre à l’étape
- quelles exigences y sont rattachéesaujourd’hui
- quels cas de test et quelles preuves sont concernésaujourd’hui
- quelles validations sont à nouveau nécessaires (quatre yeux, version)aujourd’hui
- quels risques doivent être réévaluésaujourd’hui
- quels contenus doivent rester protégésaujourd’hui
- quelles personnes et quels agents IA peuvent modifieraujourd’hui
Analyse des conséquences des modifications
Un clic dans l’éditeur compare l’état avec la version valide et liste, pour chaque étape modifiée, les exigences, tests, risques et validations concernés – avec une proposition des tests à réexécuter et des évaluations à revoir. Filtré selon ce que la personne qui modifie a le droit de voir.
aujourd’hui
Avec Change Impact Management, en plus sous forme d’Impact Score, d’effort interne et externe et de coûts uniquement avec un droit distinct – les coûts de personnel restent protégés.
En savoir plus sur les conséquences des modifications → · Change Impact Management →
Protection de l’information
Modéliser des processus critiques sans les exposer
Pour le GxP, la défense, les prestataires de sécurité et tous ceux dont les processus ont eux-mêmes besoin de protection.