TAOM Informationsschutz
Nicht nur, wer sich anmelden darf. Sondern was jemand mit einem Prozess tun darf.
Ein Prozessmodell beschreibt, wie ein Unternehmen wirklich arbeitet – in der Pharmaproduktion, in der Rüstung, im Sicherheitsdienst. TAOM klassifiziert Modelle und einzelne Prozessschritte und setzt auf dem Server durch, wer sie sehen, bearbeiten, ausgeben und weitergeben darf. Jede Ausgabe trägt einen Vermerk, wer sie wann erzeugt hat.
Verfügbar ab Webuser Pro · Feature-Matrix
Was TAOM anders macht
Eine Governance-Logik statt vieler einzelner Schalter
Rollen und Rechte haben viele Enterprise-Plattformen. TAOM verbindet vier Dinge, die sonst getrennt geregelt werden – und prüft sie an einer Stelle auf dem Server.
Vier Stufen, zwei Ebenen
Das Modell gibt die Mindeststufe vor, der Schritt kann höher sein
Die Klassifizierung eines Modells gilt für jeden seiner Schritte. Einzelne Schritte können höher eingestuft sein – direkt oder über eine Compliance-Vorgabe. Wirksam ist immer die höchste Stufe.
Beispiel
Warum ein Prozessmodell selbst schutzbedürftig ist
Ein Referenzmodell aus der Rüstung (fiktiv, übertragbar auf Reinraum oder Hochsicherheitslabor): Zutritt zu Sicherheitsbereichen. Das Modell zeigt, welche Zonen es gibt, wer was prüft, wo Vier-Augen-Freigaben liegen – und damit auch, wo die Schwachstellen sind. Genau deshalb ist es „Streng vertraulich“.
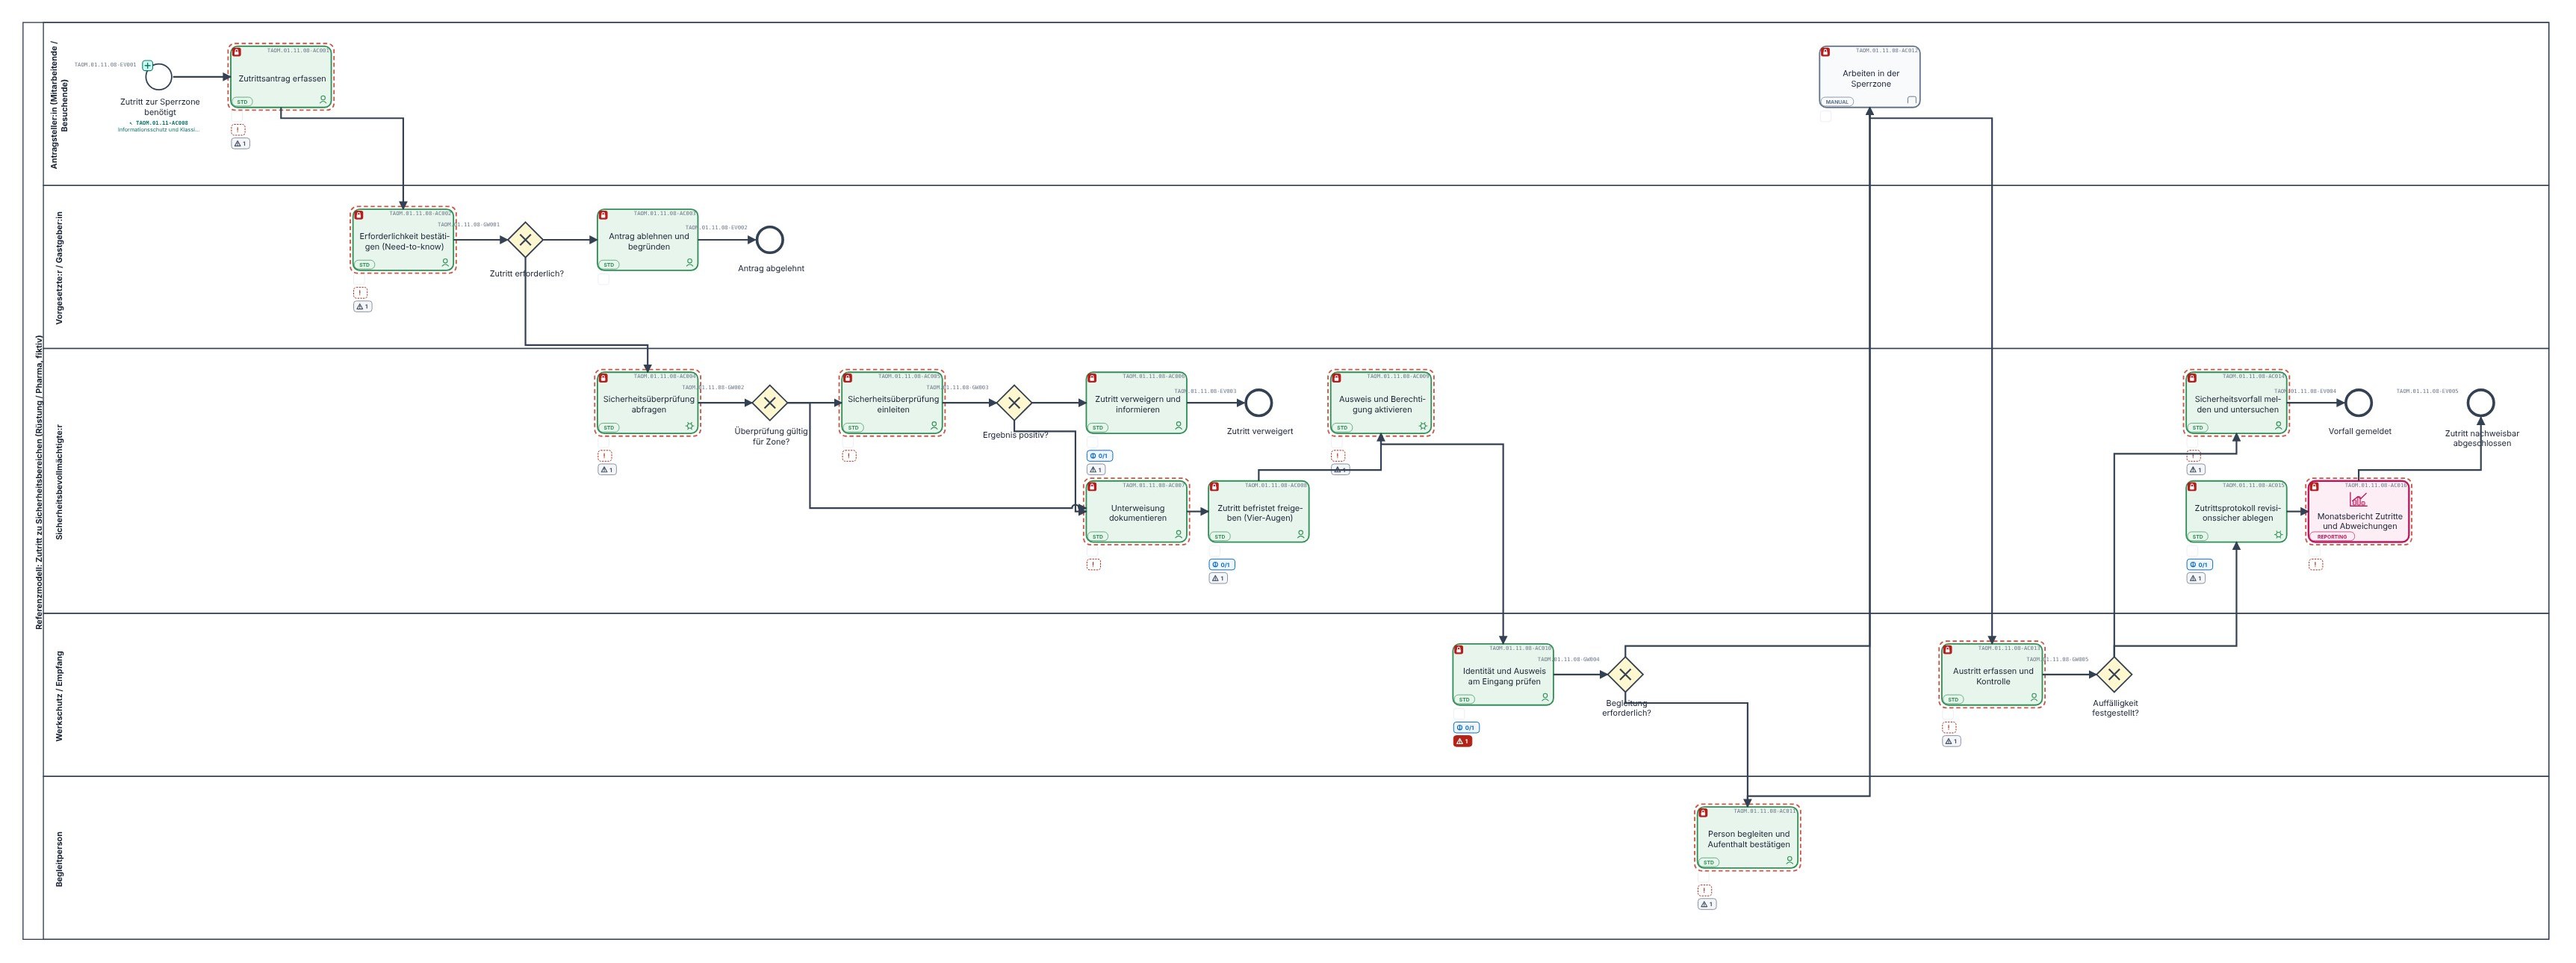
Am Schritt sichtbar
Das Schloss zeigt die wirksame Stufe jedes Schritts – vom Modell geerbt, vom Schritt angehoben oder über eine Compliance-Vorgabe.
Risiken dort, wo sie entstehen
Schwere, Wahrscheinlichkeit, Entdeckbarkeit und Kontrollen hängen am Schritt – und erben dieselbe Klassifizierung.
Ohne Freigabe nur die Nummer
Wer die Stufe nicht hat, sieht im Unternehmensmodell nur „Modell (Streng vertraulich)“ – Struktur und Nummer, keinen Inhalt.
Vererbung
Alles, was aus einem Modell entsteht, erbt seine Klassifizierung
Sonst liest man ein vertrauliches Modell einfach über den Testnachweis oder das Reporting mit. Deshalb prüft TAOM an einer zentralen Stelle – und jede Funktion, die auf ein Modell zugreift, geht durch diese Prüfung.
Testmanagement
Testfälle, Testläufe, Fehler, Testnachweise und Testpläne – Modelle über der Freigabestufe erscheinen nicht. Prüfung und Test
Dokumente
Benutzerhandbuch und Testnachweis tragen Klassifizierung und Vermerk auf Deckblatt bzw. Kopf.
Reporting
Übergreifende Auswertungen lassen solche Modelle weg und sagen, wie viele ausgeblendet sind. Reporting
Process Mining
Zeiten am Schritt gehören zum Schritt – und damit zu seiner Stufe. Process Mining
Projektzeiten
Aufwände je Schritt folgen derselben Regel.
Unternehmensmodell
Struktur und Nummer bleiben sichtbar, damit Lücken in der Landkarte erkennbar sind – der Inhalt nicht.
Ausgaben
Jede Ausgabe ist geregelt – und trägt einen Vermerk
Je Stufe und Ausgabeart legt der Kunde fest: erlaubt, nur mit Recht oder gesperrt. Der Server entscheidet – ein Knopf im Browser allein öffnet nichts.
| Ausgabeart | Was sie trägt |
|---|---|
| BPMN-Datei | Klassifizierung und Exportvermerk signiert im Herkunftssiegel, Ereignis „export“ im Verlauf der Datei |
| PDF, HTML, Präsentation | Klassifizierung im Kopf, Vermerk im Fuss |
| Benutzerhandbuch, Testnachweis | Klassifizierung und Vermerk auf Deckblatt bzw. über dem Titel |
| Betrachter-Link und Einbettung | Band mit Klassifizierung; bei „gesperrt“ keine Anzeige, auch nicht über eine signierte Adresse |
| Jira, Confluence, SAP Cloud ALM | Prüfung vor jeder Übertragung; Etikett und erste Zeile im Vorgang, Warnkasten oben auf der Seite |
| Teams- und Slack-Kanäle | Inhalt nach Klassifizierung reduziert; bei „gesperrt“ keine Meldung |
🔒 Klassifizierung: Vertraulich · exportiert von m.muster am 04.11.2026 13:41 als PDF · EX-261104-7F3A2C
Jeder Versuch steht im Exportprotokoll des Modells – auch die abgewiesenen, mit Grund. Die Klassifizierung steht signiert in der Datei: Wer ein Modell weitergibt, sieht sofort, dass es vertraulich ist, und die Siegelprüfung zeigt, ob jemand daran gedreht hat.
Personen, Gäste und KI-Agenten
Der Administrator des Kunden legt fest – nicht TAOM
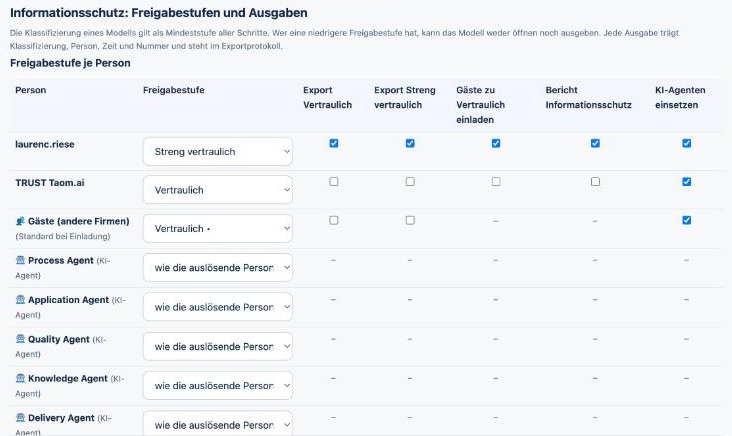
Wer die Lizenz kauft, ist Administrator und verwaltet sie. Er bestimmt Freigabestufe und Rechte je Person, den Standard für Gäste anderer Firmen und was KI-Agenten sehen dürfen. TAOM liefert Vorlagen und setzt die Entscheidung auf dem Server durch.
Freigabestufe und Rechte
Je Person die höchste Stufe, an der sie arbeiten darf, und getrennte Rechte: Ausgabe Vertraulich, Ausgabe Streng vertraulich, Gäste einladen, Bericht Informationsschutz, KI-Agenten einsetzen. Wer darunter liegt, kann ein Modell weder öffnen noch ausgeben – und die Klassifizierung nicht herabsetzen.
Gäste anderer Firmen
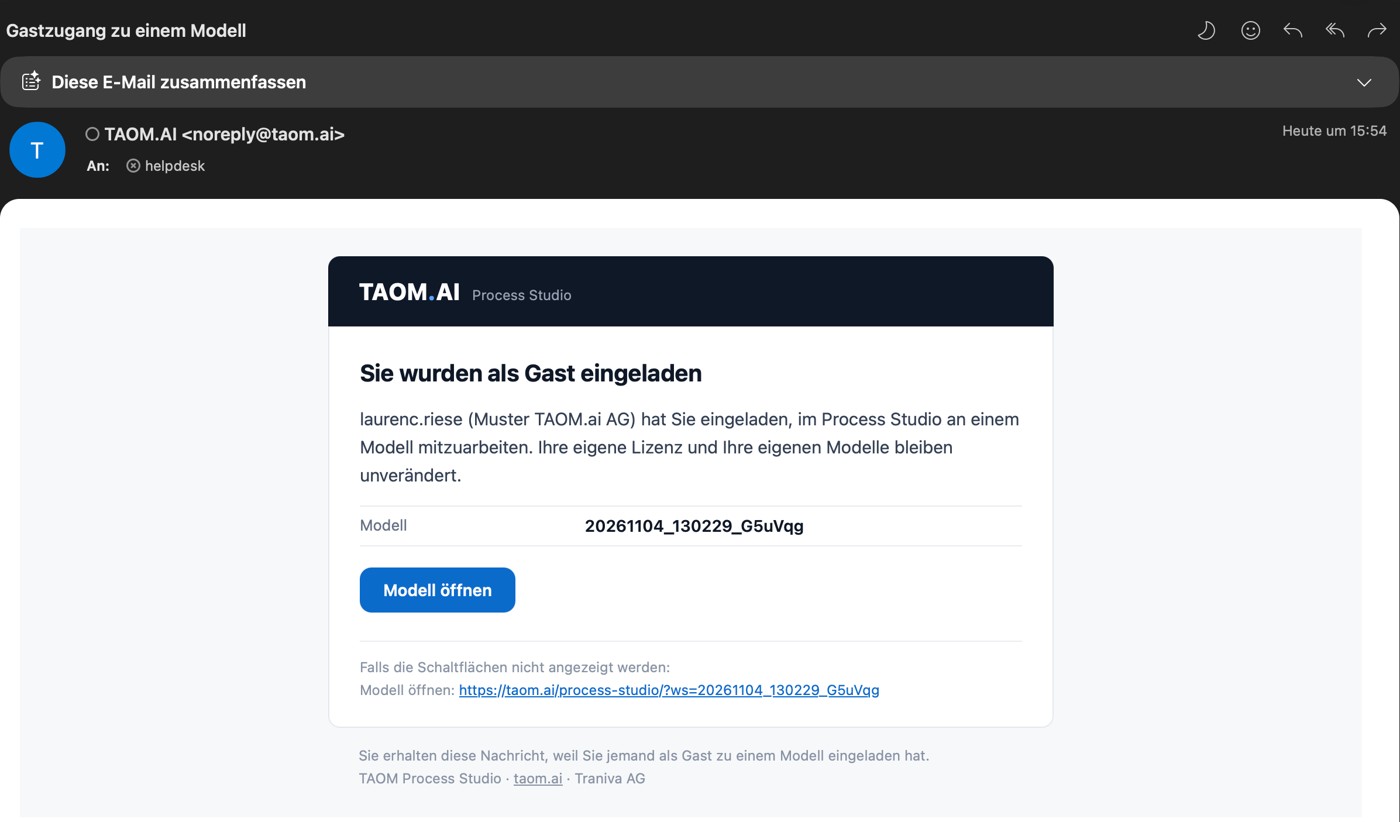
Ein Standardeintrag legt fest, bis zu welcher Stufe Gäste per Einladung kommen dürfen und welche Rechte sie haben. Vorlage: höchstens Vertraulich, und nur wenn die einladende Person das Recht dazu hat. Wird ein Modell höher eingestuft, entfällt der Zugang.
KI-Agenten wie Personen
Jeder Agent steht mit eigener Freigabestufe in der Liste – automatisch angelegt, damit er nicht vergessen wird. Ein Agent sieht nie mehr als die Person, die ihn startet. Ob klassifizierte Inhalte an KI gehen, entscheidet der Kunde; die Klassifizierung allein sperrt keinen Agenten.
Reporting & Zeiten
Informationsschutz gehört in den Bericht – nicht in eine Fussnote
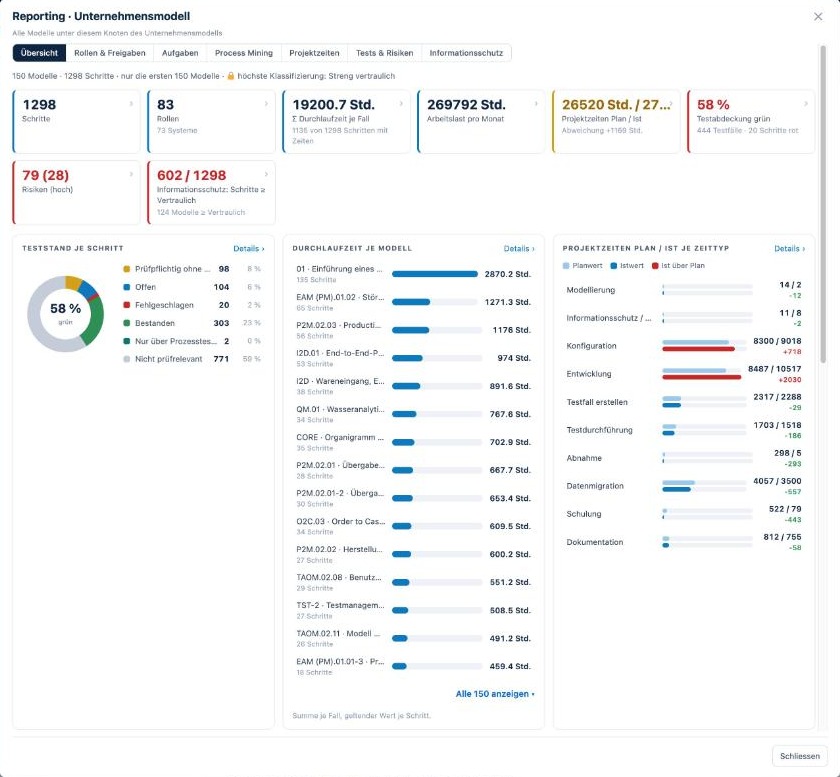
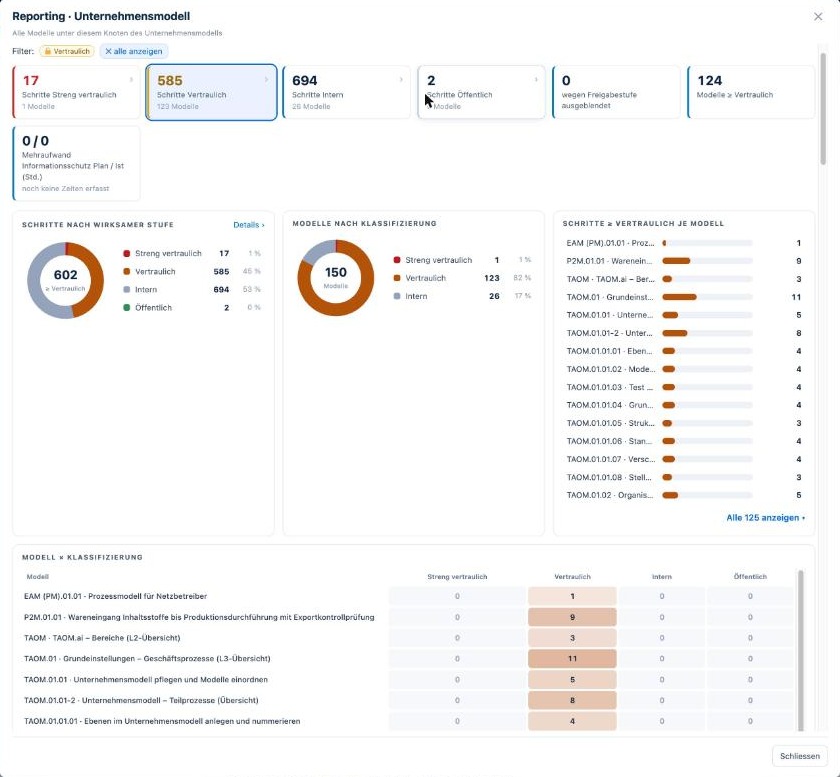
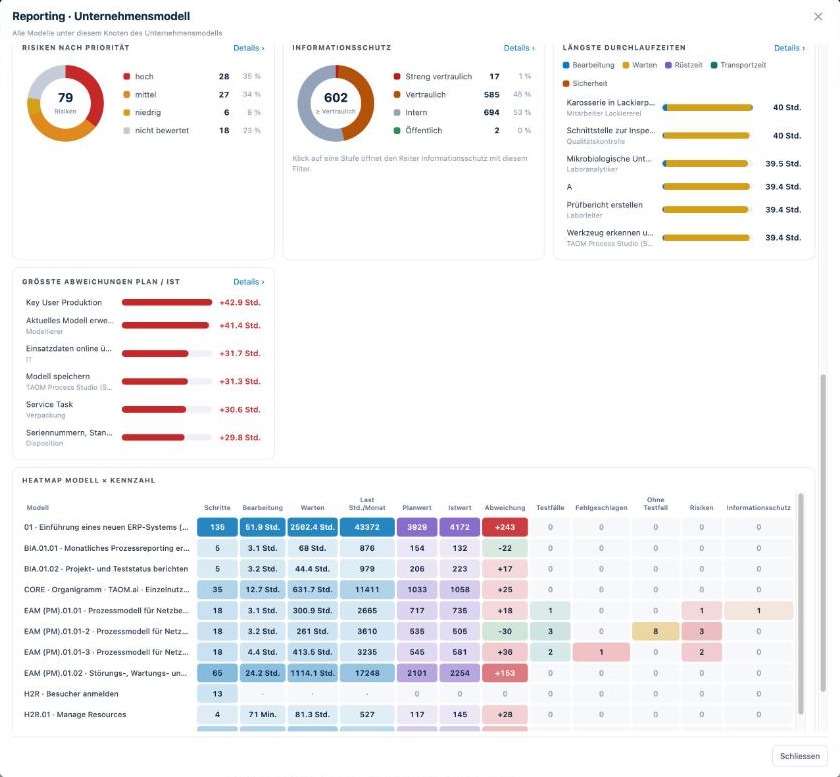
Im Reporting steht die Klassifizierung gleichberechtigt neben Zeiten, Tests und Risiken: als Kachel, als Torte, als Spalte der Heatmap und als eigener Bericht. Ein Klick auf eine Stufe filtert alle Ansichten – und führt weiter bis ins Modell.
Projektzeiten
Eigener Zeittyp „Informationsschutz / Sicherheit“: Der Mehraufwand für Klassifizieren, Freigeben und Prüfen wird als Plan und Ist erfasst – sichtbar statt versteckt.
Process Mining
Eigene Zeitart „Sicherheits- und Freigabezeit“ je Fall – in Zeitanteilen, Durchlaufzeit und Heatmap. So wird messbar, was Schutz im Ablauf kostet.
Nur mit Recht
Der Bericht Informationsschutz verlangt ein eigenes Recht. Wer es nicht hat, sieht ein Schloss – und Modelle über der eigenen Freigabe fehlen in allen Auswertungen, mit Zähler.
Nachweis
Die Berechtigungslogik ist selbst geprüft
Die Regeln sind als Prozesse im Unternehmensmodell von TAOM beschrieben und mit Testfällen belegt – auch mit Negativfällen: Öffnen ohne Freigabe, Ausgabe ohne Recht, Gast an einem streng vertraulichen Modell, Speichern bei geschwärzten Schritten, KI-Agent ohne Recht. Die Tests liefen live auf taom.ai; was sie an Lücken fanden, wurde geschlossen und nachgetestet. Jede Abweisung steht im Protokoll unter „Wichtiges“.
Bericht Informationsschutz
Im Reporting: Klassifizierung je Schritt mit Grund, Ausgaben je Stufe, Exportprotokoll und Gäste – nur mit eigenem Recht.
Protokoll
Änderungen an Freigabestufen und Klassifizierung, jede Ausgabe und jede Abweisung – mit Person und Zeit.
Siegel
Klassifizierung und Exportvermerk sind Teil der Signatur der Modelldatei und auf der Prüfseite sichtbar.
Informationsschutz
Kritische Abläufe modellieren, ohne sie preiszugeben
Für GxP, Rüstung, Sicherheitsdienstleister und alle, deren Prozesse selbst schutzbedürftig sind.