TAOM Protección de la información
No solo quién puede iniciar sesión. Sino qué puede hacer alguien con un proceso.
Su conocimiento empresarial más valioso está en sus procesos. TAOM lo protege – hasta el paso de proceso individual.
Cómo funciona en detalle un llenado estéril, el acceso a una zona restringida o una aprobación es know-how – y a veces un riesgo de seguridad. TAOM clasifica modelos y pasos individuales, transmite el nivel a todo lo que se deriva de ellos e impone en el servidor quién – y qué agente de IA – puede verlos, editarlos y publicarlos.
Disponible desde Webuser Pro · Matriz de funciones
Lo que TAOM hace diferente
Una lógica de gobernanza en lugar de muchos interruptores sueltos
Muchas plataformas empresariales tienen roles y derechos. TAOM une cuatro cosas que normalmente se regulan por separado – y las comprueba en un solo lugar en el servidor.
Cuatro niveles, dos capas
El modelo fija el nivel mínimo; el paso puede ser más alto
La clasificación de un modelo se aplica a cada uno de sus pasos. Algunos pasos pueden clasificarse más alto – directamente o mediante un requisito de cumplimiento. Siempre se aplica el nivel más alto.
Ejemplo
Por qué un modelo de proceso necesita protección en sí mismo
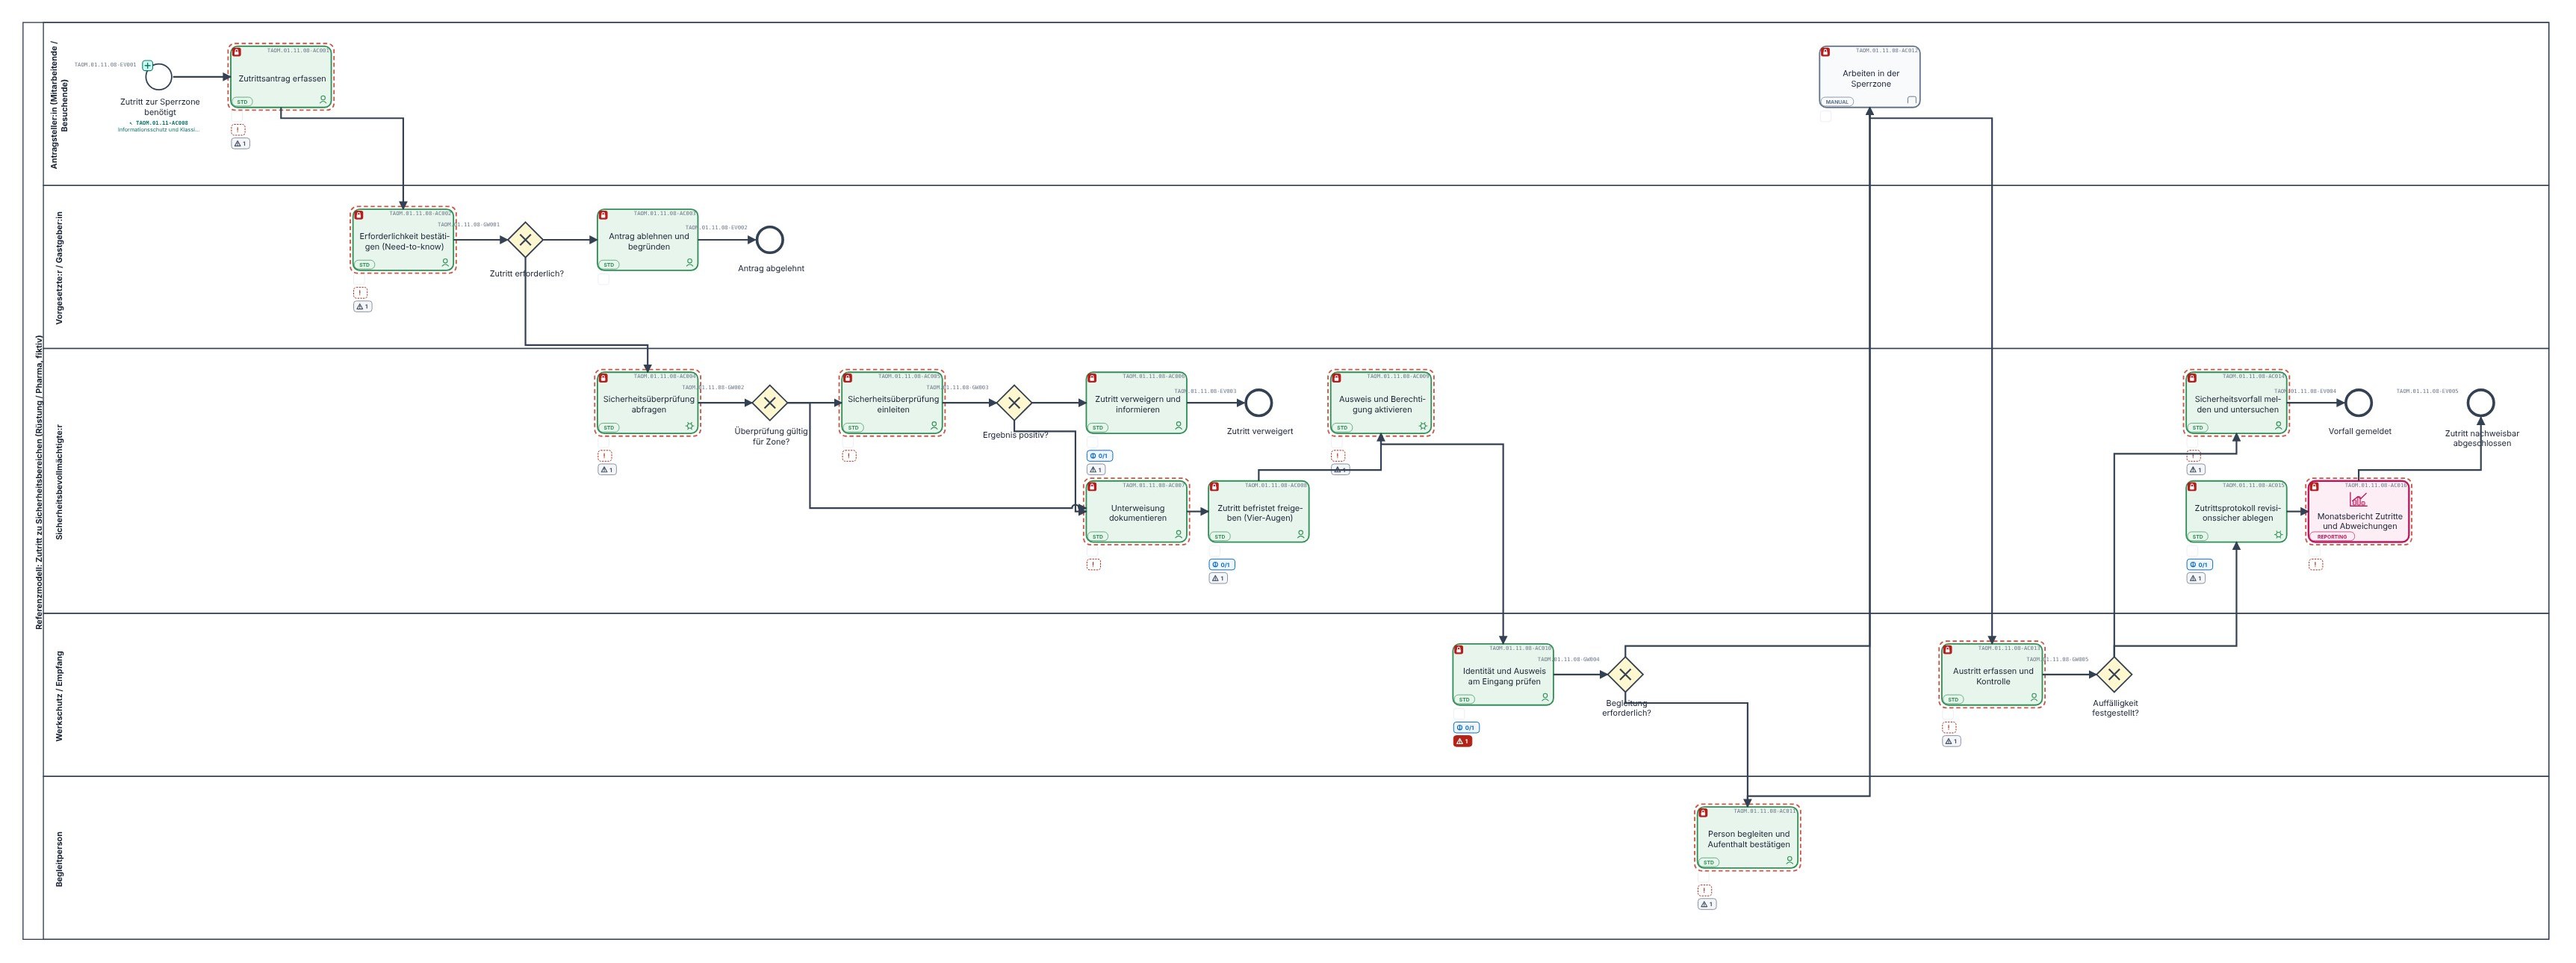
Un modelo de referencia del sector de defensa (ficticio, trasladable a una sala blanca o un laboratorio de alta seguridad): acceso a zonas de seguridad. El modelo muestra qué zonas existen, quién comprueba qué, dónde hay aprobaciones de cuatro ojos – y, por tanto, también dónde están los puntos débiles. Precisamente por eso es «Estrictamente confidencial».
Visible en el paso
El candado muestra el nivel efectivo de cada paso – heredado del modelo, elevado en el paso o mediante un requisito de cumplimiento.
Los riesgos donde surgen
Gravedad, probabilidad, detectabilidad y controles están vinculados al paso – y heredan la misma clasificación.
Sin autorización, solo el número
Quien no tiene el nivel solo ve en el modelo de empresa «Modelo (Estrictamente confidencial)» – estructura y número, sin contenido.
Modelo de seguridad
Ocho capas, una regla continua
Para arquitectura empresarial y seguridad de la información: dónde actúa cada función de protección – y quién la define.
Herencia
Todo lo que se deriva de un modelo hereda su clasificación
De lo contrario, se podría leer un modelo confidencial a través de la evidencia de prueba o del reporting. Por eso TAOM comprueba en un lugar central – y cada función que accede a un modelo pasa por esta comprobación.
Gestión de pruebas
Casos de prueba, ejecuciones, defectos, evidencias y planes de prueba – los modelos por encima del nivel de autorización no aparecen. Verificación y prueba
Documentos
El manual de usuario y la evidencia de prueba llevan clasificación y marca en la portada o en la cabecera.
Reporting
Los análisis transversales omiten esos modelos e indican cuántos se han ocultado. Reporting
Process mining
Los tiempos en el paso pertenecen al paso – y, por tanto, a su nivel. Process mining
Tiempos de proyecto
Los esfuerzos por paso siguen la misma regla.
Modelo de empresa
La estructura y el número siguen visibles para que se reconozcan los huecos del mapa – el contenido no.
Salidas
Cada salida está regulada – y lleva una marca
Por nivel y tipo de salida, el cliente decide: permitido, solo con derecho o bloqueado. Decide el servidor – un botón en el navegador por sí solo no abre nada.
| Tipo de salida | Qué lleva |
|---|---|
| Archivo BPMN | Clasificación y nota de exportación firmadas en el sello de origen, evento «export» en el historial del archivo |
| PDF, HTML, presentación | Clasificación en la cabecera, marca en el pie |
| Manual de usuario, evidencia de prueba | Clasificación y marca en la portada o encima del título |
| Enlace del visor e incrustación | Banda con la clasificación; si está «bloqueado», no se muestra, ni siquiera mediante una dirección firmada |
| Jira, Confluence, SAP Cloud ALM | Comprobación antes de cada transferencia; etiqueta y primera línea en la incidencia, cuadro de advertencia en la parte superior de la página |
| Canales de Teams y Slack | Contenido reducido según la clasificación; si está «bloqueado», ningún mensaje |
Clasificación: Confidencial · exportado por m.muster el 04.11.2026 13:41 como PDF · EX-261104-7F3A2C
Cada intento queda en el registro de exportación del modelo – también los rechazados, con el motivo. La clasificación está firmada en el archivo: quien transmite un modelo ve de inmediato que es confidencial, y la comprobación del sello muestra si alguien lo ha manipulado.
Personas, invitados y agentes de IA
Decide el administrador del cliente – no TAOM
Quien compra la licencia es su administrador y la gestiona. Define el nivel de autorización y los derechos por persona, el estándar para invitados de otras empresas y lo que pueden ver los agentes de IA. TAOM aporta plantillas e impone la decisión en el servidor.
Nivel de autorización y derechos
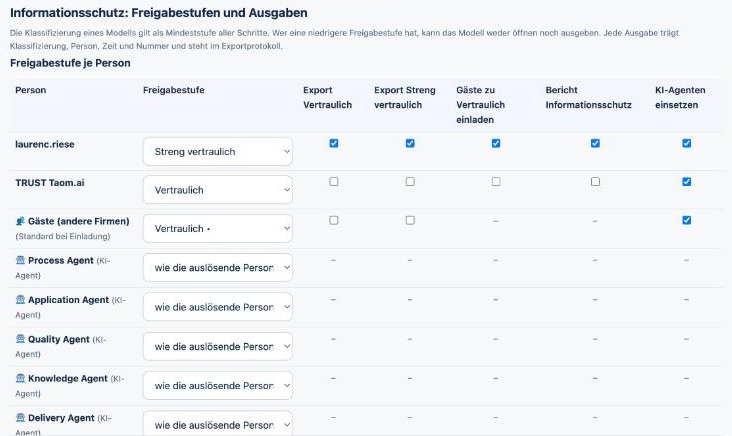
Por persona, el nivel más alto en el que puede trabajar, y derechos separados: salida Confidencial, salida Estrictamente confidencial, invitar a invitados, informe de protección de la información, usar agentes de IA. Quien está por debajo no puede abrir ni publicar un modelo – ni rebajar la clasificación.
Invitados de otras empresas
Una entrada estándar define hasta qué nivel pueden acceder los invitados por invitación y qué derechos tienen. Plantilla: como máximo Confidencial, y solo si la persona que invita tiene ese derecho. Si un modelo se clasifica más alto, el acceso se pierde.
Agentes de IA como personas
Cada agente figura en la lista con su propio nivel de autorización – creado automáticamente para que no se olvide. Un agente nunca ve más que la persona que lo inicia. Si el contenido clasificado llega a la IA lo decide el cliente; la clasificación por sí sola no bloquea ningún agente.
Reporting & tiempos
La protección de la información debe estar en el informe – no en una nota al pie
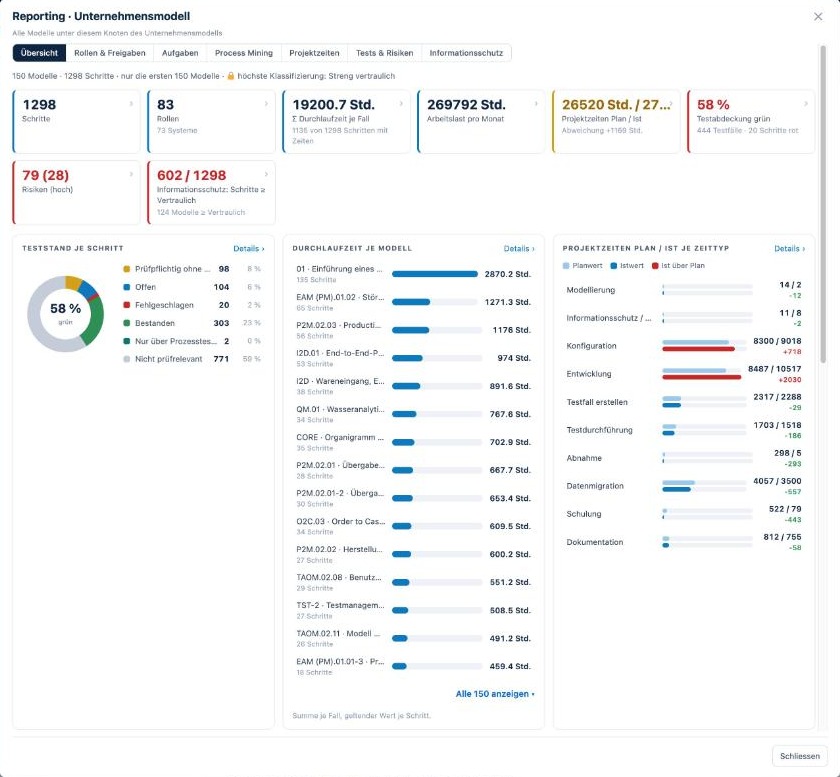
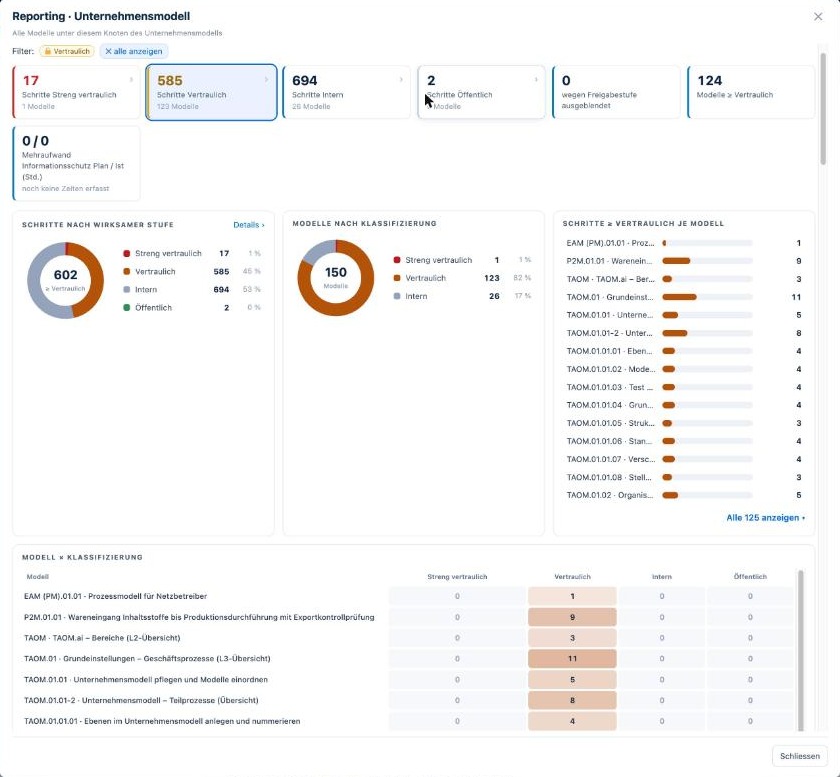
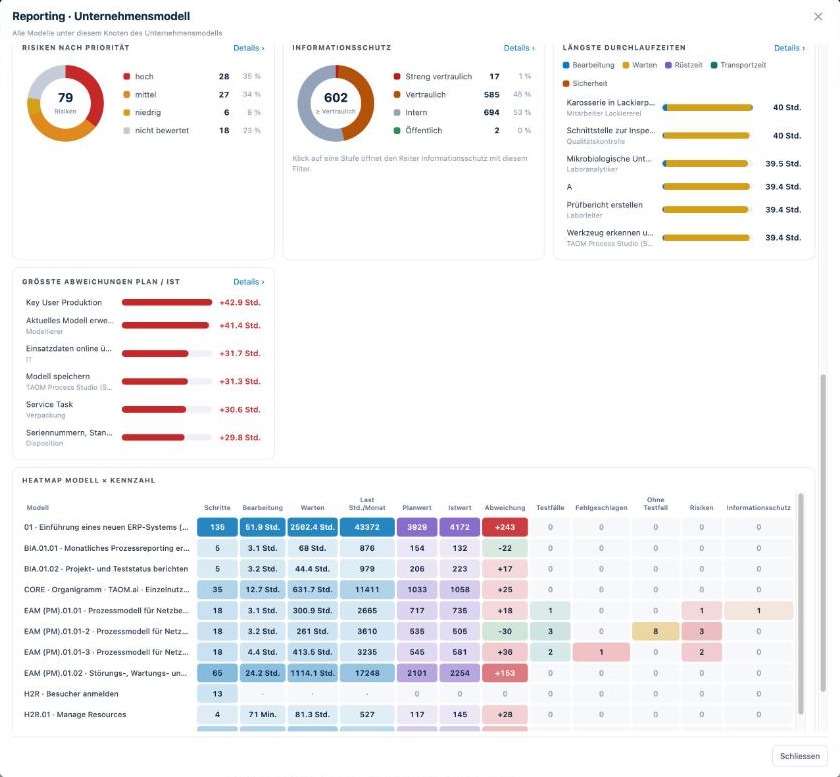
En el reporting, la clasificación está al mismo nivel que los tiempos, las pruebas y los riesgos: como tarjeta, como gráfico circular, como columna del mapa de calor y como informe propio. Un clic en un nivel filtra todas las vistas – y lleva hasta el modelo.
Tiempos de proyecto
Tipo de tiempo propio «Protección de la información / seguridad»: el esfuerzo adicional para clasificar, aprobar y comprobar se registra como plan y real – visible en lugar de oculto.
Process mining
Tipo de tiempo propio «Tiempo de seguridad y aprobación» por caso – en proporciones de tiempo, tiempo de ciclo y mapa de calor. Así se mide lo que cuesta la protección en el proceso.
Solo con derecho
El informe de protección de la información requiere un derecho propio. Quien no lo tiene ve un candado – y los modelos por encima de su propia autorización faltan en todos los análisis, con un contador.
La protección de la información como proceso medible
Garantizar la seguridad – y mostrar lo que cuesta
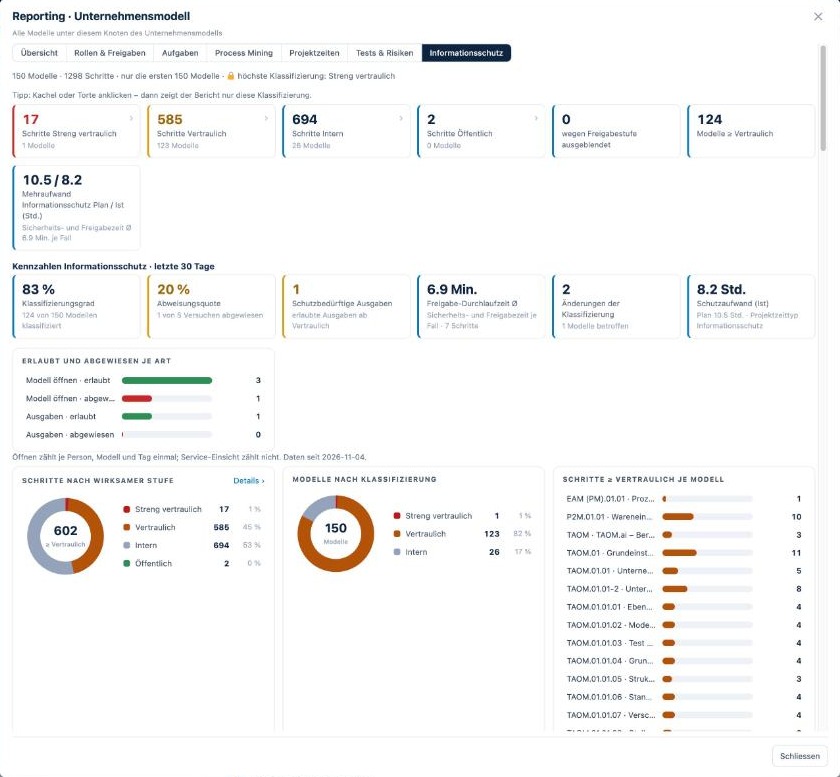
Como clasificación, tiempos y registro están vinculados al mismo paso de proceso, la protección de la información se convierte en un indicador: cuánto está protegido, dónde salen los contenidos de la empresa y cuánto esfuerzo genera la protección en el proceso.
Proporción de modelos y pasos clasificados por nivel.
Salidas permitidas a partir de Confidencial – y por modelo en el registro de exportación con tipo, persona y número.
Proporción de accesos y salidas rechazados sobre todos los intentos.
Tipo de tiempo «Seguridad y aprobación» por caso – media, mediana, picos.
Con qué frecuencia se cambian los niveles – indicio de reglas poco claras.
Tipo de tiempo de proyecto «Protección de la información» como plan y real, más el tiempo de seguridad en el proceso.
Evidencia
La lógica de autorización está verificada en sí misma
Las reglas están descritas como procesos en el modelo de empresa de TAOM y respaldadas por casos de prueba – también negativos: abrir sin autorización, salida sin derecho, invitado en un modelo estrictamente confidencial, guardar con pasos ocultos, agente de IA sin derecho. Las pruebas se ejecutaron en vivo en taom.ai; las brechas encontradas se cerraron y se volvieron a probar. Cada rechazo figura en el registro en «Importante».
Informe de protección de la información
En el reporting: clasificación por paso con motivo, salidas por nivel, registro de exportación e invitados – solo con derecho propio.
Registro
Cambios en niveles de autorización y clasificación, cada salida y cada rechazo – con persona y hora.
Sello
La clasificación y la nota de exportación forman parte de la firma del archivo del modelo y son visibles en la página de verificación.
Parte del conjunto
Un cambio en un paso de proceso – todas las consecuencias a la vista
La fuerza no está en la función aislada, sino en que todo está vinculado al mismo paso: requisitos, pruebas, aprobaciones, riesgos – y la protección de la información.
Si cambia un paso, TAOM muestra en el paso
- qué requisitos están vinculados a élhoy
- qué casos de prueba y evidencias se ven afectadoshoy
- qué aprobaciones vuelven a ser necesarias (cuatro ojos, versión)hoy
- qué riesgos deben reevaluarsehoy
- qué contenidos deben seguir protegidoshoy
- qué personas y agentes de IA pueden modificarlohoy
Análisis de las consecuencias de los cambios
Un clic en el editor compara el estado con la versión válida y enumera, para cada paso modificado, los requisitos, pruebas, riesgos y aprobaciones afectados – con una propuesta de qué pruebas deben repetirse y qué valoraciones deben revisarse. Filtrado según lo que puede ver la persona que edita.
hoy
Con Change Impact Management, además como Impact Score, esfuerzo interno y externo y costes solo con un derecho independiente – los costes de personal siguen protegidos.
Más sobre las consecuencias de los cambios → · Change Impact Management →
Protección de la información
Modelar procesos críticos sin exponerlos
Para GxP, defensa, proveedores de seguridad y todos aquellos cuyos procesos necesitan protección en sí mismos.