Protección de datos · Protección de la información
Protección automatizada de datos
La protección de la información está en nuestro ADN. Direcciones de correo, nombres e identificadores aparecen en sus evidencias, manuales, exportaciones y transferencias solo como usted lo defina: detectados automáticamente, confirmados por personas.
Nuestro ADN
Seis frases con las que se nos puede medir
Sus datos le pertenecen.
Ni a la herramienta ni al operador.
Protección de datos por defecto.
Lo protegido es lo normal, no la excepción.
Usted decide qué sale.
Por documento, por canal, por sistema destino.
La automatización ayuda; responde una persona.
Human in the loop, confirmado expresamente.
Los originales permanecen intactos.
Acceso solo con permiso, cada consulta registrada.
Demostrado, no prometido.
Cada cambio registrado, cada confirmación sellada.
Privacy by Design
En todo el ciclo de vida del proceso
Tres capas de protección actúan juntas: desde la primera captura de pantalla hasta el documento que sale de su organización.
Protección en el origen
La información personal y confidencial se detecta y protege desde su tratamiento: en capturas de pantalla, imágenes subidas y textos del paso del proceso.
Protección antes de la IA
Reglas de filtrado propias del cliente determinan qué se envía a un modelo de IA externo. Los nombres, direcciones y sus propios términos bloqueados se sustituyen antes del envío; la respuesta vuelve con los nombres correctos.
Protección en la salida
Los documentos, capturas de pantalla y evidencias de prueba se revisan antes de la salida y se depuran si es necesario: en el PDF, el manual, la exportación, el correo y la transferencia a sistemas de destino.
En 45 segundos
Así se ve TAOM Data Protection Screen Engine
Cómo funciona
Cuatro pasos, un principio
1 · Configurar
Qué se vuelve ilegible – direcciones de correo, nombres, nombres de usuario e identificadores, teléfonos, nombres de empresa – y dónde se aplica. Se activa una vez; recibe una confirmación sellada.
2 · Detectar
TAOM propone los puntos afectados, en textos y en capturas de pantalla.
3 · Revisar
Una persona autorizada revisa, completa y cierra. Antes de cerrar, un control final señala lo que se pasó por alto.
4 · Emitir
Evidencias, manuales, exportaciones y transferencias contienen solo la versión revisada e ilegible. Los documentos existentes se vuelven a comprobar y se informan los hallazgos.
Dónde se aplica
Dondequiera que algo salga de su organización
Documentos
- Evidencia de prueba (PDF)también las versiones firmadas: nunca se modifican después
- Manual de usuario (Word y PDF)
- Exportación HTML de modelos
Visualización y correos
- Imágenes en pasos y modelosirreconocibles hasta la revisión humana
- Correos que envía TAOM
Interfaces
- Sistemas de destino (p. ej., Jira, Confluence)una regla propia por sistema de destino
- Canales de colaboración (p. ej., Teams, Slack)
- Agente de IAprompt al modelo de lenguaje
Para cada sistema de destino usted define por separado qué se transfiere de forma irreconocible: allí los nombres de los miembros del proyecto suelen necesitarse para las responsabilidades. Las direcciones de nuestro propio equipo aparecen siempre irreconocibles en sus documentos.
Sin IA externa
La comprobación de protección de datos en sí no necesita IA
La detección, la sustitución y el enmascaramiento se realizan íntegramente en TAOM: sin modelo de IA, sin servicio externo, sin terceros. Para la comprobación, sus imágenes y textos no salen del entorno de TAOM.
Qué significa para usted
- Ninguna transferencia a un servicio de IA para la comprobación ordinaria de protección de datos
- Reglas de comprobación definidas, trazables y repetibles
- Una detección que usted amplía con sus propios términos
- Independiente de modelos de IA externos para este paso
Sobre todo para farmacéuticas, bancos, aseguradoras y administraciones, la cuestión es si los contenidos sensibles deben transferirse siquiera a un servicio de IA. Aquí la respuesta es: no.
Y si utiliza el agente de IA
Entonces TAOM protege antes del prompt, no solo en la salida posterior:
El modelo de lenguaje ve «[Person 1]» en lugar de un nombre, igual en cada solicitud; así las responsabilidades siguen siendo correctas. La respuesta le muestra de nuevo los nombres reales.
Su lista de bloqueo: términos propios
Cada empresa mantiene su propia lista de términos protegidos. Se aplica al agente de IA, a documentos, exportaciones, correos, imágenes y, si lo desea, a sistemas de destino. Por ejemplo:
- Nombres en clave de proyectos e iniciativas confidenciales
- Nombres de clientes y proveedores
- Denominaciones de productos y principios activos en desarrollo
- Nombres de sistemas internos y mandantes
- Ubicaciones y unidades organizativas
- Denominaciones de negociaciones en curso
De la operación de prueba
Capturas de demostración
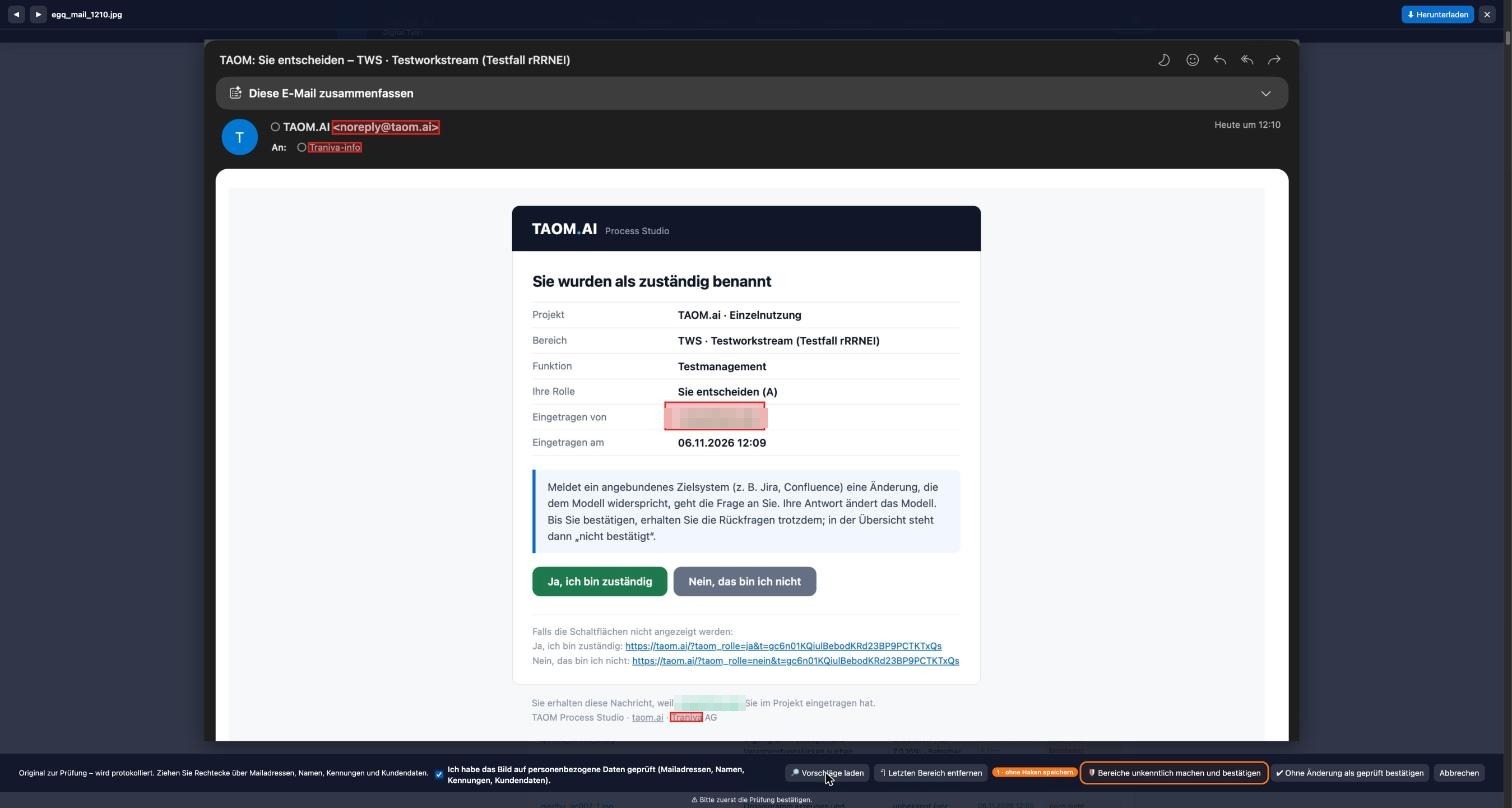
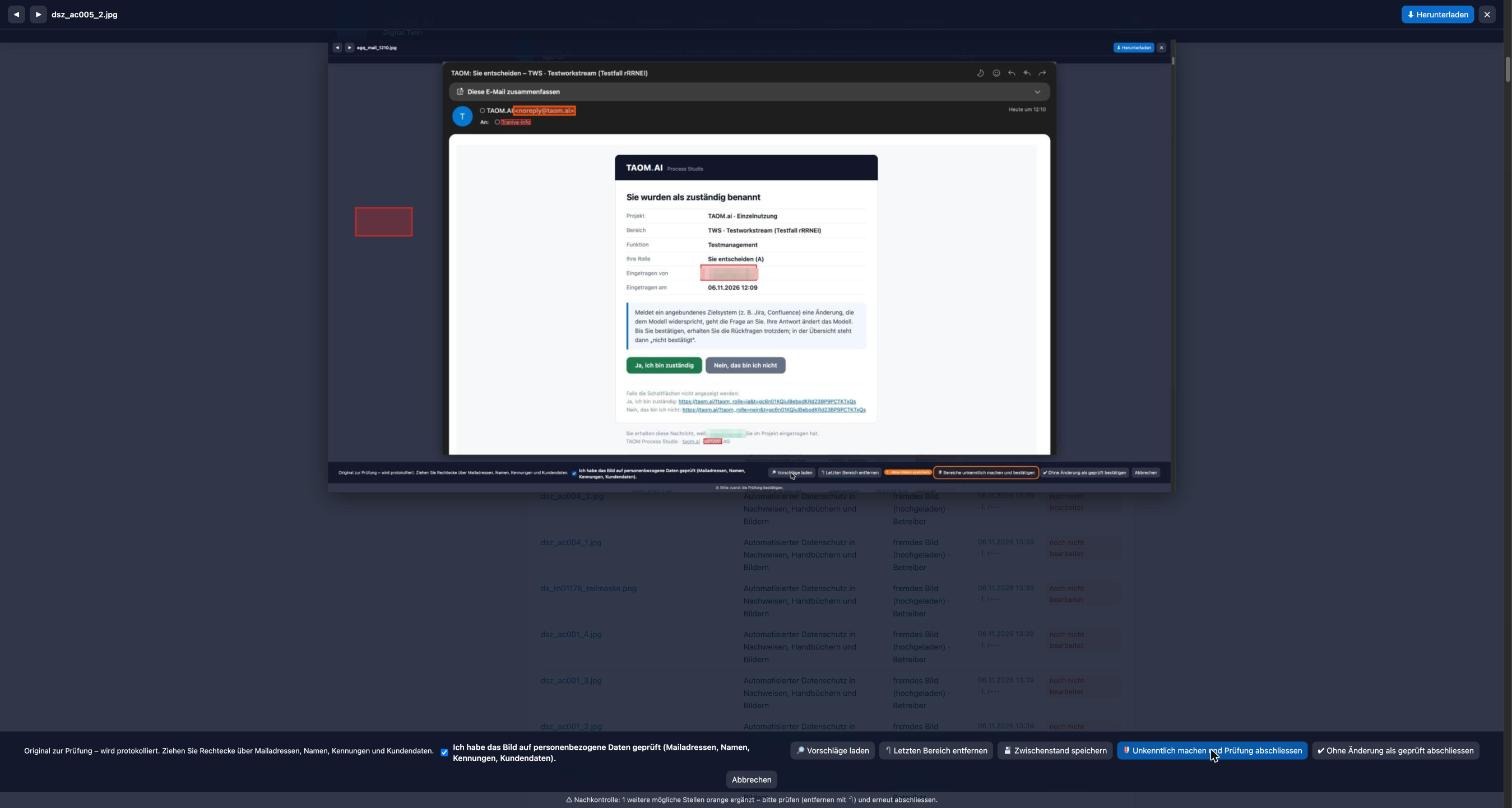
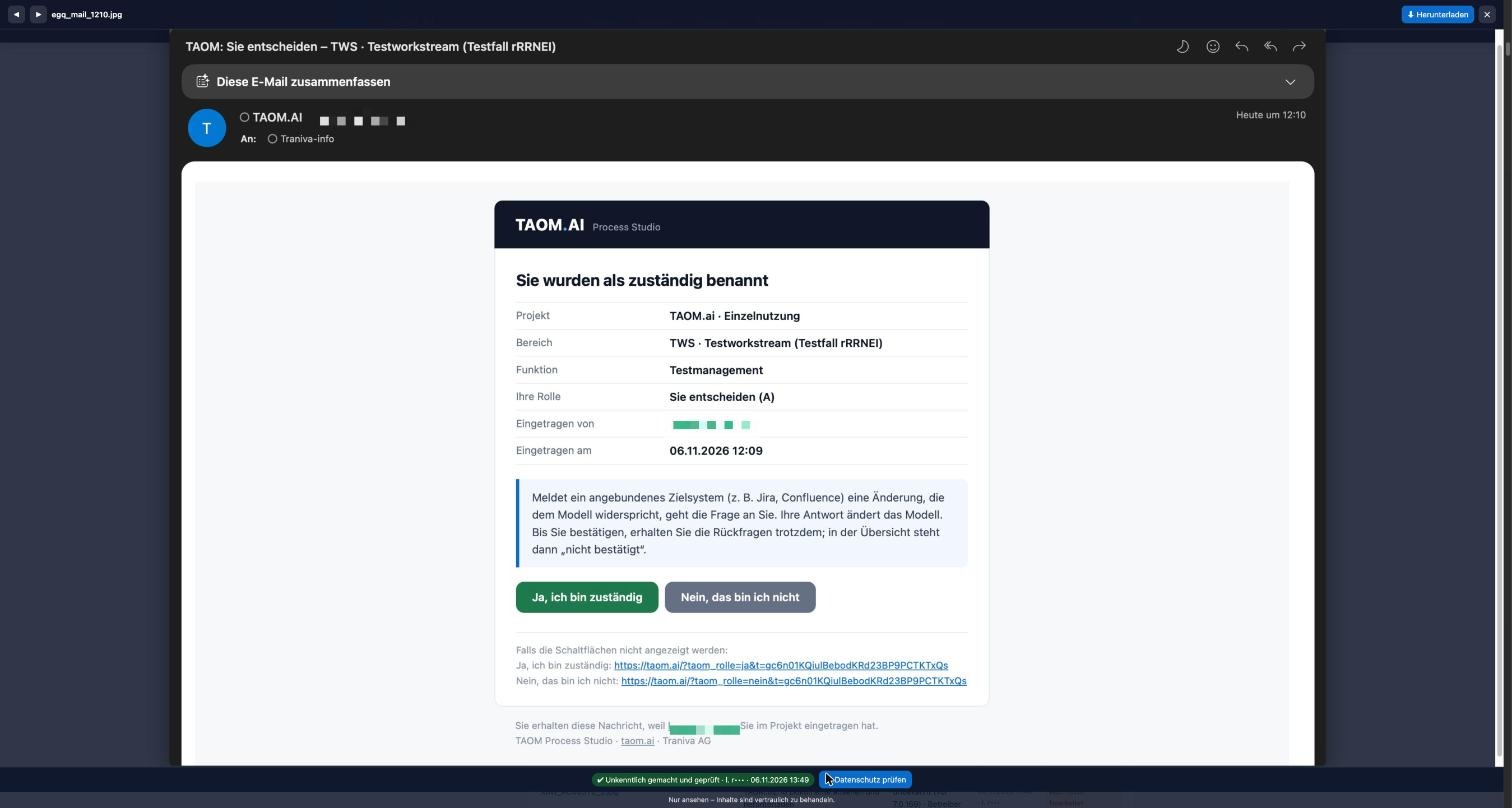
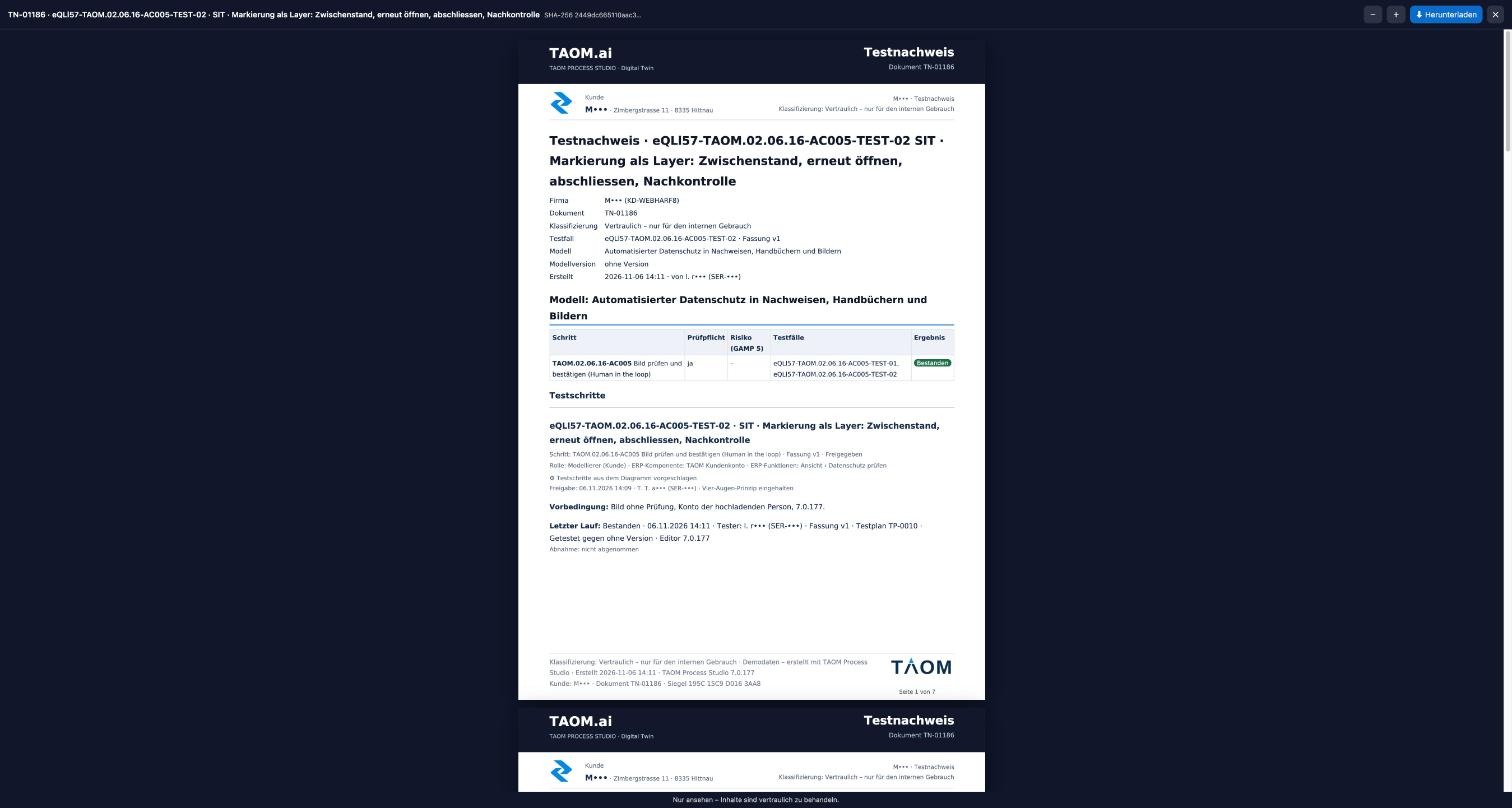
TAOM Screen Engine
Marcar capturas durante la prueba, con protección de datos en la captura
Las capturas de pantalla se toman y marcan directamente en la ejecución de la prueba: punto de clic, números correlativos, marco, línea, flecha, flecha doble y campo, en varios colores, grosores y discontinuas. Cada marca se puede volver a seleccionar, mover y eliminar. TAOM sugiere los datos personales directamente en la captura; el probador marca otros pasajes y confirma la revisión. El original no cambia; solo se publica la versión oculta.
TAOM Data Protection Screen Engine
No todo a mano, pero nada sin Human in the Loop
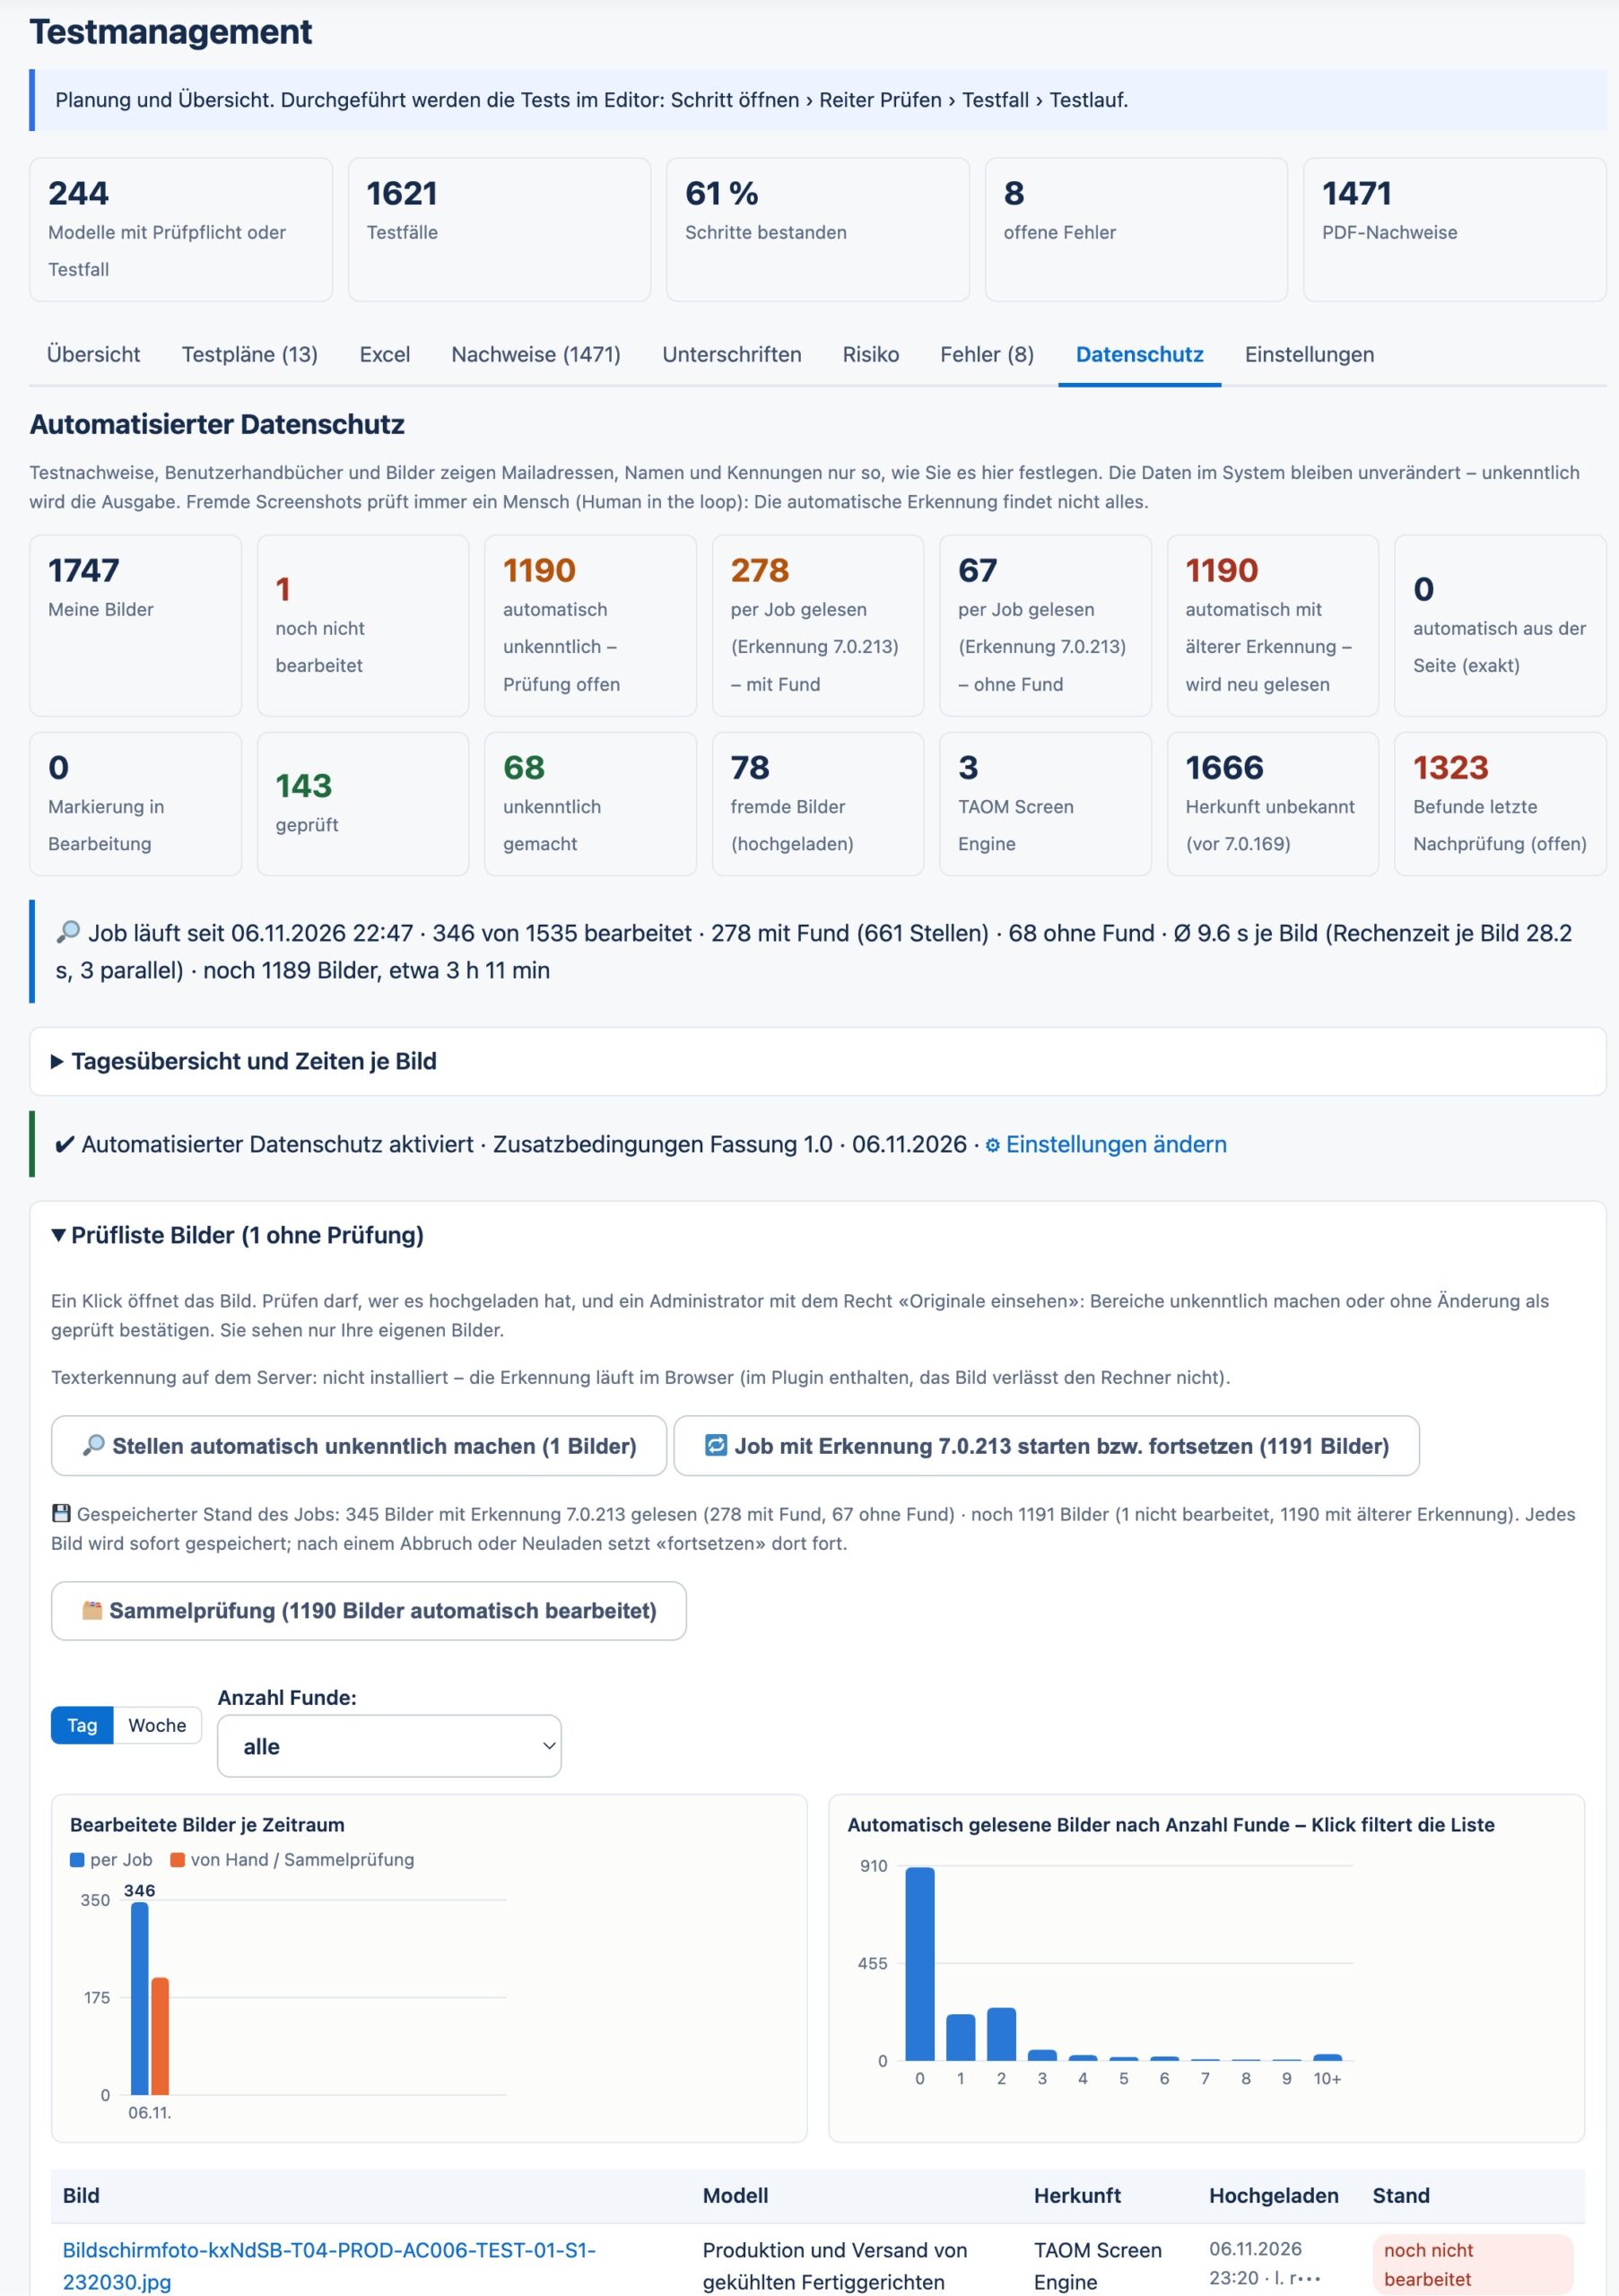
TAOM Data Protection Screen Engine revisa de antemano capturas nuevas y existentes: un proceso lee las imágenes en segundo plano, oculta los pasajes encontrados y marca las imágenes sin hallazgos. El avance se guarda: un proceso interrumpido continúa donde se detuvo.
Ya durante la ejecución de la prueba se pueden buscar datos personales directamente en la captura y marcar a mano otros pasajes. Quien confirma allí la captura como revisada completa la revisión, con nombre y hora.
Human in the Loop: una persona revisa muestras, por ejemplo filtradas por número de hallazgos, e interviene en los casos límite: letra pequeña, presentación inusual, nombres que también son palabras comunes. El último control es la aprobación de la evidencia de prueba.
TAOM Datenschutz Design Protection
¿Hay más que proteger que el RGPD?
La protección de datos no termina en los nombres y las direcciones de correo. Toda empresa tiene conocimiento que no debe salir de ella y que debe protegerse del acceso de terceros. Aun así, cada día se crean capturas de pantalla, casos de prueba y manuales que muestran precisamente ese conocimiento. ¿Y si la próxima evidencia de prueba mostrara el plano de construcción de su nuevo producto?
Listas de materiales
¿Qué componentes, proveedores y cantidades lleva su producto – y quién los ve en la próxima evidencia de prueba?
Recetas y formulaciones
Su receta es su capital. Si aparece en la captura de un paso de producción, queda a la vista de todos en el manual.
Dibujos técnicos y planos
Construcciones, planos de planta, esquemas eléctricos: el aparato no importa para la prueba, pero sigue viéndose en la captura.
Términos y textos completos
Nombres de proyecto, nombres en clave, cláusulas contractuales: algunas palabras no deben figurar en ningún documento que salga de la empresa.
Aplicaciones completas
¿No debe llegar ninguna imagen de un programa CAD o de un sistema de laboratorio a una evidencia de prueba o a un manual?
Terceros y sistemas de destino
Las evidencias van a auditores, proveedores o sistemas de destino (p. ej., Jira, Confluence). ¿Quién puede ver qué allí?
Y, sin embargo, necesita capturas de pantalla, casos de prueba y manuales – para uso interno, auditorías e incorporación de personal. Justo aquí entra TAOM Datenschutz Design Protection: lo protegido sigue protegido y la evidencia se crea igualmente.
Cómo funciona
Definir, detectar, bloquear – y aun así demostrar
Usted sube ejemplos de lo que está protegido (patrones de protección) e indica las aplicaciones de las que ninguna imagen debe salir de la empresa.
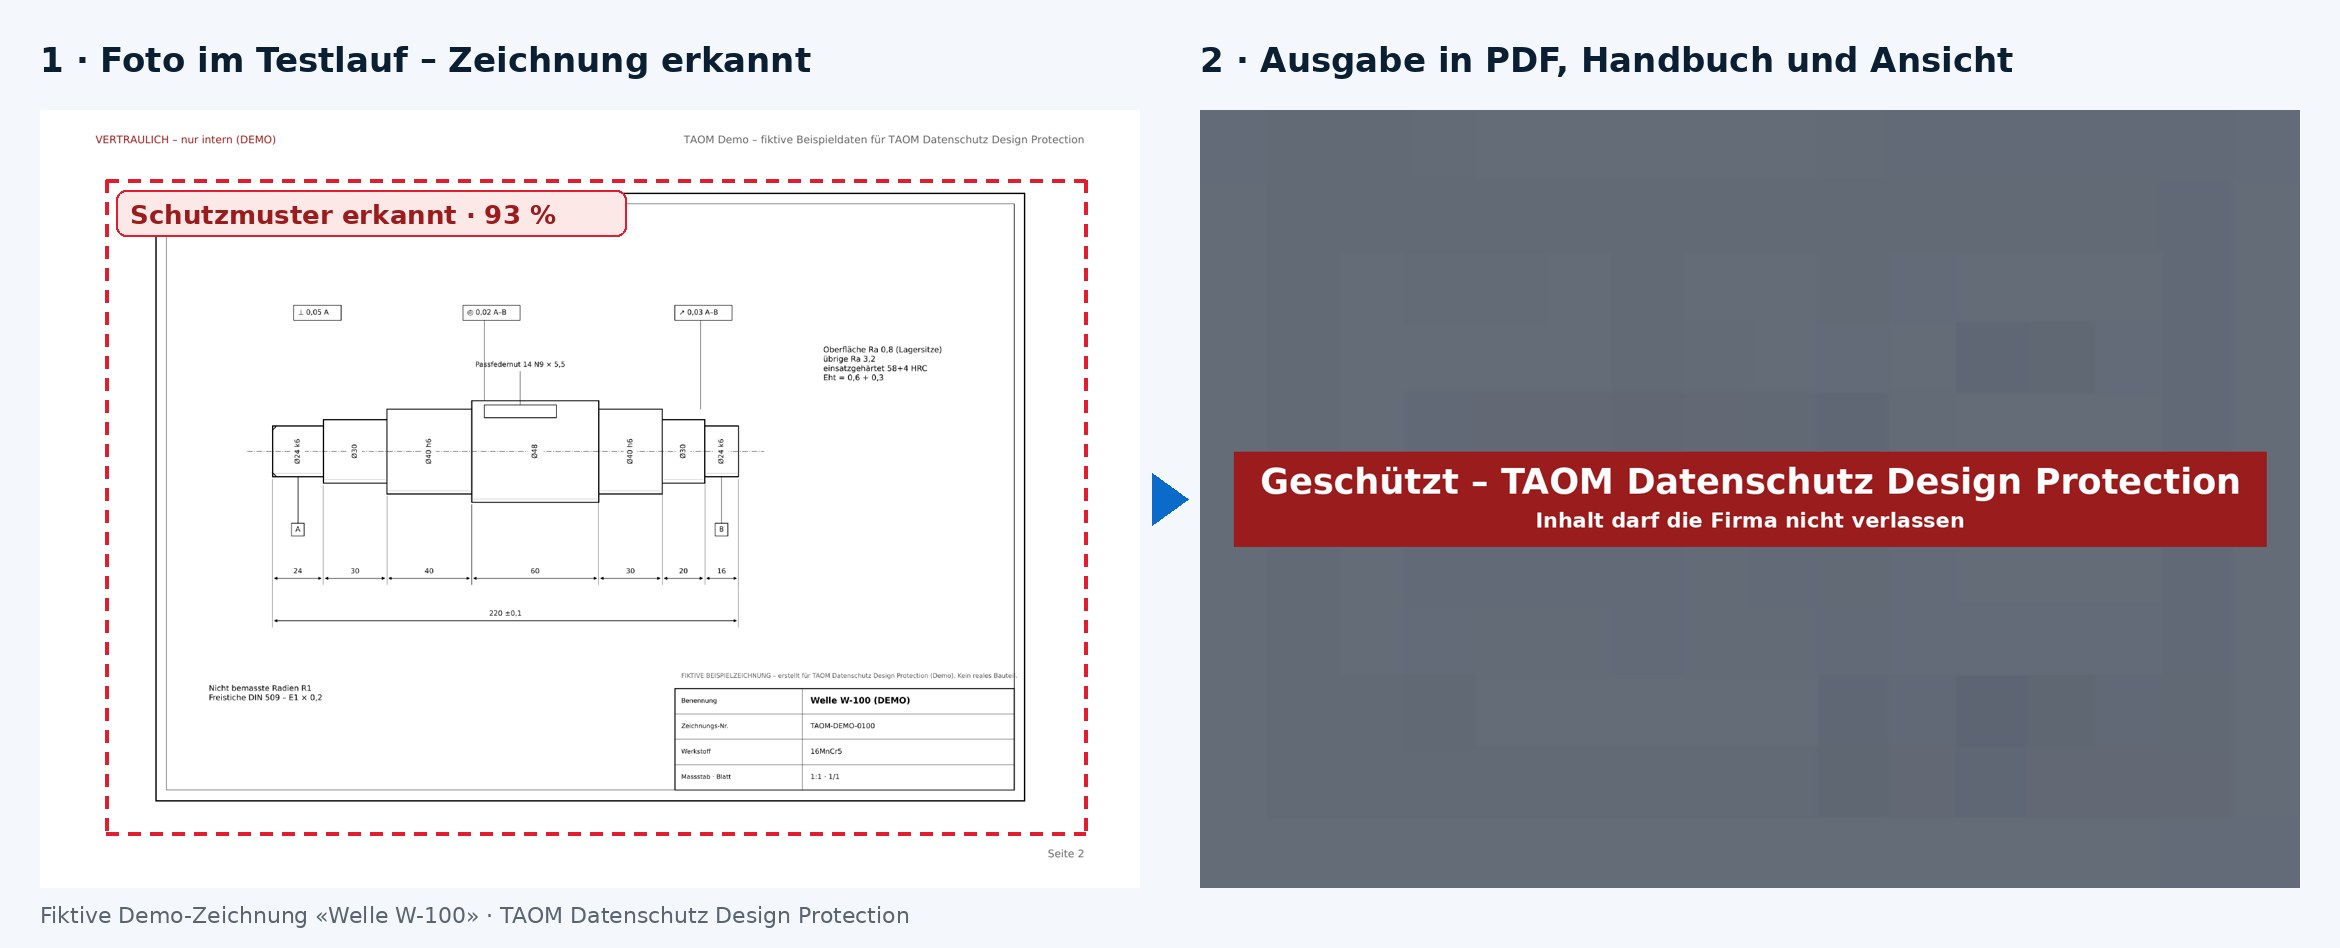
En cada captura de la ejecución de prueba, TAOM compara la imagen con los patrones de protección – también reducida, ampliada o como recorte – y reconoce las aplicaciones bloqueadas por el título de la ventana.
La captura se guarda igualmente, pero totalmente ilegible. El intento se registra con captura, persona, motivo y hora. Si la parte protegida se ha recortado, el bloqueo deja de aplicarse.
La evidencia de prueba en PDF, el manual de usuario y el visor muestran una imagen de bloqueo con el aviso «Protegido». Solo un administrador con el derecho «Ver originales» puede liberarla.
Los límites, con franqueza: se detecta lo que se parece a un patrón de protección. El contenido totalmente nuevo sin patrón lo protege el bloqueo de la aplicación. La revisión humana se mantiene – TAOM le quita la rutina.
TAOM Demo – documentación de construcción (ficticia)
Documentación de ejemplo ficticia con dibujo técnico, plano de edificio, construcción 3D, lista de materiales y receta (en alemán) – para probar TAOM Datenschutz Design Protection.
Evidencia de prueba firmada – Design Protection (TN-01279)
La evidencia de prueba PDF real de la prueba: la captura bloqueada como imagen de bloqueo, firmada electrónicamente, con sello. Datos de ejemplo ficticios, en alemán.
TAOM Protección de datos Contenido y Registros
Los registros en manos del cliente
Todo software registra quién hizo qué y cuándo. Con TAOM, usted decide qué se guarda sobre sus empleados, quién puede verlo y cuánto tiempo se conserva. Para nosotros, la protección de datos no empieza en la exportación, sino donde se generan los datos.
Marcadores en lugar de nombres
Los nombres, inicios de sesión y direcciones de correo se convierten en «Persona 1», «Persona 2» ya al escribirse. Usted elige la denominación. Solo quien tiene el derecho puede revelarlos.
Matriz por tipo de registro
Cambios, incidentes, errores, exportaciones, capturas de pantalla, agente de IA: para cada tipo usted decide cómo aparecen las personas y cuánto tiempo se conservan las entradas.
Términos y palabras clave
Nombres de proyecto, nombres en clave, números de pieza: introducidos una vez, ocultos en registros, evidencias, manuales, fotos y para el agente de IA.
Doble seguridad
Una revisión posterior vuelve a comprobar los registros existentes y protege lo que aún esté en texto claro. Los mosaicos muestran el resultado de un vistazo.
Derechos por persona
Quién puede ver los registros y quién puede revelar personas se define en el control de campos, persona por persona.
Sistemas de destino y documentos
Lo que va a sistemas de destino (p. ej. Jira, Confluence) y canales sigue la misma configuración. PDF y Word llevan identificador y clasificación en las propiedades del documento.
Su empresa, sus reglas. Sin configuración, todo sigue como siempre. TAOM propone valores; usted decide. Cada empresa tiene su propia configuración; los demás clientes no se ven afectados.
Segunda salvaguarda
El flujo de aprobación vuelve a comprobar
Evidencia de prueba (PDF)
Antes de que una evidencia de prueba sea válida, se aprueba y se firma digitalmente. Quien firma la ve exactamente como sale, con los puntos ilegibles.
Manual de usuario
El manual de usuario pasa por la misma aprobación: una segunda persona revisa antes de distribuirlo.
Cuatro ojos, demostrable
Detección, revisión humana y aprobación se complementan; cada etapa queda registrada. Más en Verificación y prueba y Compliance & Governance.
Preguntas críticas
Tres puntos de revisión, respondidos con franqueza
No son funciones nuevas, sino las preguntas que una auditoría plantea primero.
A¿La información enmascarada se elimina realmente o solo se tapa?
Eliminada. TAOM no coloca un rectángulo negro sobre una zona, sino que genera una nueva versión de la imagen. En las zonas marcadas ya no contiene píxeles del original, ni reducidos ni mezclados. Lo que se ve allí no permite reconstruir el original.
Los textos en PDF y Word se sustituyen antes de crear el documento: ningún texto original seleccionable debajo, ninguna capa oculta, ningún comentario ni control de cambios con el original. El original permanece protegido en su repositorio: solo puede verlo quien tenga el derecho, y cada acceso queda registrado.
Una prueba negativa técnica lo demuestra en la gestión de pruebas: lee las versiones generadas de forma automática y demuestra que los datos protegidos no pueden recuperarse.
B¿Qué ocurre con los documentos ya aprobados o firmados?
Nunca se modifican después: eso rompería la firma. Si cambia una regla de protección de datos, la revisión posterior señala los documentos afectados. A petición suya se genera una nueva versión con las reglas actuales, que queda pendiente de una nueva firma.
La versión antigua sigue visible en el historial con su suma de comprobación; su contenido está bloqueado por motivos de protección de datos. Así sigue siendo trazable qué se aplicaba y cuándo, sin que los datos personales antiguos sigan siendo accesibles.
C¿Dónde se realiza la detección automática?
Exclusivamente en TAOM. La detección funciona sin IA y sin servicios externos, con software que suministra la propia TAOM. No hay transferencia a terceros, ni encargado del tratamiento adicional, ni lugar de transferencia fuera de TAOM para este paso.
Si además utiliza el agente de IA, TAOM filtra los datos personales y sus términos bloqueados antes del envío. Qué datos se tratan y dónde se describe en la política de privacidad y en el Trust Center.
Adónde van los datos y de vuelta
Un ciclo, una regla
Manual de usuario
De la prueba surge el manual de usuario, con las mismas capturas. Lo revisado en la prueba aparece en el manual solo en la versión revisada.
Protección de la información
Protección de la información & clasificación regula quién puede ver y descargar qué. La protección automatizada de datos regula qué contiene lo que sale.
Sistemas destino y retorno
Lo que llega a Jira, Confluence u otro sistema destino y vuelve de allí sigue la regla que usted define por sistema.
Su proyecto
Calcúlelo usted mismo
Introduzca el alcance de su proyecto: la calculadora muestra el esfuerzo manual, el esfuerzo con TAOM y el ahorro posible.
Cálculo de ejemplo con sus supuestos, sin compromiso. En la operación de prueba, 597 de 1.691 imágenes (35 %) contenían datos personales.
Calculadora de riesgo
¿Qué nivel de riesgo tiene?
Juegue con sus cifras: ¿cuántos datos personales circulan en sus documentos y cuánto podría costar una fuga, con y sin protección automatizada de datos?
Cálculo modelo con sus supuestos: sin compromiso, ni asesoramiento jurídico o de seguros. Personas afectadas: como máximo unas 1,5 veces los empleados (empleados y contactos externos). No es un coste de TAOM, sino el daño que quedaría tras una fuga. «Daño residual con protección automatizada»: el 5 % de los datos sigue siendo reconocible (supuesto para la detección automática más la revisión humana). Factor sectorial: supuesto, mayor en sectores regulados.
Contraste con cifras de estudios
Misma probabilidad de fuga y mismo sector, pero calculado con los valores medios de los estudios en lugar de su supuesto por persona.
| Indicador de los estudios | Valor del estudio | Para usted al año |
|---|---|---|
| Coste medio de una filtración de datos (Alemania) | 3,87 millones de euros | – |
| Media mundial | 4,44 millones de dólares | – |
| Phishing como punto de entrada | 14 % de los casos · de media 4,15 millones de euros | – |
| Límite de multa RGPD · nLPD | hasta 20 millones de euros o el 4 % de la facturación · hasta CHF 250.000 a título personal | – |
Indicador: – riesgo por empleado y año (valor del estudio)
Los valores de los estudios son medias de todos los tamaños de empresa y causas: muestran adónde puede llevar un solo incidente. Fuentes y contexto: tabla «Lo que cuesta, con y sin» más abajo.
Beneficio, esfuerzo y riesgo
Lo que cuesta, con y sin
Cada prueba genera capturas y cada modelo muestra quién aprueba qué. Precisamente este contenido da valor a un documento, también para los atacantes.
| Tarea | A mano | Con protección automatizada de datos |
|---|---|---|
| Revisar una captura y tachar puntos | abrir, buscar, tachar, guardar: unos 2 a 3 minutos por imagen* | puntos propuestos, control visual y confirmación: unos 15 a 20 segundos por imagen* |
| Ejemplo: 1.000 capturas de un proyecto | unas 33 a 50 horas* | unas 4 a 6 horas* |
| Nombres y direcciones en evidencias, manuales, correos | revisar cada documento por separado | automáticamente según su configuración, en cada generación |
| Cambia la configuración | volver a revisar todos los documentos existentes | la nueva comprobación señala solo los documentos afectados |
| Prueba ante auditoría y autoridad de control | difícil de demostrar | configuración, revisión y confirmación registradas, confirmación sellada |
* Cálculo de ejemplo basado en supuestos, sin compromiso. Su esfuerzo depende del tamaño de las imágenes, del contenido y de la práctica.
El factor riesgo
Direcciones de correo + roles
Quien sabe quién aprueba escribe correos de phishing creíbles, en nombre precisamente de esa persona.
Nombres + responsabilidades
Un organigrama con roles de proceso es una plantilla para ingeniería social y fraude del CEO.
Nombres de usuario e identificadores
Los nombres de inicio de sesión conocidos son la mitad del trabajo para intentos de acceso.
| Indicador | Valor | Fuente |
|---|---|---|
| Coste medio de una fuga de datos en Alemania | 3,87 millones de euros | IBM Cost of a Data Breach 2025 |
| Media mundial | 4,44 millones de dólares | IBM Cost of a Data Breach 2025 |
| Phishing como punto de entrada (Alemania) | 14 % de los casos, de media 4,15 millones de euros | IBM Cost of a Data Breach 2025 |
| Multa RGPD | hasta 20 millones de euros o el 4 % de la facturación anual mundial | Art. 83 RGPD |
| Multa en Suiza (nLPD) | hasta 250.000 CHF para las personas responsables en caso de infracción intencionada; notificación al PFPDT en caso de riesgo elevado | LPD art. 24, 60 ss. |
Fuentes: IBM Newsroom, 30.07.2025 · PwC Suiza sobre la nLPD. No constituye asesoramiento jurídico.
Lo que no está en el documento no puede filtrarse. La protección automatizada de datos no sustituye las medidas de seguridad: garantiza que un documento filtrado revele lo menos posible.
Human in the loop. La detección automática es una ayuda, no una garantía. Las capturas externas – subidas o tomadas de otras aplicaciones – las revisa y confirma una persona de su organización antes de que aparezcan en documentos; hasta entonces, TAOM solo las emite de forma ilegible. La responsabilidad de la revisión y la aprobación recae en usted como responsable del tratamiento según el RGPD y la nLPD. Son determinantes las condiciones complementarias «Protección automatizada de datos», que usted confirma al activarla.
Licencia
Parte de «Verificación y prueba»
La protección automatizada de datos forma parte de la licencia adicional Verificación y prueba. Más sobre la protección de sus contenidos: Protección de la información & clasificación · Firma digital · Centro de confianza · Compliance & Governance · Verificar un documento.
Preguntas frecuentes
¿Los datos enmascarados en TAOM se eliminan realmente o solo se tapan?
Se eliminan. TAOM genera una nueva versión de la imagen que ya no contiene píxeles del original en las zonas marcadas. Los textos en PDF y Word se sustituyen antes de crear el documento, sin capas ocultas, comentarios ni control de cambios con el original.
¿Qué ocurre con los documentos firmados cuando cambia una regla de protección de datos?
Los documentos firmados nunca se modifican después. Se genera una nueva versión pendiente de una nueva firma; la antigua sigue visible en el historial con su suma de comprobación y su contenido bloqueado por motivos de protección de datos.
¿Dónde se realiza la detección automática de datos personales?
Exclusivamente en TAOM, sin IA y sin servicios externos. Para el agente de IA, TAOM filtra los datos personales y los términos bloqueados del cliente antes de enviarlos al modelo de lenguaje.
¿La comprobación de protección de datos de TAOM necesita una IA externa?
No. La detección, la sustitución y el enmascaramiento funcionan con reglas definidas y trazables en TAOM. Cada empresa puede ampliar la detección con su propia lista de bloqueo.