Protection des données · Protection de l’information
Protection automatisée des données
La protection de l’information est dans notre ADN. Adresses e-mail, noms et identifiants n’apparaissent dans vos preuves, manuels, exports et transferts que comme vous le définissez – détectés automatiquement, confirmés par des personnes.
Notre ADN
Six phrases auxquelles on peut nous mesurer
Vos données vous appartiennent.
Ni à l’outil, ni à l’exploitant.
Protection des données par défaut.
La protection est la règle, pas l’exception.
Vous décidez de ce qui sort.
Par document, par canal, par système cible.
L’automatisme aide – une personne répond.
Human in the loop, confirmé expressément.
Les originaux restent intacts.
Accès uniquement avec droit, chaque consultation journalisée.
Prouvé plutôt que promis.
Chaque modification journalisée, chaque confirmation scellée.
Privacy by Design
Sur tout le cycle de vie des processus
Trois niveaux de protection s’imbriquent – de la première capture d’écran au document qui quitte votre organisation.
Protection à la source
Les informations personnelles et confidentielles sont détectées et protégées dès leur traitement – dans les captures d’écran, les images téléversées et les textes de l’étape de processus.
Protection avant l’IA
Des règles de filtrage propres au client déterminent ce qui est transmis à un modèle d’IA externe. Les noms, adresses et vos propres termes bloqués sont remplacés avant l’envoi – la réponse revient avec les bons noms.
Protection à la sortie
Les documents, captures d’écran et preuves de test sont vérifiés avant la sortie et nettoyés si nécessaire – dans le PDF, le manuel, l’export, le mail et le transfert vers les systèmes cibles.
En 45 secondes
Voici à quoi ressemble TAOM Data Protection Screen Engine
Comment cela fonctionne
Quatre étapes, un principe
1 · Régler
Ce qui est rendu illisible – adresses e-mail, noms, noms d’utilisateur et identifiants, numéros de téléphone, noms d’entreprise – et où cela s’applique. Activer une fois ; vous recevez une confirmation scellée.
2 · Détecter
TAOM propose les passages concernés – dans les textes et dans les captures d’écran.
3 · Vérifier
Une personne autorisée vérifie, complète et clôture. Avant la clôture, un contrôle final signale ce qui a échappé.
4 · Produire
Preuves, manuels, exports et transferts ne contiennent que la version vérifiée et illisible. Les documents existants sont revérifiés et les constats signalés.
Où cela s’applique
Partout où quelque chose quitte votre organisation
Documents
- Preuve de test (PDF)y compris les versions signées – jamais modifiées après coup
- Manuel utilisateur (Word et PDF)
- Export HTML des modèles
Affichage et mails
- Images sur les étapes et les modèlesméconnaissables jusqu’à la vérification humaine
- Mails envoyés par TAOM
Interfaces
- Systèmes cibles (p. ex. Jira, Confluence)une règle propre par système cible
- Canaux de collaboration (p. ex. Teams, Slack)
- Agent d’IAprompt envoyé au modèle de langage
Pour chaque système cible, vous définissez séparément ce qui est transmis de façon méconnaissable – les noms des membres du projet y sont souvent nécessaires pour les responsabilités. Les adresses de notre propre équipe apparaissent toujours méconnaissables dans vos documents.
Sans IA externe
Le contrôle de protection des données lui-même n’a pas besoin d’IA
La détection, le remplacement et le masquage s’effectuent entièrement dans TAOM – sans modèle d’IA, sans service externe, sans tiers. Pour le contrôle, vos images et textes ne quittent pas l’environnement TAOM.
Ce que cela signifie pour vous
- Aucune transmission à un service d’IA pour le contrôle régulier de protection des données
- Des règles de contrôle définies, traçables et reproductibles
- Une détection que vous complétez avec vos propres termes
- Indépendant des modèles d’IA externes pour cette étape
Pour la pharma, les banques, les assurances et les administrations en particulier, la question est de savoir si des contenus sensibles doivent être transmis à un service d’IA. Ici, la réponse est : non.
Et si vous utilisez l’agent d’IA
TAOM protège alors avant le prompt – et pas seulement lors de la sortie ultérieure :
Le modèle de langage voit « [Person 1] » au lieu d’un nom, identique dans chaque requête – les responsabilités restent ainsi correctes. La réponse vous montre à nouveau les vrais noms.
Votre liste de blocage – vos propres termes
Chaque entreprise gère sa propre liste de termes protégés. Elle s’applique à l’agent d’IA, aux documents, exports, mails, images et – selon votre choix – aux systèmes cibles. Par exemple :
- Noms de code de projets et initiatives confidentielles
- Noms de clients et de fournisseurs
- Désignations de produits et de principes actifs en développement
- Noms de systèmes internes et de mandants
- Sites et unités organisationnelles
- Désignations issues de négociations en cours
Issu de l’exploitation de test
Captures de démonstration
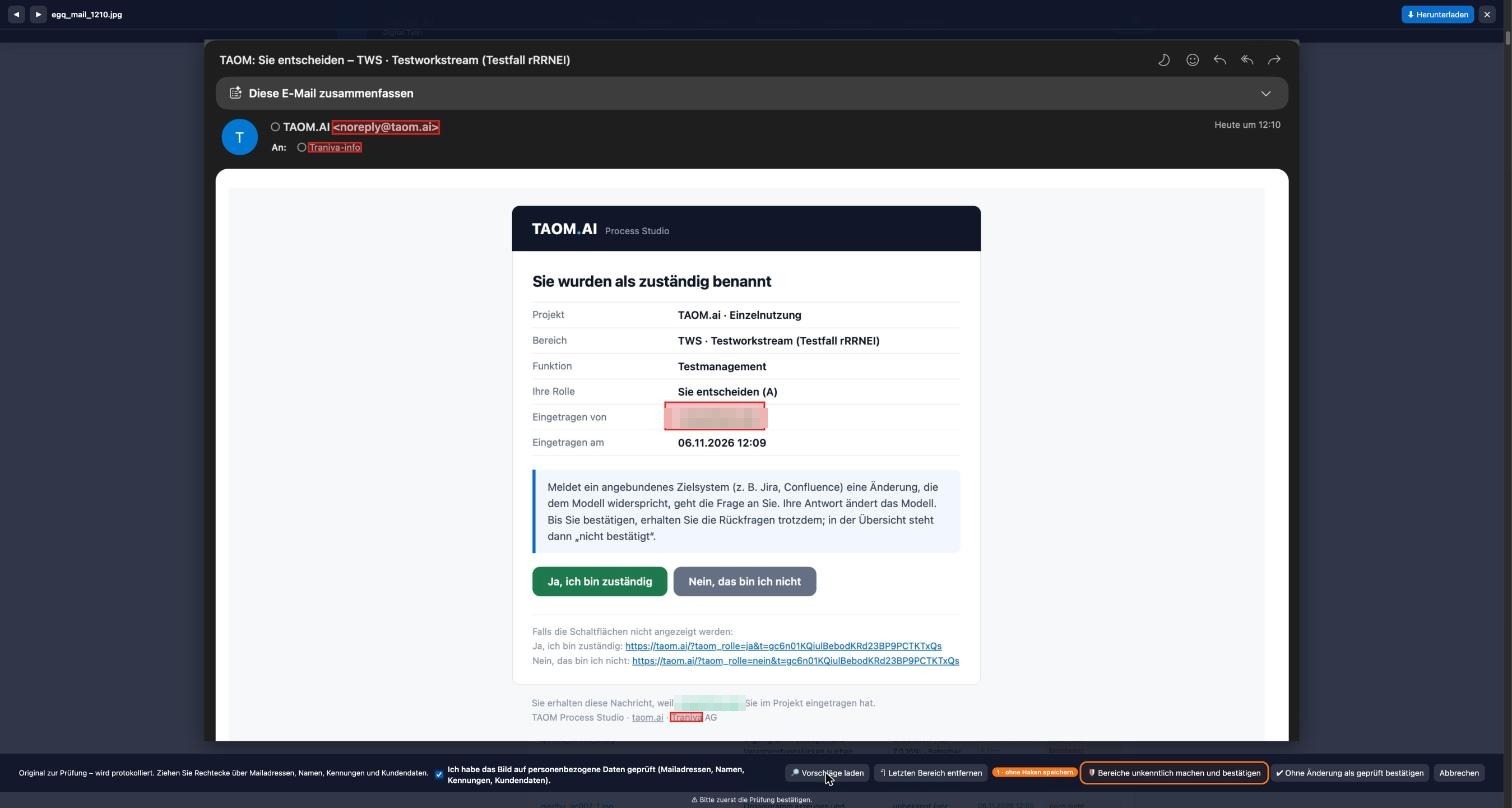
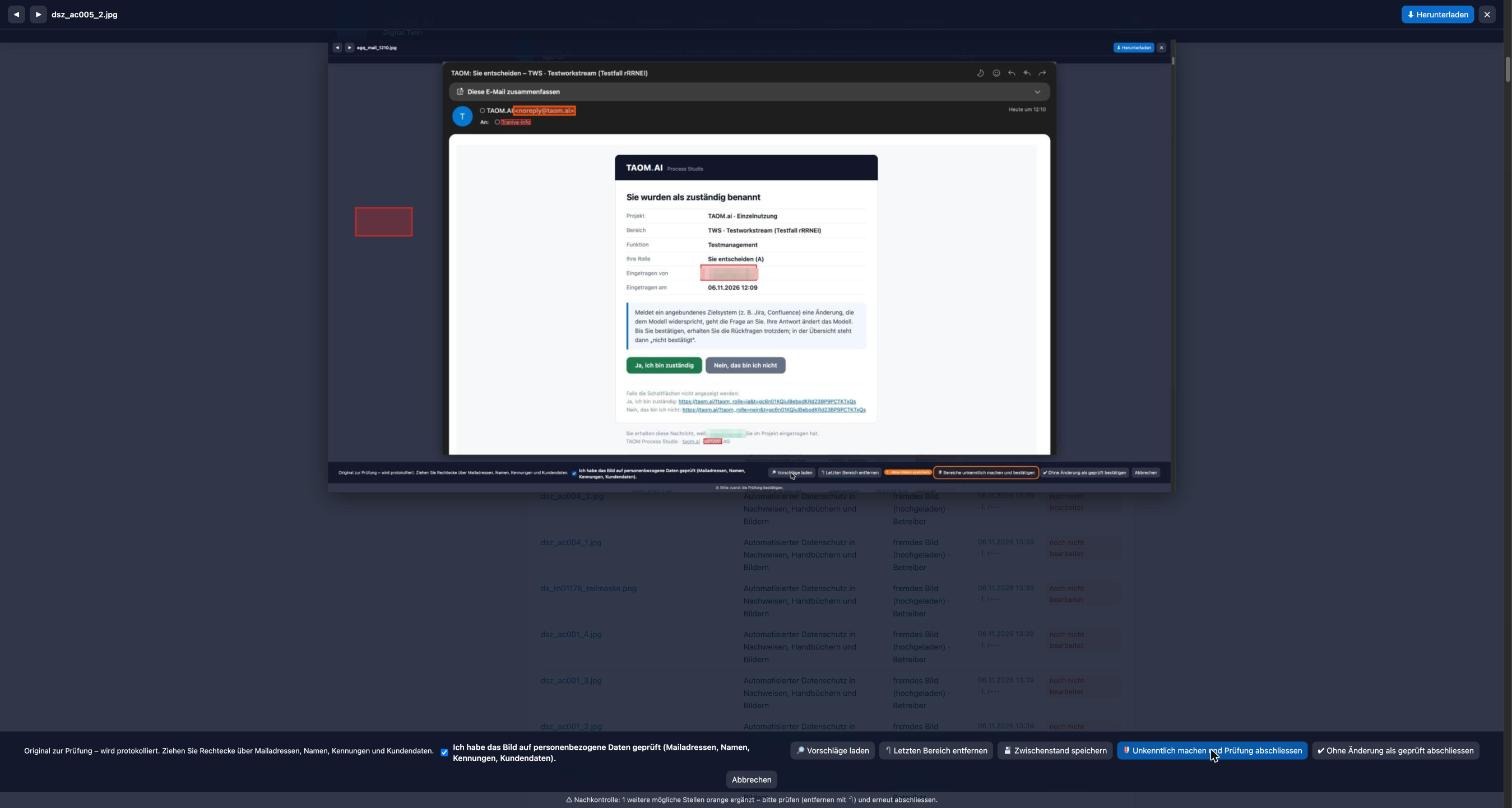
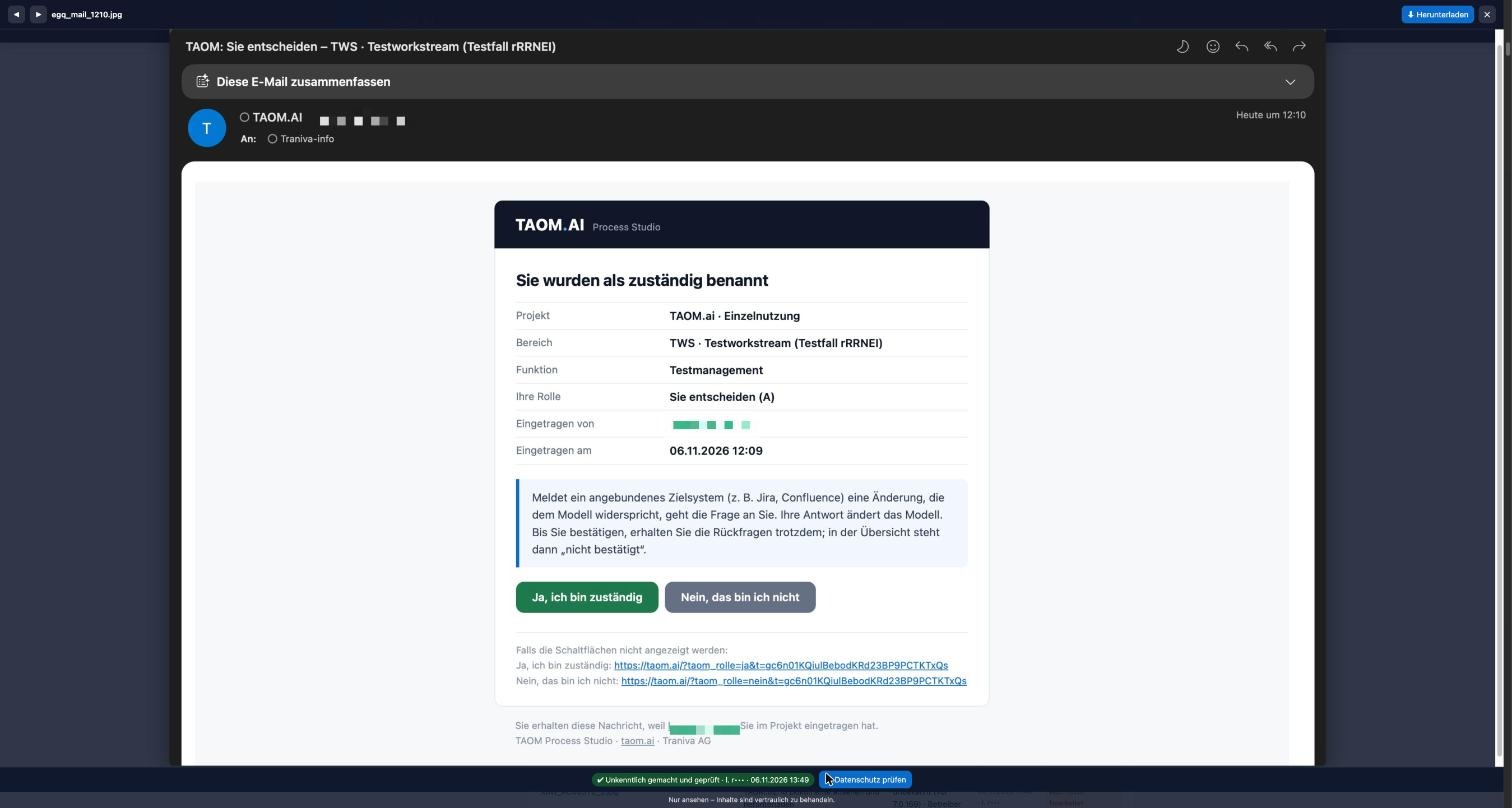
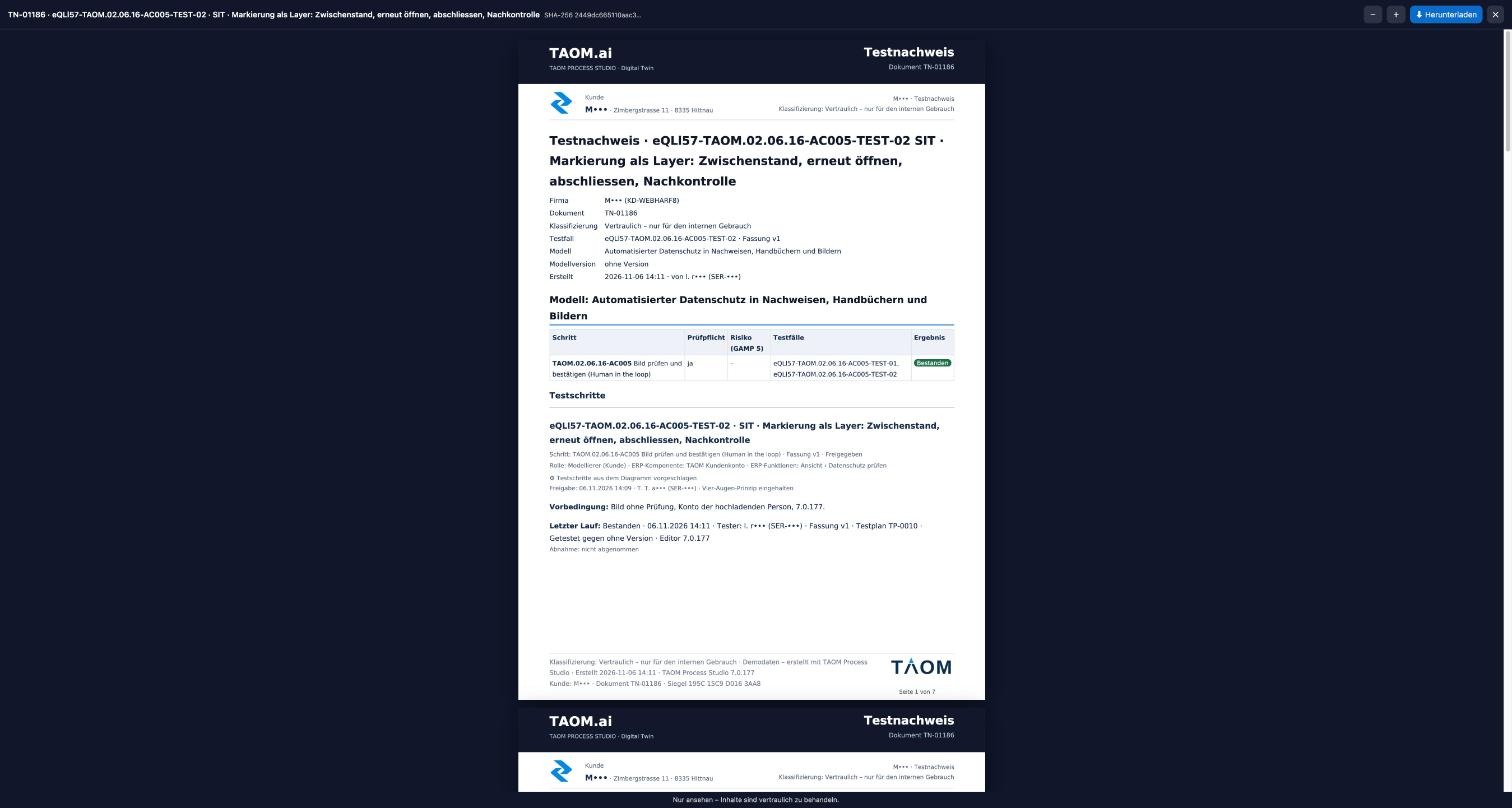
TAOM Screen Engine
Annoter les captures pendant le test – avec protection des données sur la capture
Les captures d’écran sont prises et annotées directement pendant l’exécution du test : point de clic, numéros successifs, cadre, ligne, flèche, double flèche et champ – en plusieurs couleurs, épaisseurs et en pointillé. Chaque marquage peut être resélectionné, déplacé et supprimé. TAOM propose les données personnelles directement sur la capture ; le testeur marque d’autres passages et confirme le contrôle. L’original reste inchangé, seule la version illisible est diffusée.
TAOM Data Protection Screen Engine
Pas tout à la main – mais rien sans Human in the Loop
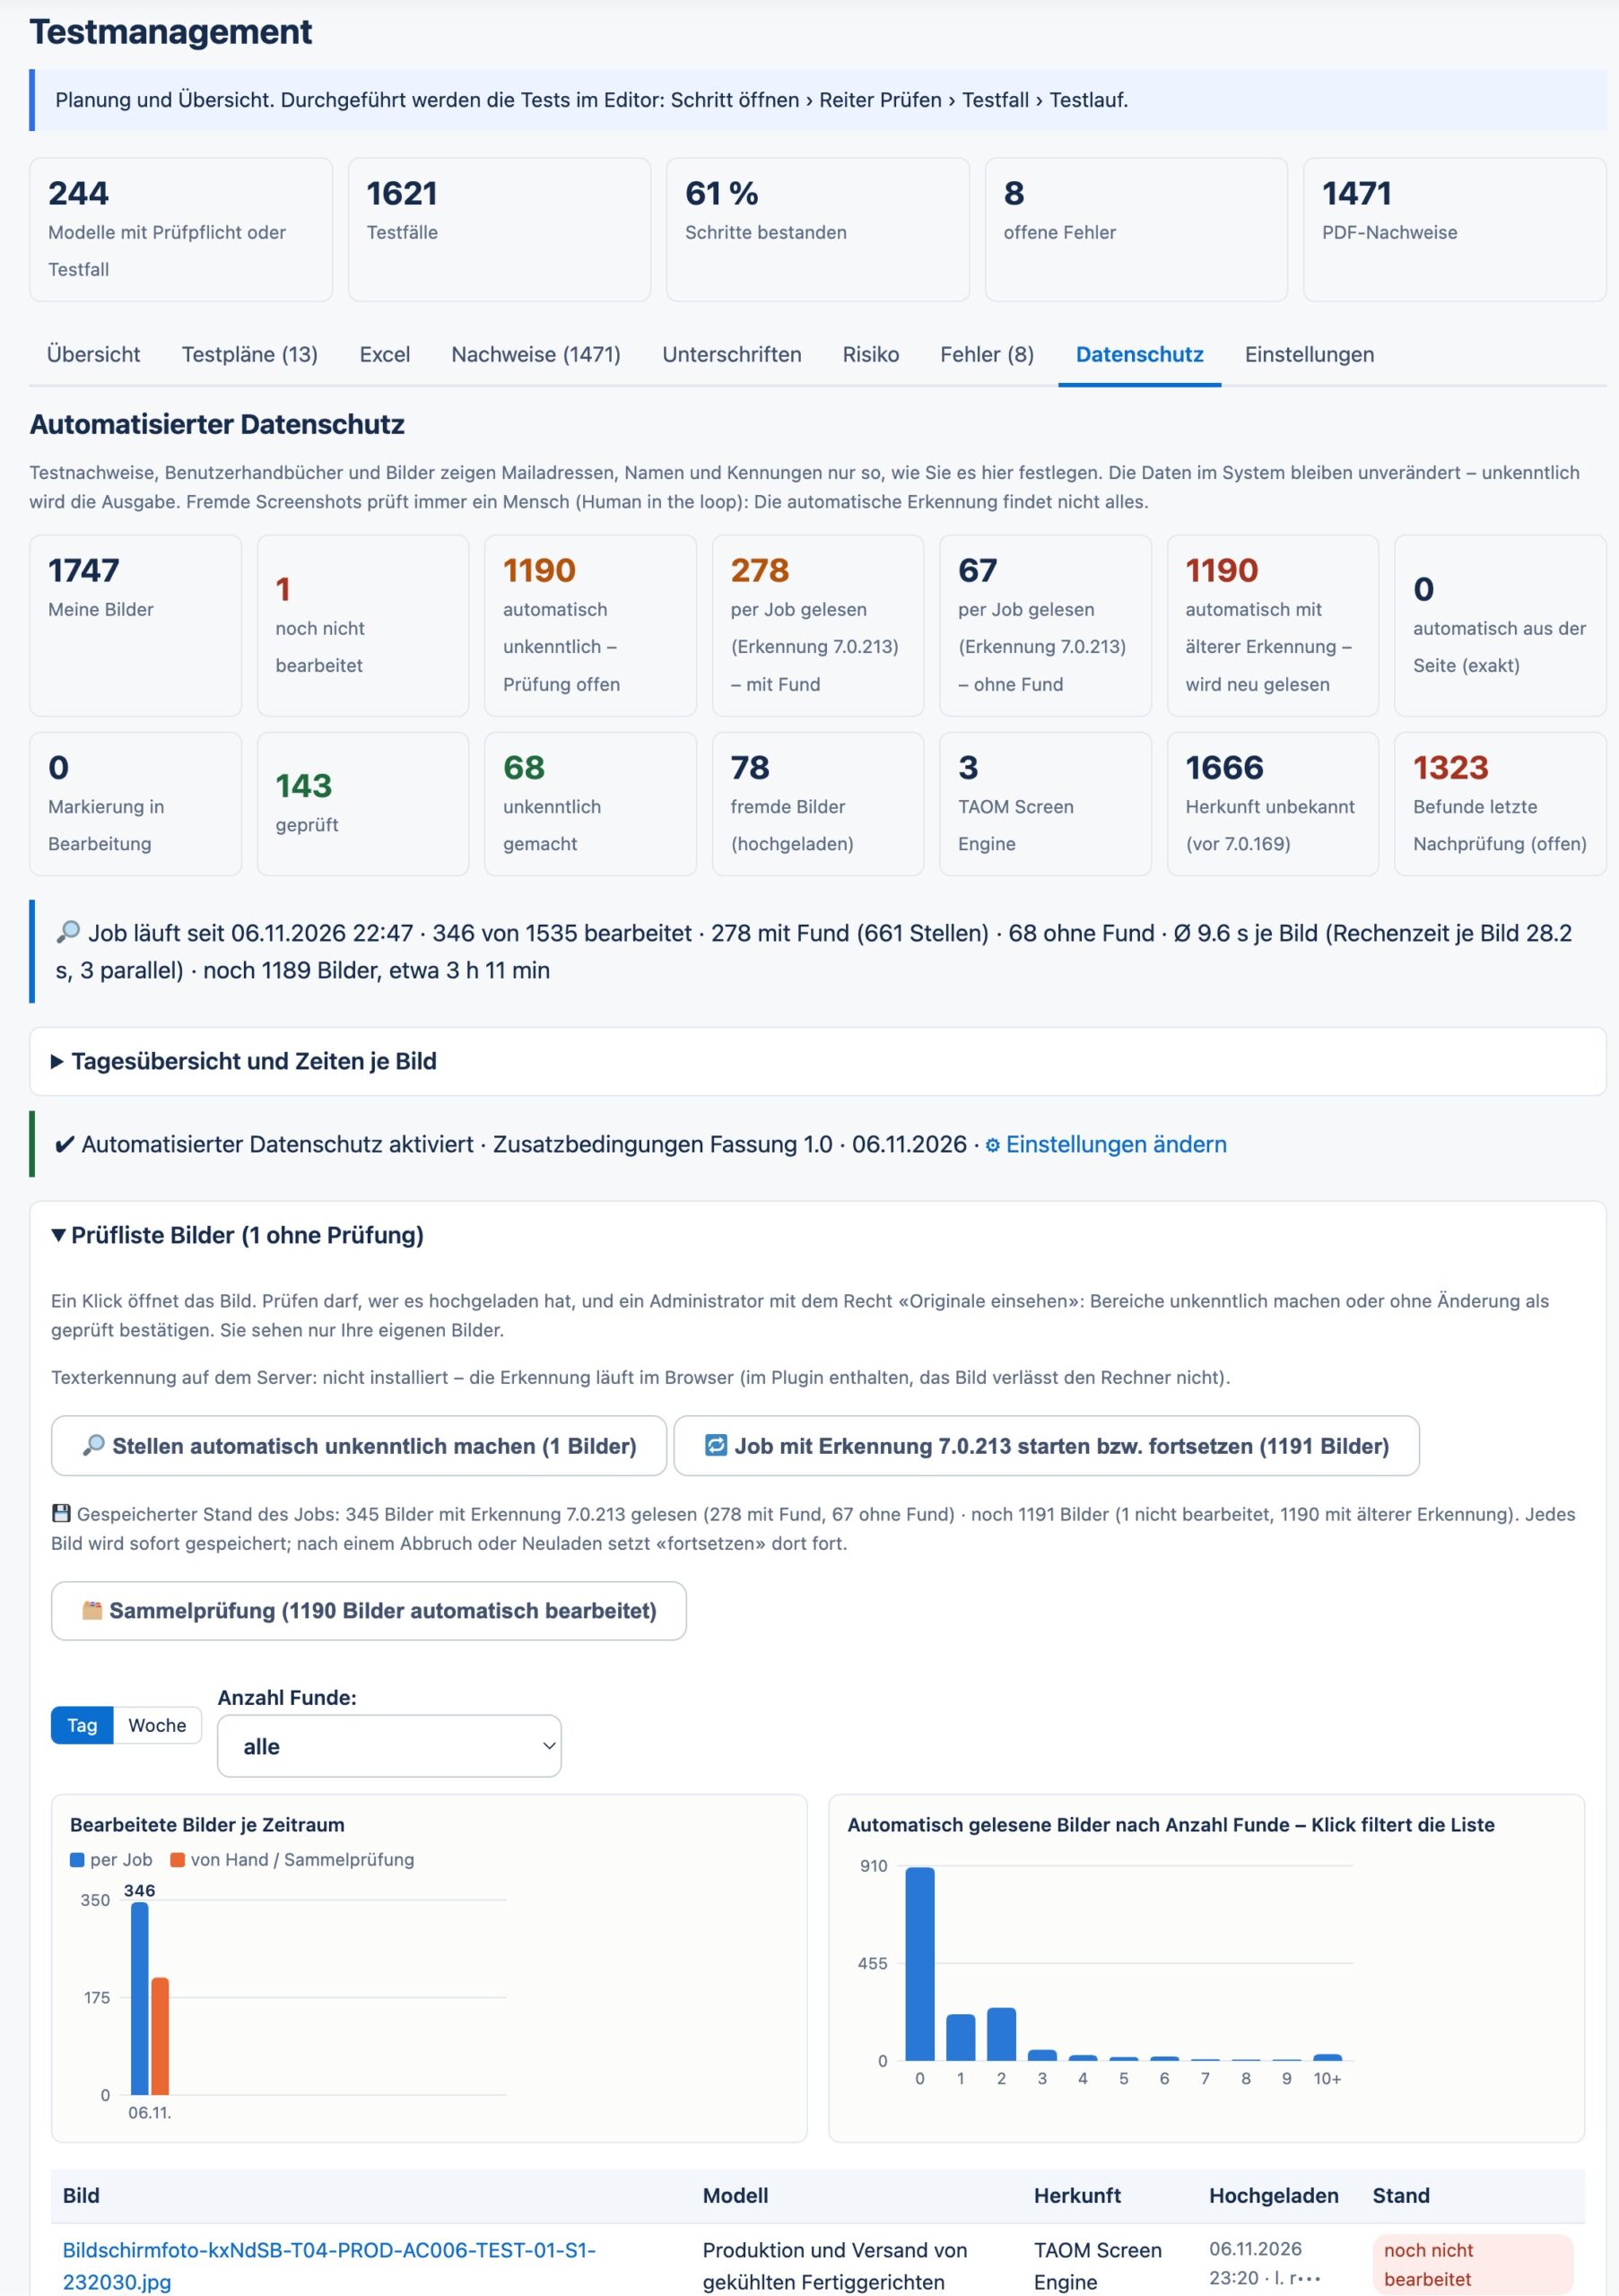
TAOM Data Protection Screen Engine pré-vérifie les captures nouvelles et existantes : un traitement lit les images en arrière-plan, rend illisibles les passages trouvés et signale les images sans résultat. L’avancement est enregistré – un traitement interrompu reprend là où il s’est arrêté.
Dès l’exécution du test, les données personnelles peuvent être trouvées directement sur la capture et d’autres passages marqués à la main. Qui confirme la capture comme vérifiée termine le contrôle – avec nom et heure.
Human in the Loop : une personne contrôle des échantillons – par exemple filtrés par nombre de résultats – et intervient dans les cas limites : petits caractères, présentation inhabituelle, noms qui sont aussi des mots courants. Le dernier contrôle est la validation de la preuve de test.
TAOM Datenschutz Design Protection
Y a-t-il plus à protéger que le RGPD ?
La protection des données ne s’arrête pas aux noms et aux adresses e-mail. Chaque entreprise possède un savoir qui ne doit pas la quitter et qui doit être protégé contre l’accès de tiers. Pourtant, chaque jour naissent des captures d’écran, des cas de test et des manuels qui montrent précisément ce savoir. Et si la prochaine preuve de test montrait le dessin de construction de votre nouveau produit ?
Nomenclatures
Quels composants, fournisseurs et quantités entrent dans votre produit – et qui les voit dans la prochaine preuve de test ?
Recettes et formulations
Votre recette est votre capital. Si elle apparaît sur la capture d’une étape de production, elle est à la vue de tous dans le manuel.
Dessins techniques et plans
Constructions, plans d’étage, schémas électriques : l’appareil n’a pas d’importance pour le test – mais il reste visible sur la capture.
Termes et textes entiers
Noms de projet, noms de code, clauses contractuelles : certains mots ne doivent figurer dans aucun document qui quitte l’entreprise.
Applications entières
Et si aucune image d’un programme de CAO ou d’un système de laboratoire ne devait arriver dans une preuve de test ou un manuel ?
Tiers et systèmes cibles
Les preuves partent chez des auditeurs, des fournisseurs ou dans des systèmes cibles (p. ex. Jira, Confluence). Qui a le droit d’y voir quoi ?
Et pourtant, vous avez besoin de captures d’écran, de cas de test et de manuels – pour l’usage interne, les audits et l’intégration des collaborateurs. C’est précisément là qu’intervient TAOM Datenschutz Design Protection : ce qui est protégé le reste, et la preuve est tout de même établie.
Comment cela fonctionne
Définir, détecter, bloquer – et prouver malgré tout
Vous téléversez des exemples de ce qui est protégé (modèles de protection) et indiquez les applications dont aucune image ne doit quitter l’entreprise.
Pour chaque capture du déroulement de test, TAOM compare l’image aux modèles de protection – même réduite, agrandie ou en extrait – et reconnaît les applications bloquées à leur titre de fenêtre.
La capture est tout de même enregistrée, mais entièrement illisible. La tentative est journalisée avec la capture, la personne, le motif et l’heure. Si la partie protégée a été rognée, le blocage ne s’applique plus.
La preuve de test PDF, le manuel utilisateur et l’aperçu affichent une image de blocage avec la mention «Protégé». Seul un administrateur disposant du droit «Voir les originaux» peut la libérer.
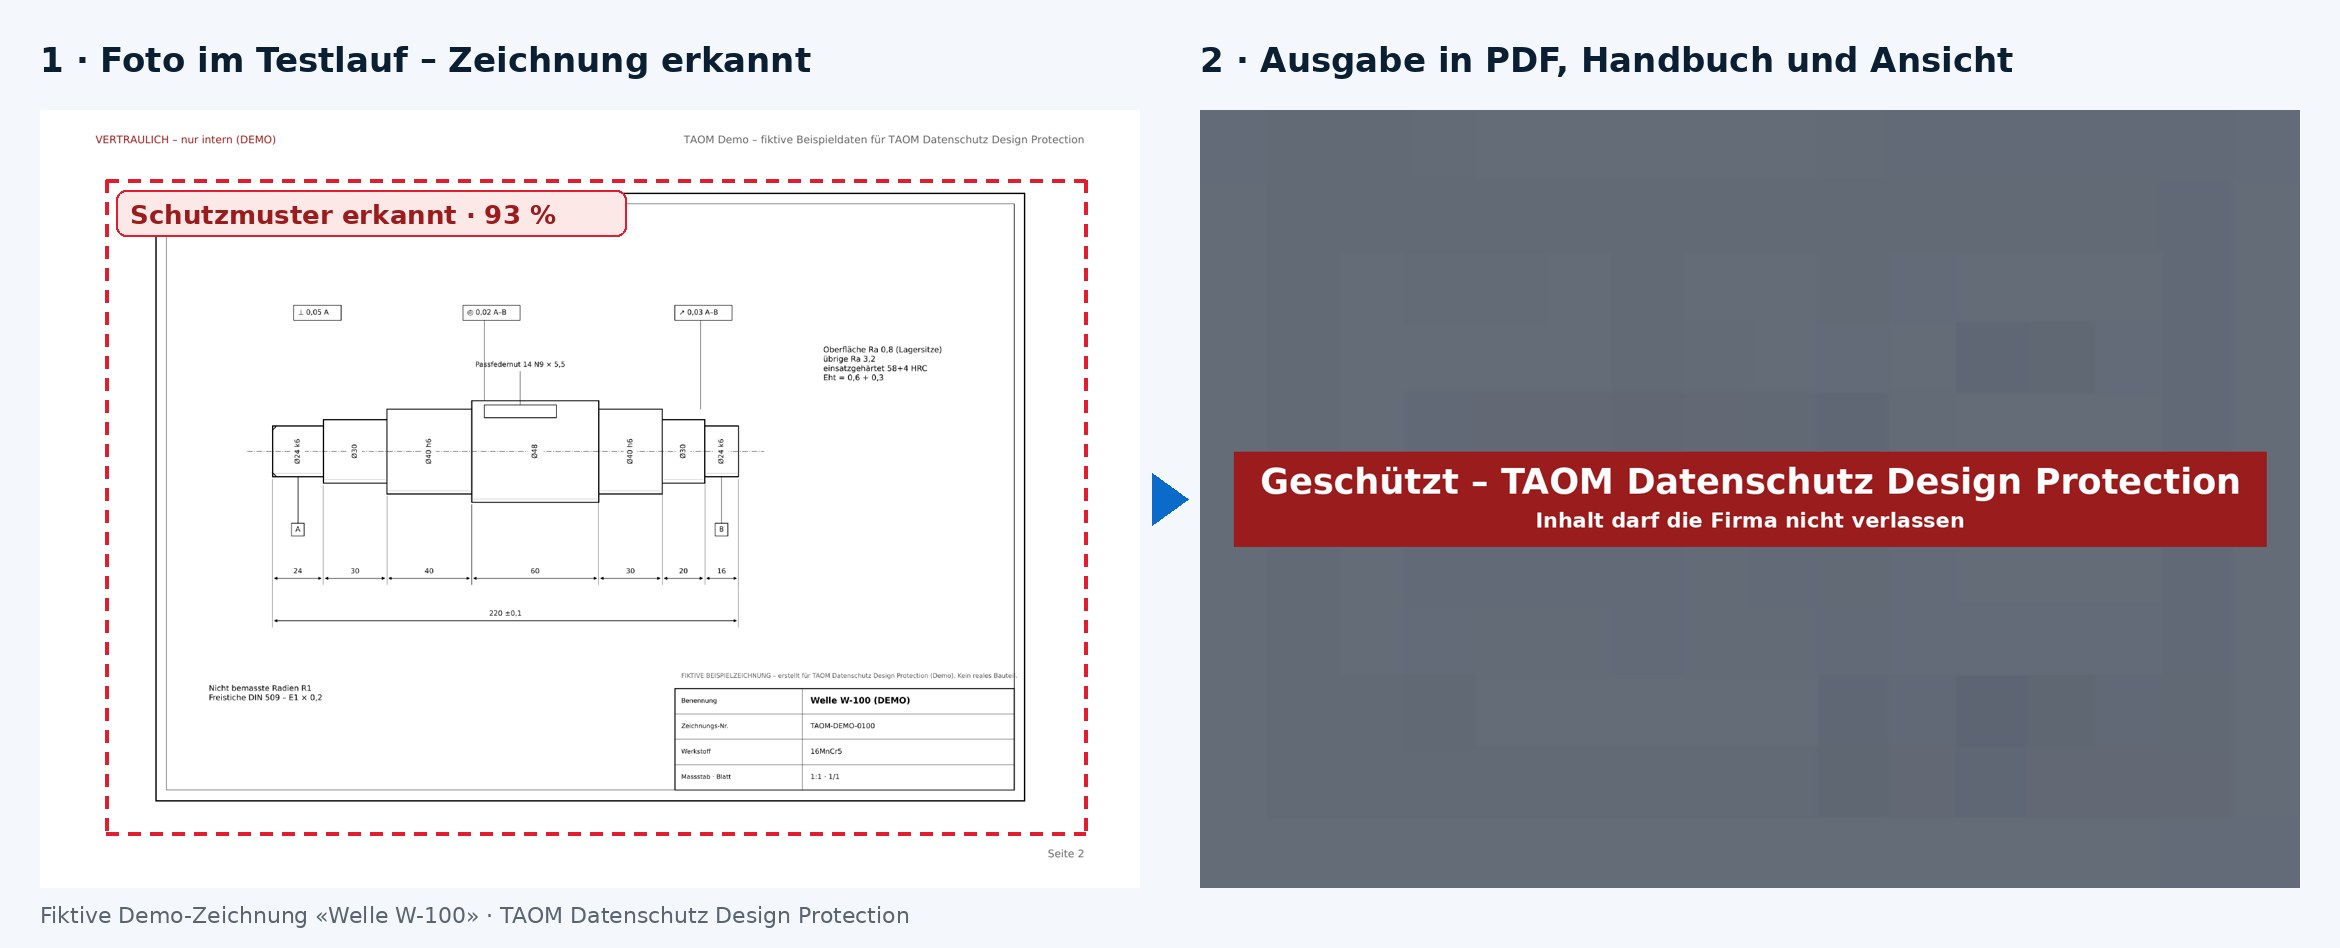
Les limites, en toute franchise : est détecté ce qui ressemble à un modèle de protection. Un contenu entièrement nouveau sans modèle est protégé par le blocage de l’application. La vérification humaine demeure – TAOM lui épargne la routine.
TAOM Démo – documents de construction (fictifs)
Documents d’exemple fictifs avec dessin technique, plan de bâtiment, construction 3D, nomenclature et recette (en allemand) – pour essayer TAOM Datenschutz Design Protection.
Preuve de test signée – Design Protection (TN-01279)
La véritable preuve de test PDF du test réel : la capture bloquée en image de blocage, signée électroniquement, avec sceau. Données d’exemple fictives, en allemand.
TAOM Protection des données Contenu & Journaux
Les journaux entre les mains du client
Chaque logiciel enregistre qui a fait quoi et quand. Avec TAOM, vous décidez de ce qui est conservé sur vos collaborateurs, qui peut le voir et combien de temps. Pour nous, la protection des données ne commence pas à l’export, mais dès la création.
Des substituts à la place des noms
Les noms, identifiants de connexion et adresses e-mail deviennent «Personne 1», «Personne 2» dès l’écriture. Vous choisissez le libellé. Seuls ceux qui en ont le droit peuvent les révéler.
Matrice par type de journal
Modifications, incidents, erreurs, exports, captures d’écran, agent IA : pour chaque type, vous définissez comment les personnes apparaissent et combien de temps les entrées sont conservées.
Termes et mots-clés
Noms de projet, noms de code, références : saisis une fois, illisibles dans les journaux, preuves, manuels, photos et pour l’agent IA.
Double sécurité
Un contrôle ultérieur revérifie les journaux existants et protège ce qui figure encore en clair. Des tuiles montrent le résultat d’un coup d’œil.
Droits par personne
Qui peut consulter les journaux et qui peut révéler les personnes se règle dans le contrôle des champs – personne par personne.
Systèmes cibles et documents
Ce qui part vers les systèmes cibles (p. ex. Jira, Confluence) et les canaux suit le même réglage. PDF et Word portent l’identifiant et la classification dans les propriétés du document.
Votre entreprise, vos règles. Sans réglage, tout reste comme d’habitude. TAOM propose des valeurs – vous décidez. Chaque entreprise a son propre réglage ; les autres clients ne sont pas concernés.
Deuxième sécurité
Le workflow de validation vérifie encore une fois
Preuve de test (PDF)
Avant qu’une preuve de test ne soit valable, elle est validée et signée numériquement. Qui signe la voit exactement telle qu’elle sort – avec les passages illisibles.
Manuel utilisateur
Le manuel utilisateur passe par la même validation : une deuxième personne vérifie avant la diffusion.
Quatre yeux, prouvable
Détection, vérification humaine et validation s’enchaînent – chaque étape journalisée. Plus dans Vérification et test et Compliance & Governance.
Questions critiques
Trois points de contrôle, réponses franches
Pas de nouvelles fonctions, mais les questions qu’un audit pose en premier.
ALes informations masquées sont-elles vraiment supprimées – ou seulement recouvertes ?
Supprimées. TAOM ne pose pas un rectangle noir sur une zone, mais crée une nouvelle version de l’image. Aux endroits marqués, elle ne contient plus aucun pixel de l’original – ni réduit ni mélangé. Ce qui y est visible ne permet pas de reconstituer l’original.
Les textes dans les PDF et Word sont remplacés avant la création du document : aucun texte original sélectionnable en dessous, aucun calque caché, aucun commentaire ni suivi des modifications contenant l’original. L’original reste protégé dans votre espace – seules les personnes autorisées peuvent le consulter, et chaque accès est journalisé.
Un test négatif technique le prouve dans la gestion des tests : il lit les versions produites par machine et démontre que les données protégées ne peuvent pas être restaurées.
BQu’advient-il des documents déjà validés ou signés ?
Ils ne sont jamais modifiés après coup – cela romprait la signature. Si une règle de protection des données change, le contrôle ultérieur signale les documents concernés. À votre demande, une nouvelle version est créée avec les règles actuelles ; elle est soumise à une nouvelle signature.
L’ancienne version reste visible dans l’historique avec sa somme de contrôle – son contenu est bloqué pour des raisons de protection des données. On peut ainsi retracer ce qui s’appliquait et quand, sans que d’anciennes données personnelles restent accessibles.
COù la détection automatique a-t-elle lieu ?
Exclusivement dans TAOM. La détection fonctionne sans IA et sans services externes, avec un logiciel fourni par TAOM lui-même. Il n’y a ni transmission à des tiers, ni sous-traitant supplémentaire, ni lieu de transfert en dehors de TAOM pour cette étape.
Si vous utilisez en plus l’agent d’IA, TAOM filtre les données personnelles et vos termes bloqués avant l’envoi. Quelles données sont traitées où est décrit dans la politique de confidentialité et le Trust Center.
Où vont les données – et retour
Un cycle, une règle
Manuel utilisateur
Le test produit le manuel utilisateur – avec les mêmes captures. Ce qui a été vérifié dans le test n’apparaît dans le manuel que dans la version vérifiée.
Protection de l’information
Protection de l’information & classification règle qui peut voir et télécharger quoi. La protection automatisée des données règle ce que contient ce qui sort.
Systèmes cibles et retour
Ce qui arrive dans Jira, Confluence ou un autre système cible et en revient suit la règle que vous définissez par système.
Votre projet
Calculez vous-même
Indiquez l’ampleur de votre projet – le calculateur montre l’effort manuel, l’effort avec TAOM et l’économie possible.
Calcul indicatif avec vos hypothèses, sans engagement. En exploitation de test, 597 images sur 1 691 (35 %) contenaient des données personnelles.
Calculateur de risque
Quel est votre niveau de risque ?
Jouez avec vos chiffres : combien de données personnelles circulent dans vos documents – et combien une fuite pourrait-elle coûter, avec et sans protection automatisée des données ?
Calcul modèle avec vos hypothèses – sans engagement, ni conseil juridique ou d’assurance. Personnes concernées : au plus environ 1,5 fois le nombre de collaborateurs (collaborateurs et contacts externes). Il ne s’agit pas d’un coût de TAOM, mais du dommage qui subsisterait en cas de fuite. « Dommage résiduel avec protection automatisée » : 5 % des données restent reconnaissables (hypothèse pour la détection automatique plus la vérification humaine). Facteur sectoriel : hypothèse, plus élevé pour les secteurs réglementés.
Contre-vérification avec les valeurs des études
Même probabilité de fuite et même secteur – mais calculé avec les valeurs moyennes des études au lieu de votre hypothèse par personne.
| Indicateur des études | Valeur de l’étude | Pour vous par an |
|---|---|---|
| Coût moyen d’une fuite de données (Allemagne) | 3,87 millions d’euros | – |
| Moyenne mondiale | 4,44 millions de dollars US | – |
| Hameçonnage comme point d’entrée | 14 % des cas · en moyenne 4,15 millions d’euros | – |
| Plafond d’amende RGPD · nLPD | jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires · jusqu’à CHF 250 000 à titre personnel | – |
Indicateur : – risque par collaborateur et par an (valeur de l’étude)
Les valeurs des études sont des moyennes toutes tailles d’entreprise et causes confondues – elles montrent où un seul incident peut mener. Sources et mise en perspective : tableau « Ce que cela coûte – avec et sans » ci-dessous.
Bénéfice, effort et risque
Ce que cela coûte – avec et sans
Chaque test produit des captures, chaque modèle montre qui valide quoi. C’est précisément ce contenu qui donne de la valeur à un document – y compris pour les attaquants.
| Tâche | À la main | Avec la protection automatisée des données |
|---|---|---|
| Vérifier une capture et noircir les passages | ouvrir, chercher, noircir, enregistrer – environ 2 à 3 minutes par image* | passages proposés, contrôle visuel et confirmation – environ 15 à 20 secondes par image* |
| Exemple : 1 000 captures d’un projet | environ 33 à 50 heures* | environ 4 à 6 heures* |
| Noms et adresses dans les preuves, manuels, e-mails | revoir chaque document individuellement | automatiquement selon votre réglage, à chaque génération |
| Le réglage change | revoir tous les documents existants | la revérification ne signale que les documents concernés |
| Preuve envers la révision et l’autorité de surveillance | difficile à prouver | réglage, vérification et confirmation journalisés, confirmation scellée |
* Exemple de calcul basé sur des hypothèses, sans engagement. Votre effort dépend de la taille des images, du contenu et de la routine.
Le facteur risque
Adresses e-mail + rôles
Qui sait qui valide écrit des e-mails d’hameçonnage crédibles – au nom précisément de cette personne.
Noms + responsabilités
Un organigramme avec rôles de processus est un modèle pour l’ingénierie sociale et la fraude au président.
Noms d’utilisateur et identifiants
Des noms de connexion connus, c’est la moitié du travail pour des tentatives de connexion.
| Indicateur | Valeur | Source |
|---|---|---|
| Coût moyen d’une fuite de données en Allemagne | 3,87 millions d’euros | IBM Cost of a Data Breach 2025 |
| Moyenne mondiale | 4,44 millions de dollars US | IBM Cost of a Data Breach 2025 |
| Hameçonnage comme point d’entrée (Allemagne) | 14 % des cas, en moyenne 4,15 millions d’euros | IBM Cost of a Data Breach 2025 |
| Amende RGPD | jusqu’à 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial | Art. 83 RGPD |
| Amende en Suisse (nLPD) | jusqu’à 250 000 CHF pour les personnes responsables en cas de violation intentionnelle ; annonce au PFPDT en cas de risque élevé | LPD art. 24, 60 ss |
Sources : IBM Newsroom, 30.07.2025 · PwC Suisse sur la nLPD. Pas un conseil juridique.
Ce qui n’est pas dans le document ne peut pas fuiter. La protection automatisée des données ne remplace pas les mesures de sécurité – elle veille à ce qu’un document qui a fuité révèle le moins possible.
Human in the loop. La détection automatique est une aide, pas une garantie. Les captures externes – téléversées ou prises dans d’autres applications – sont vérifiées et confirmées par une personne de votre organisation avant d’apparaître dans des documents ; d’ici là, TAOM ne les produit que de manière illisible. La responsabilité de la vérification et de la validation vous incombe en tant que responsable du traitement au sens du RGPD et de la nLPD. Les conditions complémentaires « Protection automatisée des données », que vous confirmez lors de l’activation, font foi.
Licence
Fait partie de « Vérification et test »
La protection automatisée des données fait partie de la licence complémentaire Vérification et test. Pour en savoir plus sur la protection de vos contenus : Protection de l’information & classification · Signature numérique · Centre de confiance · Compliance & Governance · Vérifier un document.
Questions fréquentes
Les données masquées dans TAOM sont-elles vraiment supprimées ou seulement recouvertes ?
Supprimées. TAOM crée une nouvelle version de l’image qui ne contient plus aucun pixel de l’original aux endroits marqués. Les textes PDF et Word sont remplacés avant la création – sans calque caché, commentaire ni suivi des modifications contenant l’original.
Qu’advient-il des documents signés lorsqu’une règle de protection des données change ?
Les documents signés ne sont jamais modifiés après coup. Une nouvelle version est créée et soumise à une nouvelle signature ; l’ancienne reste visible dans l’historique avec sa somme de contrôle, son contenu bloqué pour des raisons de protection des données.
Où la détection automatique des données personnelles a-t-elle lieu ?
Exclusivement dans TAOM, sans IA et sans services externes. Pour l’agent d’IA, TAOM filtre les données personnelles et les termes bloqués du client avant l’envoi au modèle de langage.
Le contrôle de protection des données de TAOM a-t-il besoin d’une IA externe ?
Non. La détection, le remplacement et le masquage s’effectuent selon des règles définies et traçables dans TAOM. Chaque entreprise peut compléter la détection avec sa propre liste de blocage.