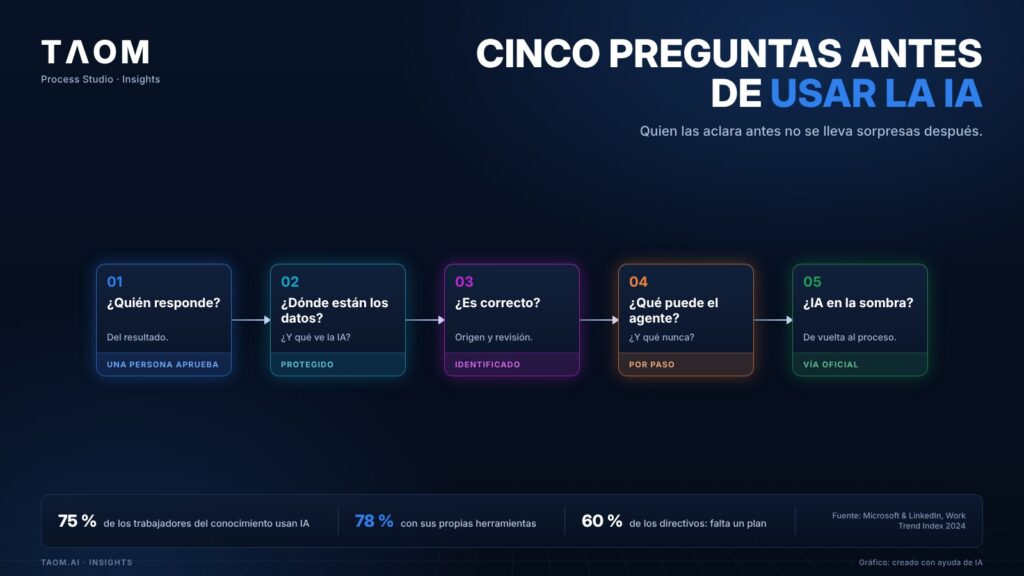
Según el Work Trend Index 2024 de Microsoft y LinkedIn, tres de cada cuatro trabajadores del conocimiento utilizan la IA en el trabajo, y el 78 % de ellos lleva sus propias herramientas. El 60 % de los directivos teme que su empresa no tenga un plan para ello. La pregunta ya no es si se usa la IA, sino si se usa de forma ordenada.
1. ¿Quién responde del resultado?
La respuesta debe estar clara antes del uso, no después del primer error. El Reglamento europeo de IA exige una supervisión humana efectiva para los sistemas de alto riesgo (art. 14). TAOM lo aplica por principio: un agente propone, una persona aprueba y la aprobación consta en el resultado con persona y fecha.
El Reglamento se aplica en la UE. A las empresas suizas les afecta sobre todo cuando ofrecen sistemas de IA en la UE o cuando sus resultados se utilizan allí.
2. ¿Dónde están los datos y qué ve la IA de ellos?
El Comisionado Federal de Protección de Datos e Información de Suiza señala que la Ley de Protección de Datos se aplica directamente a los tratamientos con IA; la finalidad, el funcionamiento y las fuentes de datos deben ser transparentes (FDPIC: AI and data protection). Con TAOM, el caso estándar empieza en Suiza (Trust Center), y los contenidos personales o confidenciales se detectan y protegen antes de llegar a una IA (Protección automatizada de datos).
3. ¿Cómo sé que es correcto?
Un resultado sin origen es una afirmación. En TAOM se indica qué ha generado un agente y qué ha revisado una persona. Las versiones y aprobaciones quedan registradas: trazables en lugar de afirmadas a posteriori.
4. ¿Qué puede hacer el agente y qué nunca?
La autonomía no es una propiedad del agente, sino del paso. Cómo definirla en tres niveles lo explica nuestro artículo ¿Qué puede decidir un agente de IA?.
5. ¿Cómo recuperamos la IA en la sombra?
Se llama IA en la sombra a las herramientas de IA que los empleados usan por su cuenta: sin autorización, sin contrato y a menudo con datos de la empresa. Las prohibiciones rara vez funcionan. Es mejor ofrecer una vía más sencilla que el chat privado: un agente que conoce la empresa porque trabaja sobre el modelo de procesos y cuyos resultados acaban donde todos pueden encontrarlos.
Lista de comprobación
☐ Responsabilidad definida para cada paso · ☐ Ubicación y flujo de datos conocidos · ☐ Resultados de IA identificados · ☐ Autorización descrita para cada paso · ☐ Una vía oficial mejor que la privada
Para profundizar: el NIST AI Risk Management Framework, un marco de libre acceso para identificar y gestionar los riesgos de la IA.
Sobre TAOM: TAOM es el método y la plataforma de Traniva AG (Suiza) para que personas, procesos e IA trabajen juntos – con Process Studio Editor y Viewer, TAOM Training y soporte. Nuestro principio: la IA asiste, la responsabilidad sigue siendo humana.
Más información: Gobernanza y cumplimiento · Personal de IA · Trust Center
Deja una respuesta