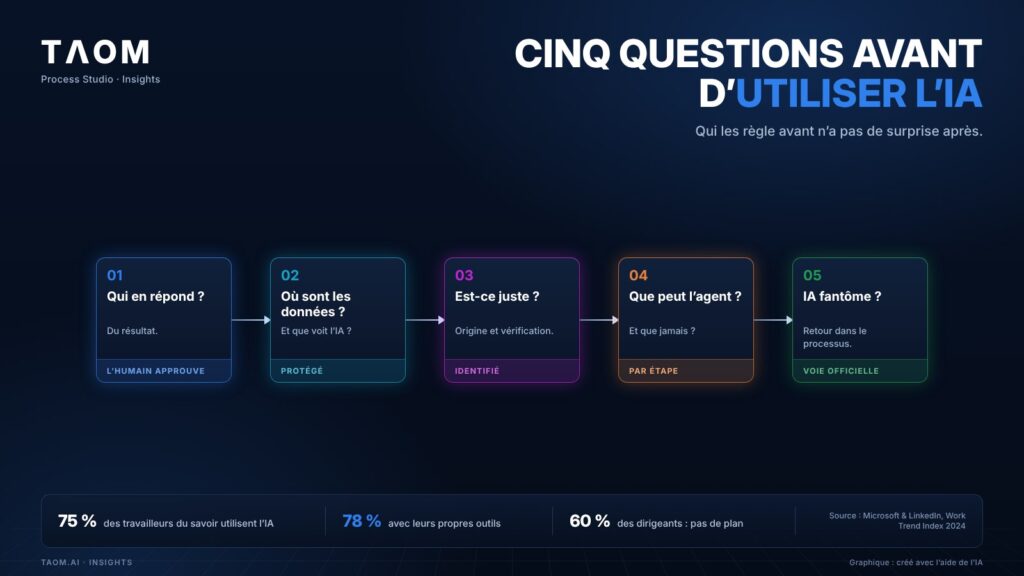
Selon le Work Trend Index 2024 de Microsoft et LinkedIn, trois travailleurs du savoir sur quatre utilisent l’IA au travail – et 78 % d’entre eux apportent leurs propres outils. 60 % des dirigeants craignent que leur entreprise n’ait pas de plan pour cela. La question n’est donc plus de savoir si l’IA est utilisée, mais si elle l’est de manière ordonnée.
1. Qui répond du résultat ?
La réponse doit être fixée avant l’utilisation, pas après la première erreur. Le règlement européen sur l’IA exige une surveillance humaine effective pour les systèmes à haut risque (art. 14). TAOM l’applique par principe : un agent propose, un humain approuve, et l’approbation figure sur le résultat avec la personne et la date.
Le règlement s’applique dans l’UE. Il concerne les entreprises suisses surtout lorsqu’elles proposent des systèmes d’IA dans l’UE ou que leurs résultats y sont utilisés.
2. Où se trouvent les données – et que voit l’IA ?
Le Préposé fédéral à la protection des données et à la transparence rappelle que la loi sur la protection des données s’applique directement aux traitements assistés par l’IA ; finalité, fonctionnement et sources de données doivent être transparents (PFPDT : AI and data protection). Avec TAOM, le cas standard commence en Suisse (Trust Center), et les contenus personnels ou confidentiels sont détectés et protégés avant d’être transmis à une IA (Protection automatisée des données).
3. Comment savoir que c’est juste ?
Un résultat sans origine est une affirmation. Dans TAOM, on voit ce qu’un agent a produit et ce qu’un humain a vérifié. Versions et approbations sont journalisées – traçables plutôt qu’affirmées après coup.
4. Que peut faire l’agent – et que ne doit-il jamais faire ?
L’autonomie n’est pas une propriété de l’agent, mais de l’étape. Comment la définir en trois niveaux, notre article Que peut décider un agent IA ? l’explique.
5. Comment ramener l’IA fantôme ?
On appelle IA fantôme les outils d’IA que les collaborateurs utilisent de leur propre chef – sans autorisation, sans contrat et souvent avec des données de l’entreprise. Les interdictions fonctionnent rarement. Mieux vaut une voie plus simple que le chat privé : un agent qui connaît l’entreprise parce qu’il travaille sur le modèle de processus, et dont les résultats arrivent là où chacun peut les trouver.
Check-list
☐ Responsabilité définie pour chaque étape · ☐ Lieu et flux des données connus · ☐ Résultats d’IA identifiés · ☐ Autorisation décrite pour chaque étape · ☐ Une voie officielle meilleure que la voie privée
Pour approfondir : le NIST AI Risk Management Framework – un cadre librement accessible pour identifier et piloter les risques liés à l’IA.
À propos de TAOM : TAOM est la méthode et la plateforme de Traniva AG (Suisse) pour faire travailler ensemble les personnes, les processus et l’IA – avec Process Studio Editor et Viewer, TAOM Training et le support. Notre principe : l’IA assiste, la responsabilité reste humaine.
Pour aller plus loin : Gouvernance et conformité · Effectif IA · Trust Center
Laisser un commentaire