Datenschutz · Informationsschutz
Automatisierter Datenschutz
Informationsschutz ist unsere DNA. Mailadressen, Namen und Kennungen erscheinen in Ihren Nachweisen, Handbüchern, Exporten und Übertragungen nur so, wie Sie es festlegen – automatisch erkannt, von Menschen bestätigt.
Unsere DNA
Sechs Sätze, an denen wir uns messen lassen
Ihre Daten gehören Ihnen.
Nicht dem Werkzeug und nicht dem Betreiber.
Datenschutz durch Voreinstellung.
Geschützt ist der Normalfall, nicht die Ausnahme.
Sie entscheiden, was hinausgeht.
Je Dokument, je Kanal, je Zielsystem.
Automatik hilft – verantworten tut ein Mensch.
Human in the loop, ausdrücklich bestätigt.
Originale bleiben unangetastet.
Einsicht nur mit Recht, jeder Abruf protokolliert.
Nachweisbar statt versprochen.
Jede Änderung protokolliert, jede Bestätigung gesiegelt.
Privacy by Design
Über den gesamten Prozesslebenszyklus
Drei Schutzebenen greifen ineinander – vom ersten Screenshot bis zum Dokument, das Ihr Haus verlässt.
Schutz an der Quelle
Personenbezogene und vertrauliche Informationen werden schon bei der Verarbeitung erkannt und geschützt – in Bildschirmaufnahmen, hochgeladenen Bildern und Texten am Prozessschritt.
Schutz vor der KI
Kundenspezifische Filterregeln bestimmen, was an ein externes KI-Modell geht. Namen, Adressen und Ihre eigenen Sperrbegriffe werden vor dem Senden ersetzt – die Antwort kommt mit den richtigen Namen zurück.
Schutz bei der Ausgabe
Dokumente, Screenshots und Testnachweise werden vor der Ausgabe geprüft und bei Bedarf bereinigt – im PDF, im Handbuch, im Export, in der Mail und bei der Übertragung in Zielsysteme.
In 45 Sekunden
So sieht die TAOM Datenschutz Screen Engine aus
So wirkt es
Vier Schritte, ein Grundsatz
1 · Einstellen
Was unkenntlich wird – Mailadressen, Namen, Benutzernamen und Kennungen, Telefonnummern, Firmennamen – und wo es gilt. Einmal aktivieren, die Bestätigung erhalten Sie gesiegelt.
2 · Erkennen
TAOM schlägt die betroffenen Stellen vor – in Texten und in Screenshots.
3 · Prüfen
Eine berechtigte Person prüft, ergänzt und schliesst ab. Vor dem Abschluss meldet eine Nachkontrolle, was übersehen wurde.
4 · Ausgeben
Nachweise, Handbücher, Exporte und Übertragungen enthalten nur die geprüfte, unkenntliche Fassung. Bestehende Dokumente werden nachgeprüft, Befunde gemeldet.
Wo es wirkt
Überall, wo etwas Ihr Haus verlässt
Dokumente
- Testnachweis (PDF)auch signierte Fassungen – nie nachträglich verändert
- Benutzerhandbuch (Word und PDF)
- HTML-Export von Modellen
Ansicht und Mails
- Bilder an Schritten und Modellenbis zur menschlichen Prüfung unkenntlich
- Mails, die TAOM versendet
Schnittstellen
- Zielsysteme (z. B. Jira, Confluence)je Zielsystem eigene Regel
- Kollaborationskanäle (z. B. Teams, Slack)
- KI-AgentPrompt an das Sprachmodell
Für jedes Zielsystem legen Sie eigens fest, was unkenntlich übertragen wird – Namen von Projektmitgliedern werden dort oft für Zuständigkeiten gebraucht. Adressen unseres eigenen Teams erscheinen in Ihren Dokumenten immer unkenntlich.
Ohne externe KI
Die Datenschutzprüfung selbst braucht keine KI
Erkennung, Ersetzung und Unkenntlichmachung laufen vollständig in TAOM – ohne KI-Modell, ohne externen Dienst, ohne Drittanbieter. Für die Prüfung verlassen Ihre Bilder und Texte die TAOM-Umgebung nicht.
Was das für Sie bedeutet
- Keine Übertragung an einen KI-Dienst für die reguläre Datenschutzprüfung
- Festgelegte, nachvollziehbare und wiederholbare Prüfregeln
- Erkennung, die Sie mit eigenen Begriffen erweitern
- Unabhängig von externen KI-Modellen für diesen Schritt
Gerade für Pharma, Banken, Versicherungen und Behörden zählt die Frage, ob sensible Inhalte überhaupt an einen KI-Dienst übertragen werden müssen. Hier lautet die Antwort: nein.
Und wenn Sie den KI-Agenten nutzen
Dann schützt TAOM schon vor dem Prompt – nicht erst bei der späteren Ausgabe:
Das Sprachmodell sieht «[Person 1]» statt eines Namens, in jeder Anfrage gleich – so bleiben Zuständigkeiten richtig. Die Antwort zeigt Ihnen wieder die echten Namen.
Ihre Sperrliste – kundeneigene Begriffe
Jede Firma pflegt ihre eigene Liste geschützter Begriffe. Sie gilt für den KI-Agenten, für Dokumente, Exporte, Mails, Bilder und – nach Ihrer Wahl – für Zielsysteme. Zum Beispiel:
- Projekt-Decknamen und vertrauliche Vorhaben
- Kunden- und Lieferantennamen
- Produkt- und Wirkstoffbezeichnungen in Entwicklung
- Namen interner Systeme und Mandanten
- Standorte und Organisationseinheiten
- Bezeichnungen aus laufenden Verhandlungen
Aus dem Testbetrieb
Demo-Screenshots
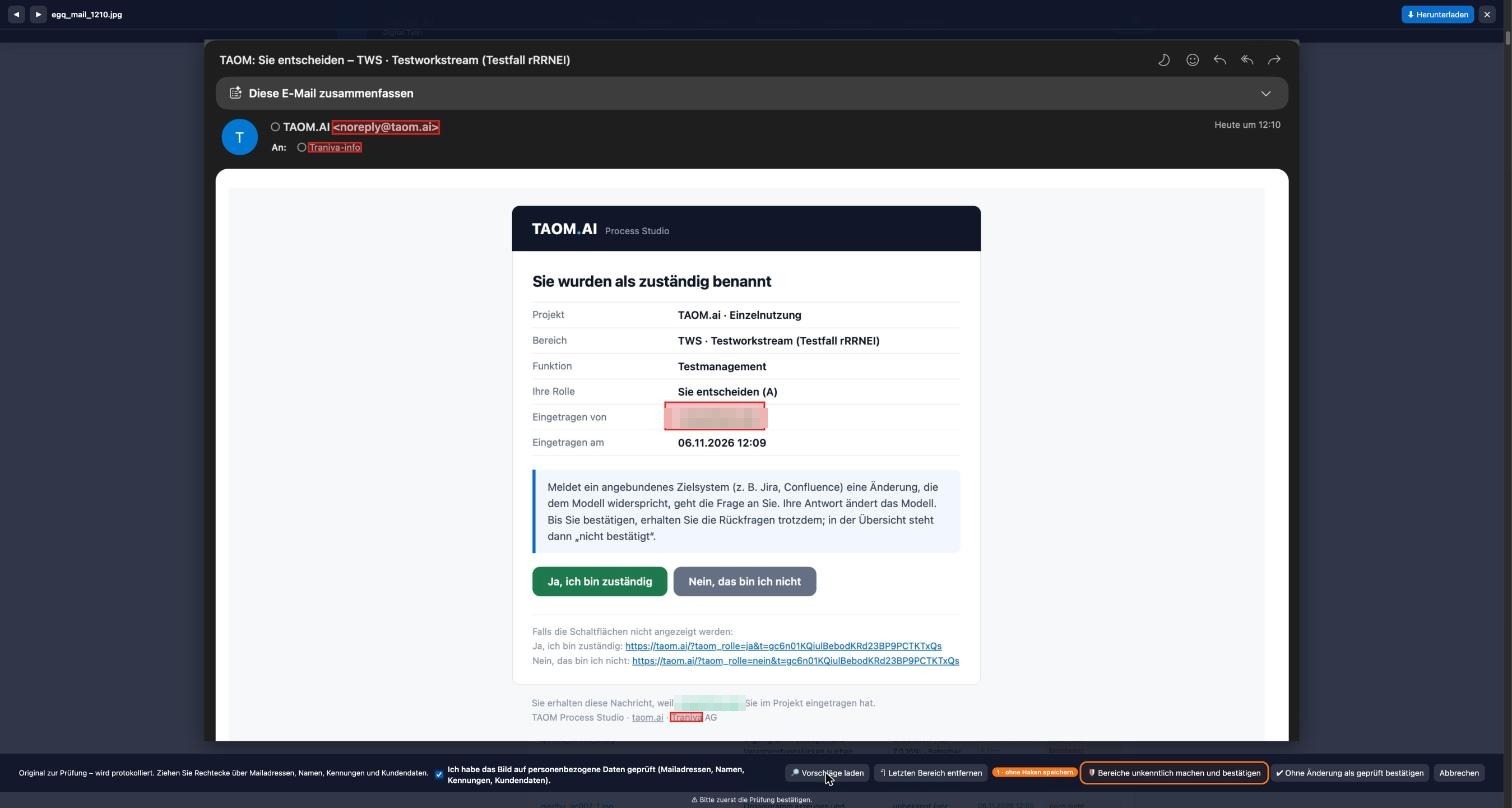
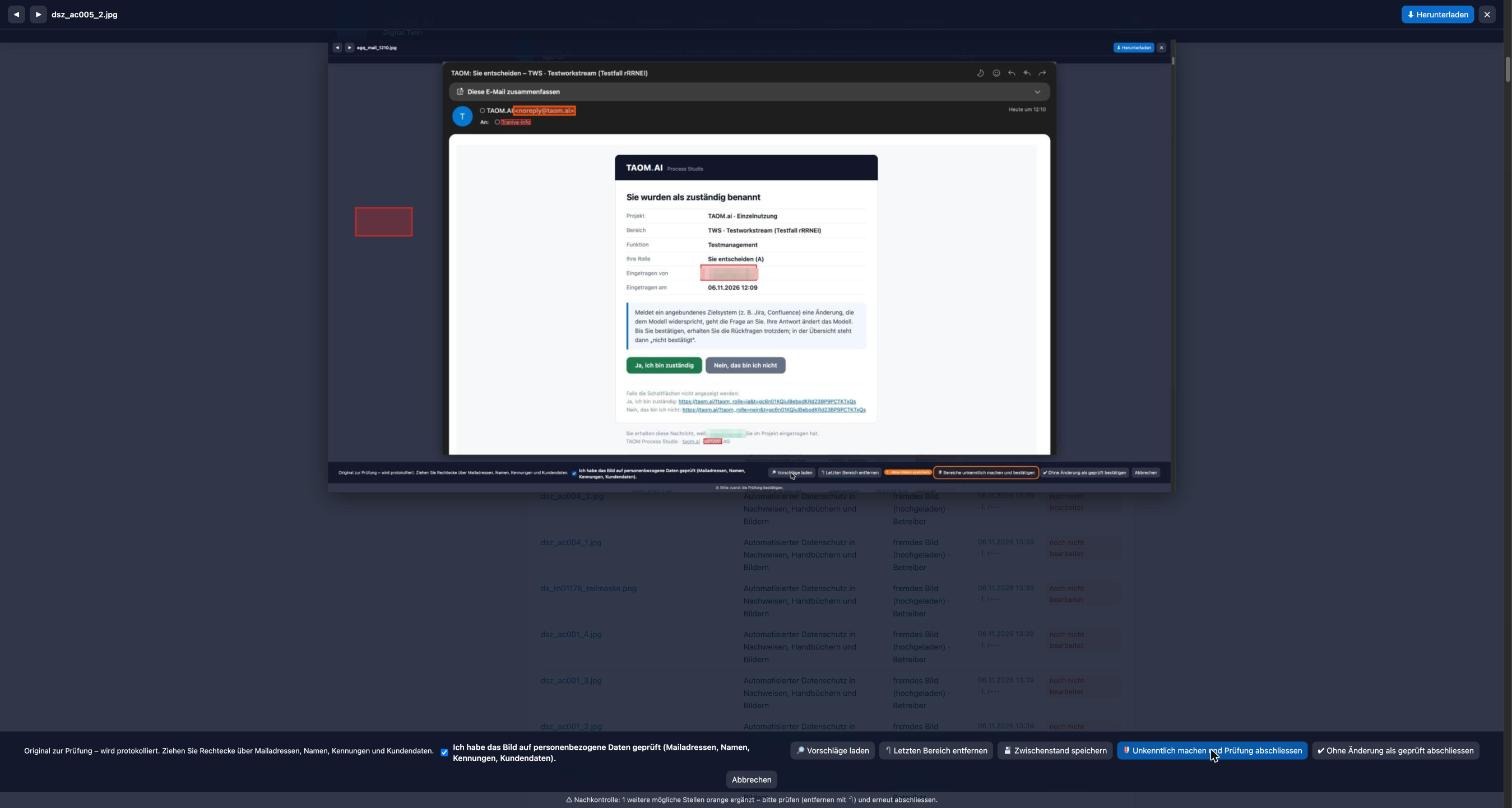
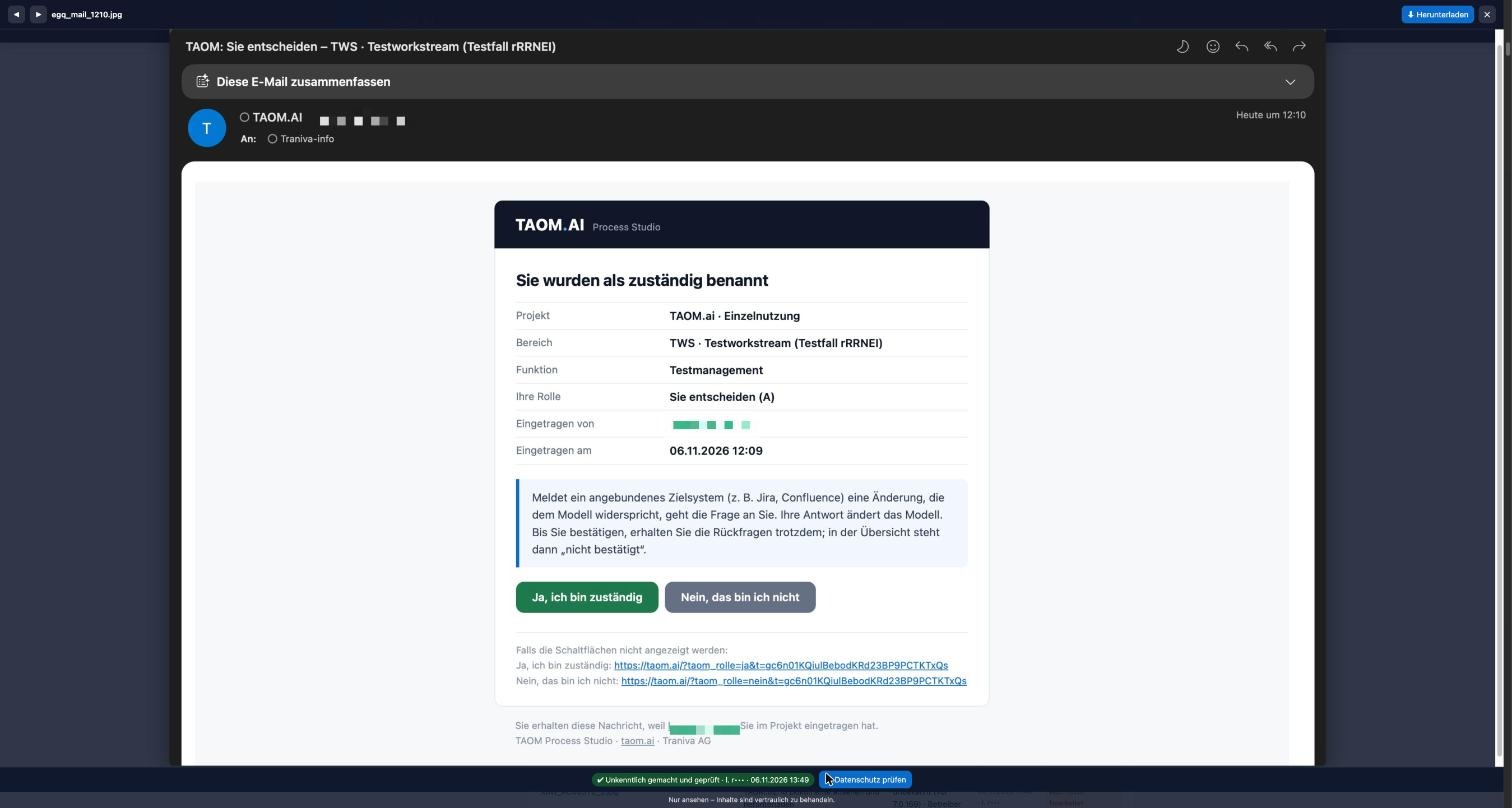
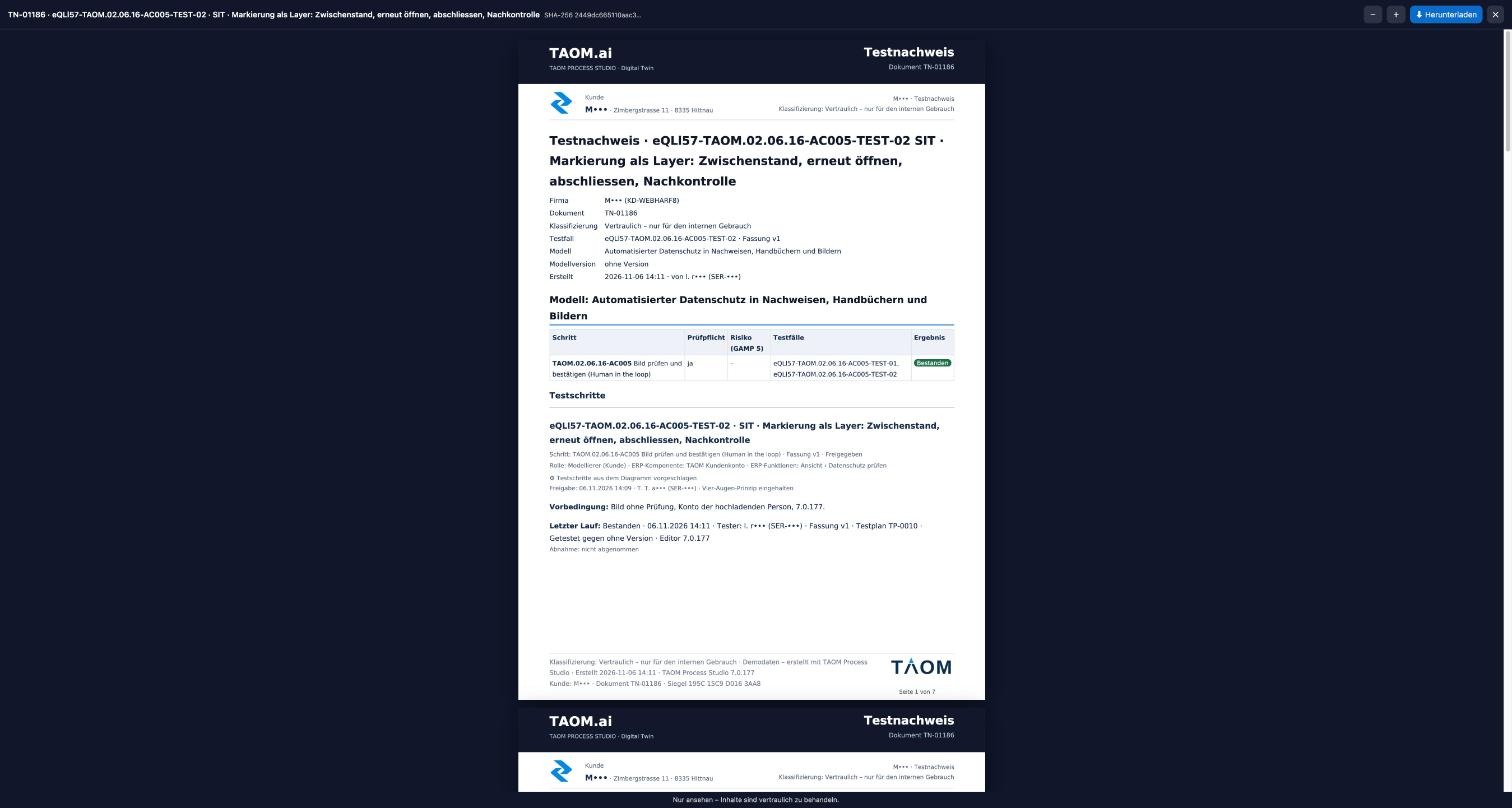
TAOM Screen Engine
Fotos im Testlauf markieren – mit Datenschutz direkt am Foto
Bildschirmfotos werden direkt im Testlauf aufgenommen und markiert: Klickpunkt, fortlaufende Zahlen, Rahmen, Linie, Pfeil, Doppelpfeil und Feld – in mehreren Farben, Strichstärken und gestrichelt. Jede Markierung lässt sich wieder auswählen, verschieben und entfernen. Personendaten schlägt TAOM gleich am Foto vor; weitere Stellen markiert der Tester selbst und bestätigt die Prüfung. Das Original bleibt unverändert, ausgegeben wird nur die unkenntliche Fassung.
TAOM Datenschutz Screen Engine
Nicht alles von Hand – aber nichts ohne Human in the Loop
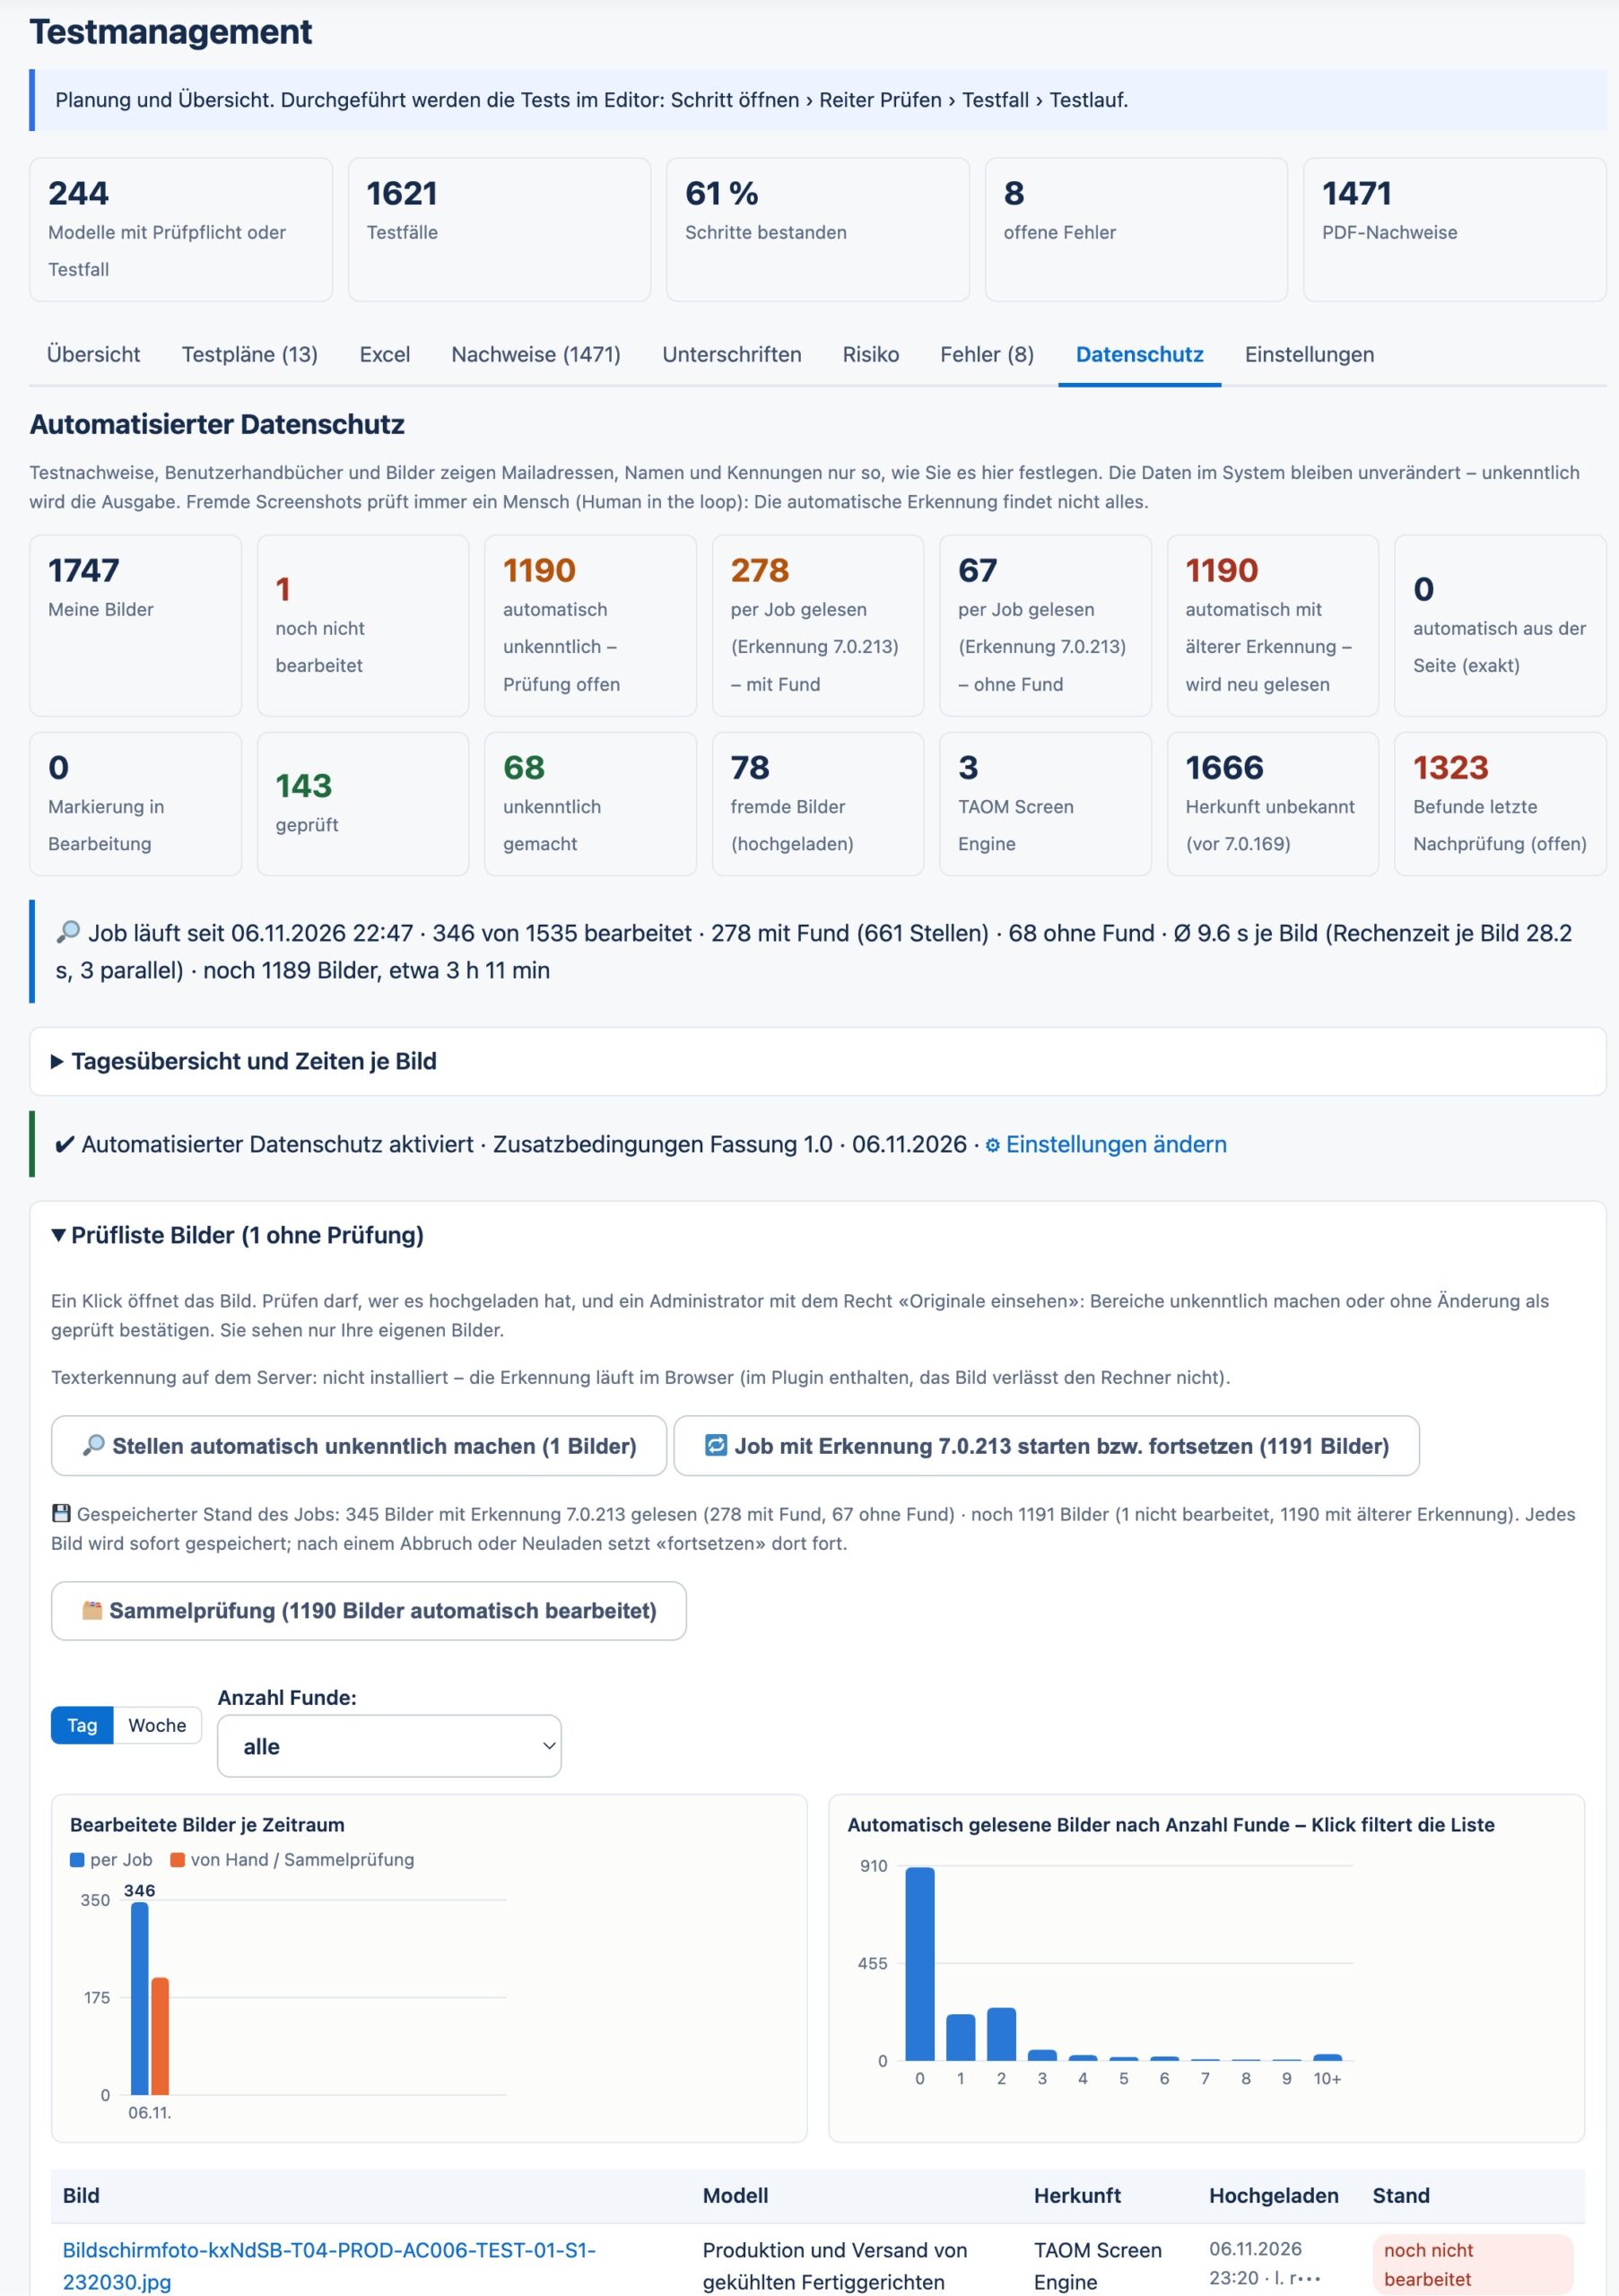
Die TAOM Datenschutz Screen Engine prüft neue und bestehende Screenshots vor: Ein Job liest die Bilder im Hintergrund, macht gefundene Stellen unkenntlich und kennzeichnet Bilder ohne Fund. Der Stand bleibt gespeichert – ein unterbrochener Job setzt dort fort, wo er aufgehört hat.
Schon im Testlauf lassen sich Personendaten direkt am Foto finden und weitere Stellen von Hand markieren. Wer das Foto dort als geprüft bestätigt, schliesst die Prüfung ab – mit Name und Zeitpunkt.
Human in the Loop: Ein Mensch prüft Stichproben – zum Beispiel gefiltert nach Anzahl Funde – und greift bei Grenzfällen ein: kleine Schrift, ungewöhnliche Darstellung, Namen, die zugleich gewöhnliche Wörter sind. Die letzte Kontrolle ist die Freigabe des Testnachweises.
TAOM Datenschutz Design Protection
Gibt es mehr zu schützen als die DSGVO?
Datenschutz endet nicht bei Namen und Mailadressen. In jeder Firma gibt es Wissen, das sie nicht verlassen darf und das vor dem Zugriff Dritter geschützt werden muss. Trotzdem entstehen täglich Screenshots, Testfälle und Handbücher, auf denen genau dieses Wissen zu sehen ist. Was wäre, wenn der nächste Testnachweis die Konstruktionszeichnung Ihres neuen Produkts zeigt?
Stücklisten
Welche Bauteile, Lieferanten und Mengen stecken in Ihrem Produkt – und wer sieht sie im nächsten Testnachweis?
Rezepturen
Ihre Rezeptur ist Ihr Kapital. Erscheint sie auf dem Screenshot eines Produktionsschritts, steht sie im Handbuch für alle offen.
Technische Zeichnungen und Pläne
Konstruktionen, Grundrisse, Schaltpläne: Für den Test ist das Gerät unwichtig – auf dem Screenshot ist es trotzdem zu sehen.
Begriffe und ganze Texte
Projektnamen, Codenamen, Vertragsklauseln: Manche Wörter dürfen in keinem Dokument stehen, das die Firma verlässt.
Ganze Anwendungen
Aus einem CAD-Programm oder einem Laborsystem soll gar kein Bild in Testnachweis oder Handbuch gelangen?
Dritte und Zielsysteme
Nachweise gehen an Prüfer, Lieferanten oder in Zielsysteme (z. B. Jira, Confluence). Wer darf dort was sehen?
Und trotzdem brauchen Sie Screenshots, Testfälle und Handbücher – für den internen Gebrauch, für Audits und für die Einarbeitung. Genau hier setzt TAOM Datenschutz Design Protection an: Was geschützt ist, bleibt geschützt, und der Nachweis entsteht trotzdem.
So funktioniert es
Festlegen, erkennen, sperren – und trotzdem nachweisen
Sie laden Beispiele dessen hoch, was geschützt ist (Schutzmuster), und nennen Anwendungen, aus denen kein Bild die Firma verlassen darf.
Bei jedem Foto im Testlauf vergleicht TAOM das Bild mit den Schutzmustern – auch verkleinert, vergrössert oder als Ausschnitt – und erkennt gesperrte Anwendungen am Fenstertitel.
Das Foto wird trotzdem gespeichert, aber vollständig unkenntlich. Der Versuch wird mit Foto, Person, Grund und Zeit protokolliert. Ist der geschützte Teil weggeschnitten, entfällt die Sperre.
Im PDF-Testnachweis, im Benutzerhandbuch und in der Ansicht erscheint ein Sperrbild mit dem Hinweis «Geschützt». Freigeben kann nur ein Administrator mit dem Recht «Originale einsehen».
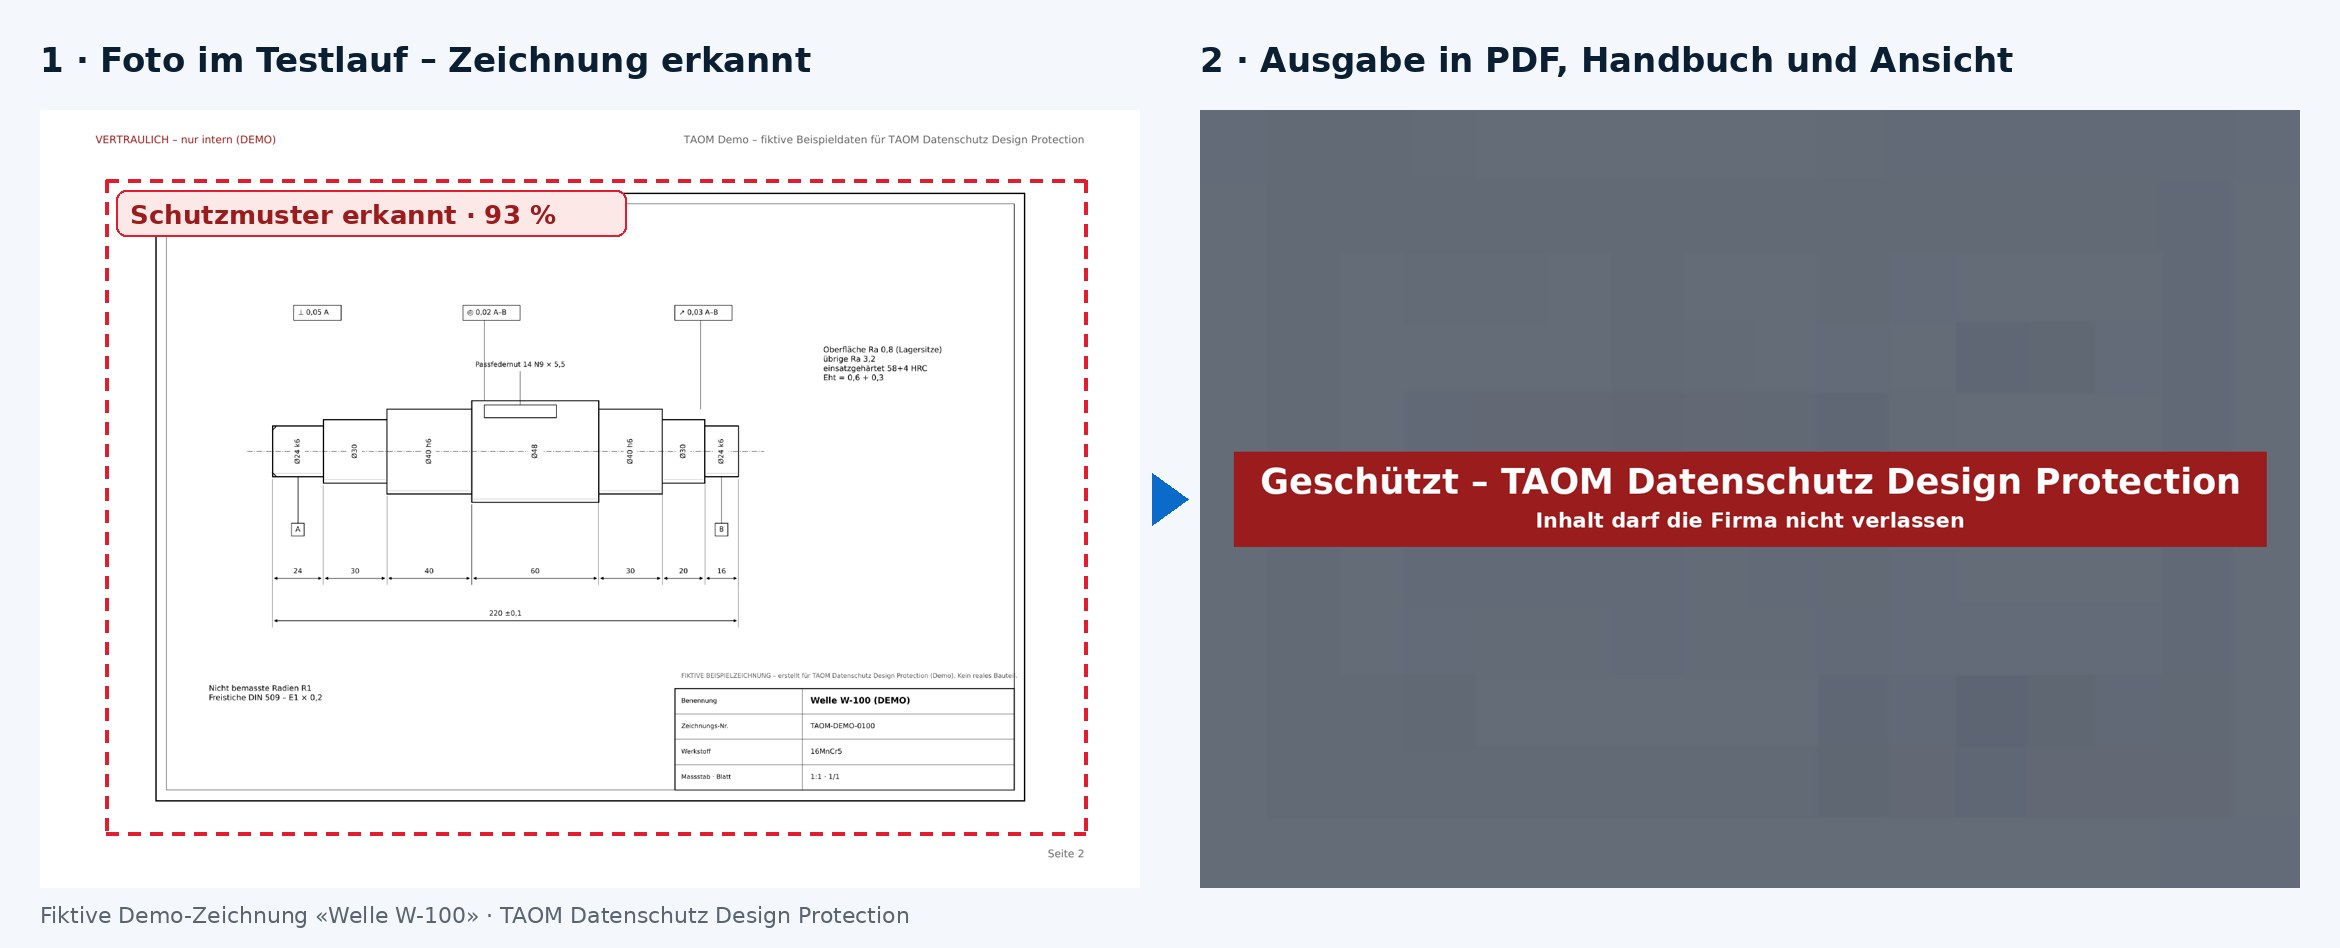
Grenzen offen gesagt: Erkannt wird, was einem Schutzmuster ähnlich sieht. Ganz neue Inhalte ohne Muster schützt die Sperre der Anwendung. Die Prüfung durch einen Menschen bleibt – TAOM nimmt ihr die Routine ab.
TAOM Demo – Konstruktionsunterlagen (fiktiv)
Fiktive Beispielunterlagen mit technischer Zeichnung, Bauplan, 3D-Konstruktion, Stückliste und Rezeptur – zum Ausprobieren von TAOM Datenschutz Design Protection.
Unterschriebener Testnachweis – Design Protection (TN-01279)
Der echte PDF-Testnachweis aus dem Live-Test: das gesperrte Foto als Sperrbild, digital unterschrieben, mit Belegsiegel. Beispieldaten fiktiv.
TAOM Datenschutz Content & Protokolle
Protokolle in Kundenhand
Jede Software schreibt mit, wer was wann getan hat. Mit TAOM entscheiden Sie, was davon über Ihre Mitarbeitenden gespeichert wird, wer es sehen darf und wie lange es bleibt. Datenschutz beginnt bei uns nicht beim Export, sondern beim Entstehen.
Platzhalter statt Namen
Namen, Logins und Mailadressen werden schon beim Schreiben zu «Person 1», «Person 2». Die Bezeichnung wählen Sie selbst. Aufdecken darf nur, wer das Recht dazu hat.
Matrix je Protokollart
Änderungen, Vorfälle, Fehler, Exporte, Bildschirmfotos, KI-Agent: Für jede Art legen Sie fest, wie Personen erscheinen und wie lange Einträge bleiben.
Begriffe und Schlagwörter
Projektnamen, Codenamen, Sachnummern: einmal erfasst, unkenntlich in Protokollen, Nachweisen, Handbüchern, Fotos und beim KI-Agenten.
Doppelter Boden
Ein Nachlauf prüft bestehende Protokolle nach und schützt, was noch im Klartext steht. Kacheln zeigen das Ergebnis auf einen Blick.
Rechte je Person
Wer Protokolle ansehen und wer Personen aufdecken darf, vergeben Sie in der Feldsteuerung – Person für Person.
Zielsysteme und Dokumente
Was an Zielsysteme (z. B. Jira, Confluence) und Kanäle geht, folgt derselben Einstellung. PDF und Word tragen Kennung und Klassifizierung in den Dokumenteigenschaften.
Ihre Firma, Ihre Regeln. Ohne Einstellung bleibt alles wie gewohnt. TAOM schlägt Werte vor – entscheiden tun Sie. Jede Firma hat ihre eigene Einstellung; andere Kunden sind davon nicht betroffen.
Zweite Sicherung
Der Freigabe-Workflow prüft noch einmal
Testnachweis (PDF)
Bevor ein Testnachweis gilt, wird er freigegeben und digital unterschrieben. Wer unterschreibt, sieht ihn genau so, wie er hinausgeht – mit den unkenntlichen Stellen.
Benutzerhandbuch
Das Benutzerhandbuch durchläuft dieselbe Freigabe: Ein zweiter Mensch prüft, bevor es verteilt wird.
Vier Augen, nachweisbar
Erkennung, menschliche Prüfung und Freigabe greifen ineinander – jede Stufe protokolliert. Mehr in Prüfung und Test und Compliance & Governance.
Kritisch nachgefragt
Drei Prüfpunkte, offen beantwortet
Nicht neue Funktionen, sondern die Fragen, die eine Revision zuerst stellt.
ASind unkenntliche Informationen wirklich entfernt – oder nur überdeckt?
Entfernt. TAOM legt kein schwarzes Rechteck über eine Stelle, sondern erzeugt eine neue Bildfassung. An markierten Stellen enthält sie keine Bildpunkte des Originals mehr – auch nicht verkleinert oder gemischt. Was dort zu sehen ist, lässt sich nicht zum Original zurückrechnen.
Texte in PDF und Word werden ersetzt, bevor das Dokument entsteht: kein markierbarer Originaltext darunter, keine verdeckte Ebene, keine Kommentare oder Änderungsverfolgung mit dem Original. Das Original bleibt geschützt in Ihrer Ablage – einsehen darf es nur, wer das Recht dazu hat, und jeder Abruf wird protokolliert.
Ein technischer Negativtest belegt das im Testmanagement: Er liest die ausgegebenen Fassungen maschinell aus und weist nach, dass die geschützten Angaben nicht wiederherzustellen sind.
BWas passiert mit bereits freigegebenen oder unterschriebenen Dokumenten?
Sie werden nie nachträglich verändert – das würde die Unterschrift brechen. Ändert sich eine Datenschutzregel, meldet die Nachprüfung die betroffenen Dokumente. Auf Ihre Veranlassung entsteht eine neue Fassung mit den heutigen Regeln; sie liegt zur erneuten Unterschrift vor.
Die alte Fassung bleibt mit ihrer Prüfsumme in der Historie sichtbar – der Inhalt ist aus Datenschutzgründen gesperrt. So bleibt nachvollziehbar, was wann galt, ohne dass alte Personendaten weiter abrufbar sind.
CWo findet die automatische Erkennung statt?
Ausschliesslich in TAOM. Die Erkennung arbeitet ohne KI und ohne externe Dienste, mit Software, die TAOM selbst ausliefert. Es gibt keine Übermittlung an Dritte, keinen weiteren Auftragsverarbeiter und keinen Übermittlungsort ausserhalb von TAOM für diesen Schritt.
Nutzen Sie zusätzlich den KI-Agenten, filtert TAOM Personendaten und Ihre Sperrbegriffe vor dem Senden heraus. Welche Daten wo verarbeitet werden, beschreiben die Datenschutzerklärung und das Trust Center.
Wo die Daten hingehen – und zurück
Ein Kreislauf, eine Regel
Benutzerhandbuch
Aus dem Testlauf entsteht das Benutzerhandbuch – mit denselben Screenshots. Was im Testlauf geprüft wurde, erscheint im Handbuch nur in der geprüften Fassung.
Informationsschutz
Informationsschutz & Klassifizierung regelt, wer was sehen und herunterladen darf. Der automatisierte Datenschutz regelt, was in dem steht, das hinausgeht.
Zielsysteme und Rückweg
Was in Jira, Confluence oder einem anderen Zielsystem landet und von dort zurückkommt, folgt der Regel, die Sie je System festlegen.
Ihr Projekt
Rechnen Sie selbst
Geben Sie Ihren Projektumfang ein – der Rechner zeigt Aufwand von Hand, mit TAOM und die mögliche Einsparung.
Beispielrechnung mit Ihren Annahmen, keine Zusage. Im Testbetrieb wiesen 597 von 1’691 Bildern (35 %) Stellen mit Personendaten auf.
Risiko-Rechner
Wie hoch ist Ihr Risiko?
Spielen Sie mit Ihren Zahlen: Wie viele Personenangaben sind in Ihren Dokumenten unterwegs – und was könnte ein Abfluss kosten, mit und ohne automatisierten Datenschutz?
Modellrechnung mit Ihren Annahmen – keine Zusage, keine Rechts- oder Versicherungsberatung. Betroffene Personen: höchstens rund das 1,5-Fache der Mitarbeitenden (Mitarbeitende und externe Kontakte). Das sind keine Kosten von TAOM, sondern der Schaden, der bei einem Abfluss trotzdem bliebe. «Restschaden mit automatisiertem Datenschutz»: 5 % der Angaben bleiben erkennbar (Annahme für automatische Erkennung plus menschliche Prüfung). Branchenfaktor: Annahme, regulierte Branchen höher.
Gegenprobe mit Studienwerten
Gleiche Abfluss-Wahrscheinlichkeit und Branche – aber gerechnet mit den Durchschnittswerten aus den Studien statt Ihrer Annahme je Person.
| Kennzahl aus den Studien | Studienwert | Für Sie pro Jahr |
|---|---|---|
| Durchschnittliche Kosten eines Datenlecks (Deutschland) | 3,87 Mio. Euro | – |
| Weltweiter Durchschnitt | 4,44 Mio. US-Dollar | – |
| Phishing als Einstieg | 14 % der Fälle · im Schnitt 4,15 Mio. Euro | – |
| Bussgeldrahmen DSGVO · revDSG | bis 20 Mio. Euro oder 4 % des Jahresumsatzes · bis CHF 250’000 persönlich | – |
Kennzahl: – Risiko je mitarbeitende Person und Jahr (Studienwert)
Die Studienwerte sind Durchschnitte über alle Unternehmensgrössen und Ursachen – sie zeigen, wohin ein einziger Vorfall führen kann. Quellen und Einordnung: Tabelle «Was es kostet – mit und ohne» weiter unten.
Nutzen, Aufwand und Risiko
Was es kostet – mit und ohne
Jeder Testlauf erzeugt Screenshots, jedes Modell zeigt, wer was freigibt. Genau diese Inhalte machen ein Dokument wertvoll – und wertvoll für Angreifer.
| Aufgabe | Von Hand | Mit automatisiertem Datenschutz |
|---|---|---|
| Screenshot prüfen und Stellen schwärzen | öffnen, suchen, schwärzen, speichern – rund 2 bis 3 Minuten je Bild* | Stellen vorgeschlagen, Sichtprüfung und Bestätigung – rund 15 bis 20 Sekunden je Bild* |
| Beispiel: 1'000 Screenshots eines Projekts | rund 33 bis 50 Stunden* | rund 4 bis 6 Stunden* |
| Namen und Adressen in Nachweisen, Handbüchern, Mails | jedes Dokument einzeln durchsehen | automatisch nach Ihrer Einstellung, bei jeder Erzeugung |
| Einstellung ändert sich | alle bestehenden Dokumente erneut durchsehen | Nachprüfung meldet nur die betroffenen Dokumente |
| Nachweis gegenüber Revision und Aufsicht | schwer zu belegen | Einstellung, Prüfung und Bestätigung protokolliert, Bestätigung gesiegelt |
* Beispielrechnung mit Annahmen, keine Zusage. Ihr Aufwand hängt von Bildgrösse, Inhalt und Routine ab.
Der Faktor Risiko
Mailadressen + Rollen
Wer weiss, wer freigibt, schreibt glaubwürdige Phishing-Mails – im Namen genau dieser Person.
Namen + Zuständigkeiten
Ein Organigramm mit Prozessrollen ist eine Vorlage für Social Engineering und CEO-Fraud.
Benutzernamen und Kennungen
Bekannte Anmeldenamen sind die halbe Arbeit für Anmeldeversuche.
| Kennzahl | Wert | Quelle |
|---|---|---|
| Durchschnittliche Kosten eines Datenlecks in Deutschland | 3,87 Mio. Euro | IBM Cost of a Data Breach 2025 |
| Weltweiter Durchschnitt | 4,44 Mio. US-Dollar | IBM Cost of a Data Breach 2025 |
| Phishing als Einstieg (Deutschland) | 14 % der Fälle, im Schnitt 4,15 Mio. Euro | IBM Cost of a Data Breach 2025 |
| Busse DSGVO | bis 20 Mio. Euro oder 4 % des weltweiten Jahresumsatzes | Art. 83 DSGVO |
| Busse Schweiz (revDSG) | bis CHF 250'000 für verantwortliche Personen bei vorsätzlichem Verstoss; Meldung an den EDÖB bei hohem Risiko | DSG Art. 24, 60 ff. |
Quellen: IBM Newsroom, 30.07.2025 · PwC Schweiz zum revDSG. Keine Rechtsberatung.
Was nicht im Dokument steht, kann nicht abfliessen. Der automatisierte Datenschutz ersetzt keine Sicherheitsmassnahmen – er sorgt dafür, dass ein abgeflossenes Dokument möglichst wenig verrät.
Human in the loop. Automatische Erkennung ist eine Hilfe, keine Gewähr. Fremde Screenshots – hochgeladen oder aus anderen Anwendungen aufgenommen – prüft und bestätigt eine Person Ihrer Organisation, bevor sie in Dokumenten erscheinen; bis dahin gibt TAOM sie nur unkenntlich aus. Die Verantwortung für Prüfung und Freigabe liegt bei Ihnen als Verantwortlichem im Sinne von DSGVO und revDSG. Massgeblich sind die Zusatzbedingungen «Automatisierter Datenschutz», die Sie beim Aktivieren bestätigen.
Lizenz
Teil von «Prüfung und Test»
Der automatisierte Datenschutz gehört zur Zusatzlizenz Prüfung und Test. Mehr zum Schutz Ihrer Inhalte: Informationsschutz & Klassifizierung · Digitale Signatur · Trust Center · Compliance & Governance · Beleg prüfen.
Häufige Fragen
Sind unkenntliche Informationen in TAOM wirklich entfernt oder nur überdeckt?
Entfernt. TAOM erzeugt eine neue Bildfassung, die an markierten Stellen keine Bildpunkte des Originals mehr enthält. Texte in PDF und Word werden vor dem Erzeugen ersetzt – ohne verdeckte Ebene, Kommentare oder Änderungsverfolgung mit dem Original.
Was passiert mit bereits unterschriebenen Dokumenten, wenn sich eine Datenschutzregel ändert?
Unterschriebene Dokumente werden nie nachträglich verändert. Es entsteht eine neue Fassung, die zur erneuten Unterschrift vorliegt; die alte bleibt mit Prüfsumme in der Historie sichtbar, ihr Inhalt ist aus Datenschutzgründen gesperrt.
Wo findet die automatische Erkennung personenbezogener Daten statt?
Ausschliesslich in TAOM, ohne KI und ohne externe Dienste. Beim KI-Agenten filtert TAOM Personendaten und kundeneigene Sperrbegriffe schon vor dem Senden an das Sprachmodell heraus.
Braucht die Datenschutzprüfung in TAOM eine externe KI?
Nein. Erkennung, Ersetzung und Unkenntlichmachung laufen mit festgelegten, nachvollziehbaren Regeln in TAOM. Jede Firma kann die Erkennung mit einer eigenen Sperrliste erweitern.